|
|
大家都知道出国要过安检,过海关,由海关对进出口货物、旅客行李和邮递物品、进出境运输工具等实施监督管理。但是,作为网络运营者,你知道数据出境也要“安检”吗?
+ p/ q3 Q7 u' B! s# W“数据出境”知多少?
. S, e5 p! H/ L, h
8 d1 [5 K# b( U关于“数据出境”的最早规定是由《网络安全法》提出,《网络安全法》三十七条规定,关键信息基础设施的运营者在中华人民共和国境内运营中收集和产生的个人信息和重要数据应当在境内存储。因业务需要,确需向境外提供的,应当按照国家网信部门会同国务院有关部门制定的办法进行安全评估;法律、行政法规另有规定的,依照其规定。3 t- k5 z: }# F: w
[color=#777575 !important]个人信息:根据《网络安全法》第七十六条,个人信息,是指以电子或者其他方式记录的能够单独或者与其他信息结合识别自然人个人身份的各种信息,包括但不限于自然人的姓名、出生日期、身份证件号码、个人生物识别信息、住址、电话号码等。
- W% Y* \8 I2 g8 E# `) U[color=#777575 !important]重要数据:2017年4月11日发布的《个人信息和重要数据出境安全评估办法(征求意见稿)》第十七条明确规定,重要数据,是指与国家安全、经济发展,以及社会公共利益密切相关的数据,具体范围参照国家有关标准和重要数据识别指南。随后,全国信息安全标准化技术委员会先后发布两稿《信息安全技术 数据出境安全评估指南》征求意见,其中对重要数据的定义更新为:相关组织、机构和个人在境内收集、产生的不涉及国家秘密,但与国家安全、经济发展以及公共利益密切相关的数据(包括原始数据和衍生数据)。同时提供了附录《重要数据识别指南》,列明了各行业中重要数据的范围。
6 C! M/ ^8 E5 \ M$ z) ~# M 到目前为止,我国有关“数据出境”的法规标准共有4部,按颁布顺序分别是,《网络安全法》、《个人信息和重要数据出境安全评估办法(征求意见稿)》、《信息安全技术 数据出境安全评估指南(草案)》、《信息安全技术 数据出境安全评估指南(征求意见稿)》。
2 G4 N: a' |) V: c随着时间的推移,相关法规标准不断完善,相关定义条款不断丰满、细化,安数网络带你一图看懂“数据出境”配套法规的演化:
4 Z$ R/ F9 i7 \+ m5 _, }0 f0 T1 o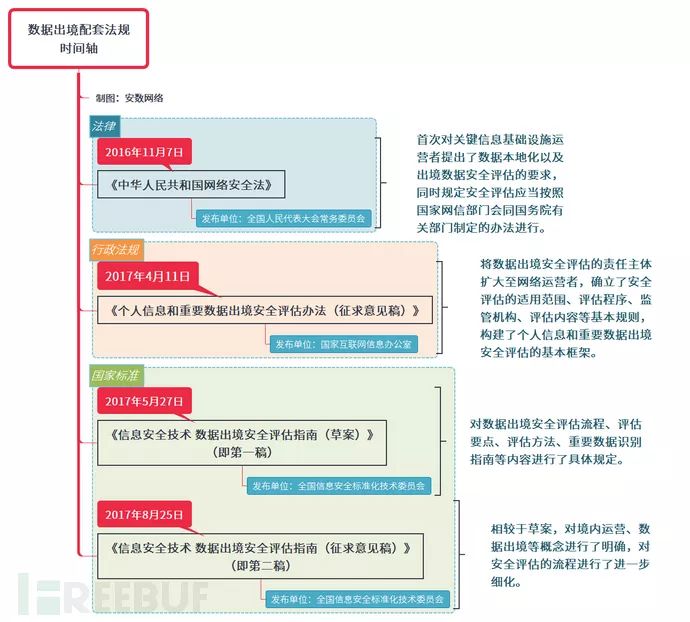 1 Z1 I! h# \( Y) F( X: J5 J
说了这么久,“数据出境”的定义到底是什么?
8 m( H! O! G$ B[color=#777575 !important]根据最新发布的《信息安全技术 数据出境安全评估指南(征求意见稿)》,数据出境是指网络运营者通过网络等方式,将其在中华人民共和国境内运营中收集和产生的个人信息和重要数据,通过直接提供或开展业务、提供服务、产品等方式提供给境外的机构、组织或个人的一次性活动或连续性活动。# e6 F2 M4 D \, e0 g0 O
《评估办法》与《评估指南》的差异
! u Z$ V2 D* w6 w( R; m0 ?8 Q* W/ ?6 x/ z% b% M6 H" b0 }
《个人信息和重要数据出境安全评估办法》(下称《评估办法》)是由国家互联网信息办公室制定并发布,而《信息安全技术数据出境安全评估指南》(下称《评估指南》)是由全国信息安全标准化技术委员会制定并发布,《评估指南》仅为推荐性国家标准(GB/T),但《评估办法》第十七条在阐述重要数据概念时,提到其具体范围参照国家有关标准和重要数据识别指南,而这个重要数据识别指南恰恰就藏在《评估指南》中。
. Z$ {1 B" W9 d' ]3 S可见,在《网络安全法》与《评估办法》对数据出境安全评估的具体规则留有空白的情形下,《评估指南》作为数据出境安全评估制度的重要组成部分,填补了上述两项法规的空白,为数据出境的安全评估提供了指引,增强了其可操作性。( F, e1 s4 s" W3 E8 o
《评估指南》与《评估办法》存在关联和相互映射的关系,也存在些许差异,前者对后者已有的规定进行了细化,使其更容易落地。具体细化的内容包括:" ^( A7 X& D4 J
1、细化数据出境安全评估的适用范围及例外0 H* A- x( q \4 j, X W' p! |& ~
《评估办法》规定,数据出境,是指网络运营者将在中华人民共和国境内运营中收集和产生的个人信息和重要数据,提供给位于境外的机构、组织、个人。
4 `; s- V6 ^, f3 V% [《评估指南》则将数据出境的定义细化为网络运营者通过网络等方式,将其在中华人民共和国境内运营中收集和产生的个人信息和重要数据,通过直接提供或开展业务、提供服务、产品等方式提供给境外的机构、组织或个人的一次性活动或连续性活动,相较《评估办法》更为具体。
9 q& J% {8 L0 t* K8 {《评估指南》还以注解的形式进一步界定了数据出境的内涵,排除例外的情况,使数据出境安全评估范围更为清晰。$ a. x$ w3 F' i, [, R
2、细化个人信息及重要数据的类型
! c3 L& _0 Q! P+ M- C1 B, I《评估指南》通过注解形式建议个人信息的范围和类别可参考《信息安全技术个人信息安全规范》(下称《安全规范》)。网络运营者在收集个人信息时应结合《安全规范》与《评估办法》的规定,针对需要出境的个人信息的数量、范围、类型、敏感程度,以及个人信息主体是否同意其个人信息出境等内容进行详细分类以应对数据出境安全评估的需要。
" w8 g- r5 |/ V; l) I! a作为《评估指南》附录的《重要数据识别指南》明确了包括石油天然气、煤炭、石化、电力、通信、电子信息、钢铁等在内的二十七个行业(领域)的重要数据范围,相关行业的主管部门应结合实际情况,明确本行业(领域)重要数据定义、范围或判定依据,并根据行业(领域)发展变化,及时更新或替换相关内容。因此,相关行业的网络运营者应及时了解本行业主管部门有关重要数据的规定及更新,对相关重要数据分类备案,一旦需要跨境传输,及时加工处理以满足安全评估的要求。7 G+ U' D1 [; G2 a/ B5 u3 d: X+ |
3、增加网络运营者对个人信息出境的告知义务
) m. _$ M; Q2 @: A1 B关于个人信息出境,《评估办法》要求网络运营者应向个人信息主体说明数据出境的目的、范围、内容、接收方及接收方所在的国家或地区并经其同意,明令禁止个人信息未经个人信息主体同意即出境。1 D9 ~. N- n* |: Y
《评估指南》则在此基础上增加了网络运营者的告知义务,要求网络运营者在取得个人信息主体同意前,应将数据出境的目的、类型、数据接收方情况及数据出境可能存在的风险,网络运营者的联系人及其联系方式等信息明确告知个人信息主体。+ B1 i# J. f M4 f/ H, M4 j
4、细分评估流程,区别安全自评估与主管部门评估
# l: V9 B; J; a; s《评估办法》仅在条文中规定行业主管或监管部门负责本行业数据出境安全评估工作以及网络运营者在数据出境前自行组织数据出境安全评估并对结果负责的内容。
, f& h, l/ q- Q' n4 }《评估指南》则在《评估办法》基础上分别阐述了安全自评估与主管部门评估两类模式各自的程序,体现了安全自评估与主管部门评估在启动条件、评估工作组组成、评估报告以及评估流程上的差异。
, k/ r" C e* |; R: t值得注意的是,《评估办法》第九条列举了网络运营者主动报请行业主管或监管部门组织安全评估的情形,《评估指南》在所列举的主管部门评估的启动条件中增加了大量用户投诉、举报以及全国性行业协会建议两类启动条件,增加了主管部门根据公众反馈主动采取安全评估的灵活性。
; c" c0 l _' g5 `6 t安数网络特别整理了两者对启动主管部门安全评估所涉条件的差异:
6 R( k% i6 k3 f, a: j# Q# i. [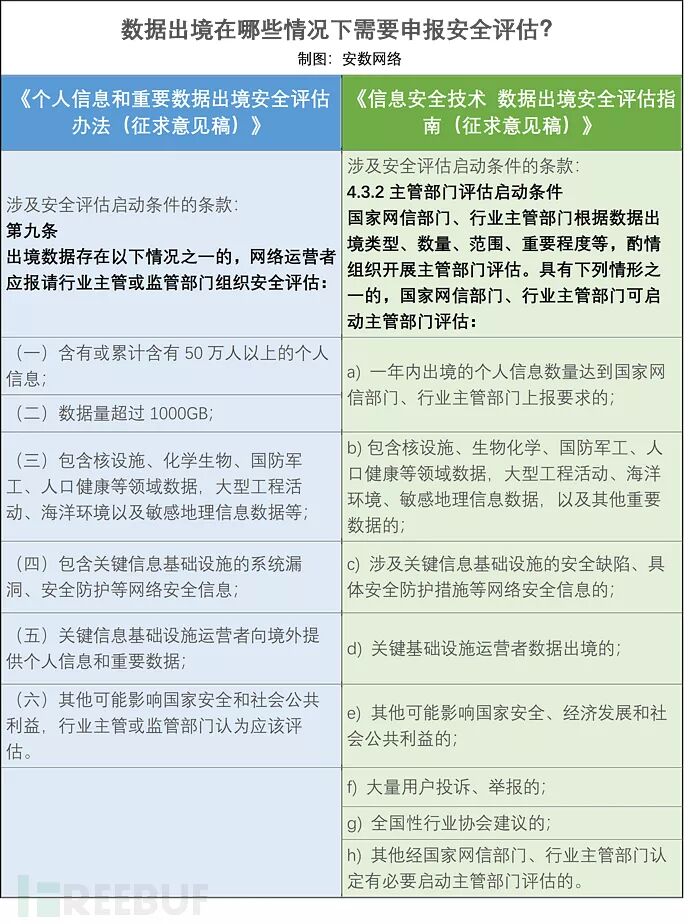 : B5 J' a' w4 i! m0 ~# W; E
“数据出境第一案”解读5 t n7 N8 l3 J6 T3 S; e! R6 g# P4 g
+ m0 `1 ^9 M( ^0 }, H$ O/ q2 c, B) S在数据出境相关法律法规颁布1年之后,2018年10月24日,科技部公开了6条处罚信息,涉及华大基因、药明康德、复旦大学附属华山医院、昆皓睿诚、厦门艾德生物、阿斯利康等6家单位,其中华大基因的《行政处罚判决书》赫然写着:华大科技未经许可将部分人类遗传资源信息从网上传递出境。5 Q% U# Q& s" Z% A: i3 n
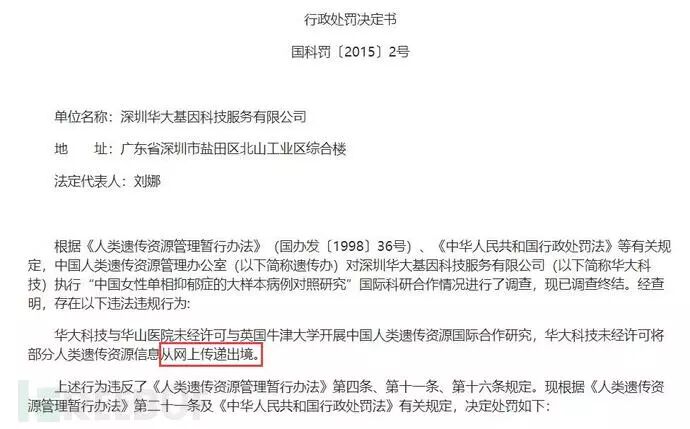
4 j; @9 `6 q! ?( i' Q, K0 e1 x截图自科技部官网
" x) J7 l8 @9 Z4 [1 m. Q+ R这是公开可查的第一例数据出境处罚案例。据科技部官网显示,华大基因的涉案数据为“中国女性单相抑郁症的大样本病例对照研究”相关的人类遗传资源信息。
5 K2 @& T) v4 n$ [( A: h对照现行的“数据出境”相关法规标准,我们来看看华大基因踩了哪些雷?
" ?% } M ^; d9 A2 ~8 y对照《网络安全法》解读- p" O( z% W" m; d& d3 Y
3 Z2 |8 B( A% Z5 e+ S
[color=#777575 !important]《网络安全法》第三十七条:关键信息基础设施的运营者在中华人民共和国境内运营中收集和产生的个人信息和重要数据应当在境内存储。因业务需要,确需向境外提供的,应当进行安全评估。
5 H! X0 j- a! g, x7 O R; u { 首先判定华大基因是否为关键信息基础设施的运营者。打开华大基因的官网,可以发现该公司从事多个基因、遗传学相关的重大项目研究,其中最声名显赫的要数国家基因库,下面是华大基因官网对国家基因库的介绍:
8 q8 N5 F! O& \% T& i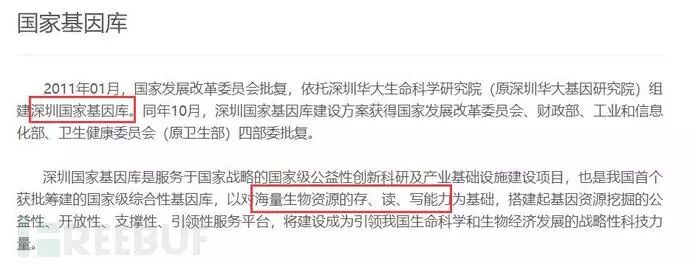
% Z H+ Z) p( o( l: [# }截图自华大基因官网
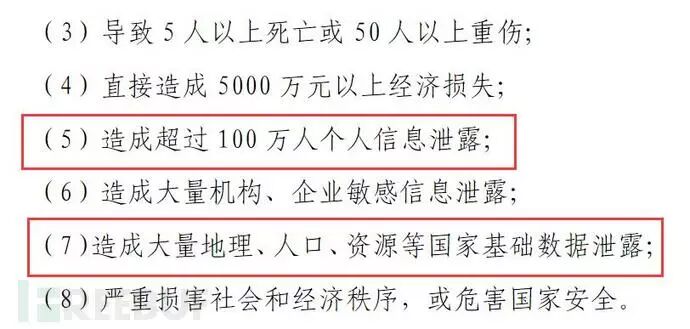
$ C+ ~7 C6 a$ m/ n, S3 h( g按照介绍,华大基因的国家基因库存储了海量的人类遗传资源信息和个人DNA信息,对照中央网信办下发的《关键信息基础设施确定指南(试行)》,一旦发生事故,可能造成以下影响之一:7 p7 R1 @+ R! f) Z6 W
 - Z. _% G, a& x
截图自《关键信息基础设施确定指南(试行)》+ q0 s" s. j- f
因此,可以判定运营着国家基因库以及多个重大基因项目的华大基因属于关键信息基础设施的运营者。那么,只要华大基因未经安全评估,就将收集的个人信息(人类遗传资源信息)传输到境外,必然属于违反《网络安全法》无疑。' F0 w( [% c% \/ j! L" ?
对照《个人信息和重要数据出境安全评估办法》解读: ^2 p6 s9 n: `. E6 A2 V
3 m+ Z4 A) J5 [6 @0 X& }[color=#777575 !important]《评估办法(征求意见稿)》中,将数据出境的定义扩大到:网络运营者将在中华人民共和国境内运营中收集和产生的个人信息和重要数据,提供给位于境外的机构、组织、个人。; G' E; D `8 Y, ]% X
如何定义网络运营者?《网络安全法》和《评估办法》给出的释义都是:指网络的所有者、管理者和网络服务提供者。华大基因属于企业互联网、局域网、信息系统等各类网络的所有者、管理者,可判定为网络运营者。
. q/ v* Y! d" H; H2 R; f7 J1 E《评估办法》第九条规定了应报请主管部门组织安全评估的情况:
6 u+ f8 Q9 \. {" W5 x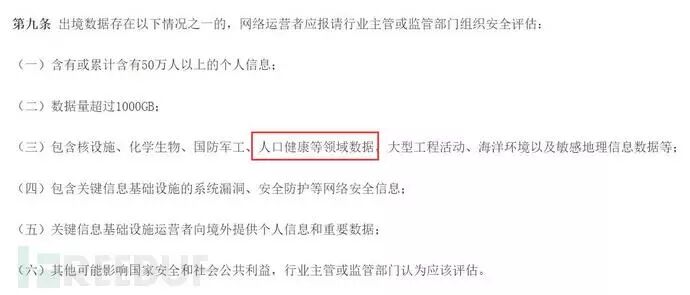
3 J `. ~& U7 F9 d* p) O) l截图自《个人信息和重要数据出境安全评估办法(征求意见稿)》
4 `' F; D5 p# `: r& _显然,作为网络运营者的华大基因,如果要将属于人口健康领域的数据(人类遗传资源信息),应当先申报主管部门进行安全评估,如未申报,则属于违反《评估办法》。) x8 d( O- p& ?+ S9 d7 E4 j9 L4 P
对照《信息安全技术 数据出境安全评估指南》解读: }0 p& w# W; j( C/ Q
. p: L# B/ N2 a$ d% n7 e* _尽管《评估指南(征求意见稿)》目前只是推荐性国家标准,不能作为违法处置的依据,但对于企事业单位积极做好数据出境安全保护工作,仍然有重要的借鉴作用。8 G& o/ [/ Y# C6 G. L8 ^: S
《评估指南(征求意见稿)》对数据出境的定义进一步细化:' W& R. _0 `2 V% r' F
[color=#777575 !important]网络运营者通过网络等方式,将其在中华人民共和国境内运营中收集和产生的个人信息和重要数据,通过直接提供或开展业务、提供服务、产品等方式提供给境外的机构、组织或个人的一次性活动或连续性活动。" z! F3 j$ g. x7 g" F
[color=#777575 !important]注1:以下情形属于数据出境:
1 i% K8 A* D+ h4 D/ m* e[color=#777575 !important]向本国境内,但不属于本国司法管辖或未在境内注册的主体提供个人信息和重要数据;1 i$ _4 J! c# a/ V, U$ N% o6 Q
[color=#777575 !important]数据未转移存储至本国以外的地方,但被境外的机构、组织、个人访问查看的(公开信息、网页访问除外);$ u, I! P* l+ {: }
[color=#777575 !important]网络运营者集团内部数据由境内转移至境外,涉及其在境内运营中收集和产生的个人信息和重要数据的。2 C; b+ k% O6 L5 S
[color=#777575 !important]注2:非在境内运营中收集和产生的个人信息和重要数据经由本国出境,未经任何变动或加工处理的,不属于数据出境。5 H0 z! c5 o) L }9 r
[color=#777575 !important]注3:非在境内运营中收集和产生的个人信息和重要数据在境内存储、加工处理后出境,不涉及境内运营中收集和产生的个人信息和重要数据的,不属于数据出境。
" O' S) ^% H( X, w* x 《评估指南(征求意见稿)》增加了安全自评估这一流程,规定网络运营者应每年进行安全自评估,在数据出境之前首先启动安全自评估,并且至少保存2年,涉及以下数据出境时,上报自评估报告:
5 r1 u# Z/ a7 g3 O* A* |: r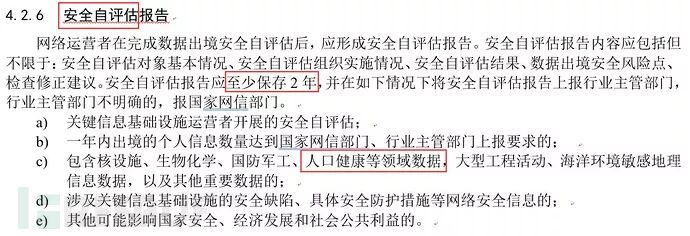 5 `# q* d# o0 U0 `
截图自《信息安全技术 数据出境安全评估指南(征求意见稿)》
& K" c- S7 w v/ ~因此,只要华大基因在数据出境之前未启动安全自评估,未保存至少2年的自评估报告并上报主管部门,则属于违反《评估指南》。% r& ?# v2 `, \/ l3 |9 T) o; s# P$ \2 d
另外,根据《评估指南(征求意见稿)》的附录A《重要数据识别指南》,个人和家族的遗传信息被归划到重要数据行列,因此华大基因的涉案数据(人类遗传资源信息)不仅触碰了“个人信息”的红线,也触碰了“重要数据”的红线。
q; C9 k: U. {- V8 E8 \ l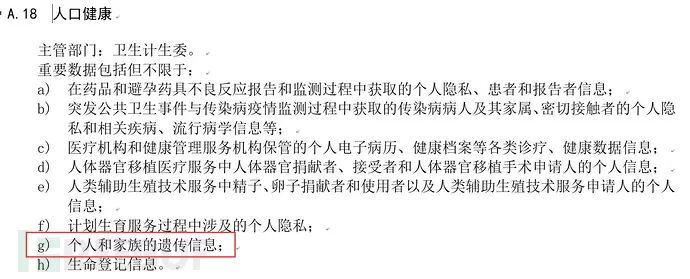 3 ~) e( }% L2 }, L5 {
截图自《信息安全技术 数据出境安全评估指南(征求意见稿)》7 I7 a" O. i7 N2 I$ l# e8 P
相关法规标准下载& _: Q6 `. y9 k7 V, `
/ }8 D' s* o T0 h
随着全球化运营,以及对外合作业务的增加,企事业单位日常工作中难免会碰到需要数据出境的情况,不少企业也开始关注其境外总部或境内实体是否有义务将其数据存储在境内。为了更好地开展数据安全保护工作,有必要熟读并理解相关法规标准。
* E5 ~) x: `$ R0 L安数网络特别整理了数据出境相关法规标准,点击下载:/ u; _8 ` e' B- D6 U
[color=#777575 !important]《网络安全法》
, L% D$ E k0 l, u/ ~/ G[color=#777575 !important]《个人信息和重要数据出境安全评估办法》征求意见稿. M, X, s9 Q# u5 ]" W/ X- [
[color=#777575 !important]《信息安全技术 数据出境安全评估指南》征求意见稿
2 G. ?8 J5 r8 |' d \[color=#777575 !important]
9 A- {4 {9 B: C6 A4 p
+ }1 M' q- [4 } 本文作者:安数君,部分内容参考北京观韬中茂律师事务所吴丹君律师、周天一律师撰写的文章,如涉及侵权,请及时与我们联系,我们会在第一时间删除或处理侵权内容。电话:400-869-9193 负责人:张明。
8 S' R( f' e. R% V推荐阅读
# q, R" k4 q* G( [5 r
% B) B6 }- w8 G1 c" D8 _; d3 D) K6 b; g( V- @3 P
* K @( ]2 A' H2 ~. s% I8 S6 [& L+ i$ y# l; y, P+ g
来源:http://mp.weixin.qq.com/s?src=11×tamp=1558213204&ver=1614&signature=TukVAkXMq7aWdE9DstZfco1o7jmwSgbtNPKU8BlUg8kHGTv5JoZGvnA1dUuNWvg9d9dxd4tIysTQXPPfSDW75**9bL2o71il6mNPr4*1-rmkuMkkCN7Y7gWQec18ESCP&new=1
. w5 ]" p2 d0 c8 B6 j$ Z免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-5-19 05:25:33
