|
|
 第五章 交换机配置
- j0 L1 F, R) u3 |( R6 S! m1: |+ J9 z# d1 g: E: K
交换机引导加载程序的功能是什么?* O" F) X, D9 b. ?/ l; m
A. 加快引导过程
( G# I/ m1 w) _# t7 h9 b" C' ^B. 提供交换机启动时的脆弱状态安全
! V6 y% }2 q5 s# ?$ [( {4 RC. 控制启动过程中交换机的可用 RAM 量5 r: ?" Y R y& C/ I- X
D. 提供无法找到交换机操作系统时的操作环境
$ o. j* B/ i" ^( C! H: ?+ |: R2 ]答案
/ A& m" D# r2 }( s( ?点击下方空白处获得答案
& a. I+ v' {; d5 S( j, h9 N# lOption 4 在交换机找不到有效操作系统时,显示交换机启动加载程序环境。启动加载程序环境提供一些基本命令来允许网络管理员重新加载操作系统或者提供操作系统的备选位置。
1 V: j% P! ]. n3 C9 P2
6 {! Q& ^% H+ r$ K# x; W哪个接口是包含用于管理 24 个端口以太网交换机的 IP 地址的默认位置?
/ _/ p/ a1 I2 E/ S$ X
: V+ r' @% i2 c! pA. VLAN 1
& X9 I8 F0 x1 x: _; lB. Fa0/02 }% A4 H& f" h: ^# F
C. 连接到默认网关的接口
! ~5 D) ?/ l$ y9 h# `- Q2 m1 ~: UD. VLAN 997 }9 F/ ?4 v( I* d1 s
答案
4 A/ s' n5 q/ W) \4 a点击下方空白处获得答案
k% { O. P% @0 COption 1 5 J! T0 C# M" W. e. @ h) {( T
3
$ w1 L9 u5 `7 w: [交换机重新加载并以显示 Switch> 提示符结束。可确定以下哪两项事实?(请选择两项。): N1 u2 B. X' G0 ]* c8 j
A. POST 正常执行。$ O& L: e" R2 i3 w( C4 a
B. 启动过程被打断。2 E$ A1 g. }2 V {/ _
C. 此路由器上 RAM 或闪存不足。# @' O+ ], }' N4 i: q U( b/ E
D. 找到并重新加载了完整版本的 Cisco IOS。
2 {4 Z2 h' X: T) YE. 路由器未位于闪存中的 Cisco IOS,因此默认在 ROM 中。
( A( I h5 r7 J4 _答案* g* O( w$ [% a9 |, R
点击下方空白处获得答案! F5 g" `: C$ o( M# R
Option 1 and Option 4 are correct. ! Z/ u( C" j9 E' M$ p: g& K
4/ ^2 n1 p n# _, o6 B
下列关于使用全双工快速以太网的陈述中,哪两项是正确的?(选择两项。)
) v2 B+ a& n2 v3 t; EA. 通过双向数据流改善了性能。* K+ F0 m# A7 B, d9 R
B. 由于网卡能更快速地处理帧,因此延迟减少了。0 {6 [+ ]7 W4 _. W6 x" w. `! G5 s
C. 节点以全双工单向数据流运行。
: I' b9 |6 w4 {5 V' R6 O7 E, mD. 由于网卡可以检测到冲突,因此性能得到了改善。E. 全双工快速以太网在两个方向上提供 100% 的效率。
& y1 _6 o9 b0 F- D% a% Y答案
0 B: n7 o/ H" Y8 Z: M点击下方空白处获得答案
3 K# {( M" Z4 ]' }Option 1 and Option 5 are correct.7 Q3 P( u* [8 T: C
5) }2 v& E" i4 d9 w
在哪一情况下,技术人员将使用 show interfaces 交换机命令?8 N8 w* C: ~' x: A0 O3 S
A. 要确定远程访问是否已启用
2 O2 ?/ ^0 {5 K' E# G% C1 x+ q! D7 h" yB. 特定直连主机丢包时
* m1 B- f3 ~3 L$ uC. 终端设备可达到本地设备,但不可达到远端设备时
4 D R# y" [' S6 f2 _D. 要确定特定接口上直连网络设备的 MAC 地址0 j+ h$ g8 }$ B+ q# o: f6 u l
答案
. ]5 J3 q6 T1 Q: P8 U* s点击下方空白处获得答案
9 N- x& v# n8 H% YOption 2. show interfaces 命令有助于检测介质错误、查看是否正在发送和接收数据包以及确定是否发生任何残帧、超长帧、CRC、接口重置或其他错误。远程网络可接通性问题可能由配置错误的默认网关或其他路由问题,而不是交换机问题所导致。show mac address-table 命令显示直连设备的 MAC 地址。 r1 @6 l, x' x! R9 o' N% _9 e
6
; W* t3 q& N! Z+ J. z# L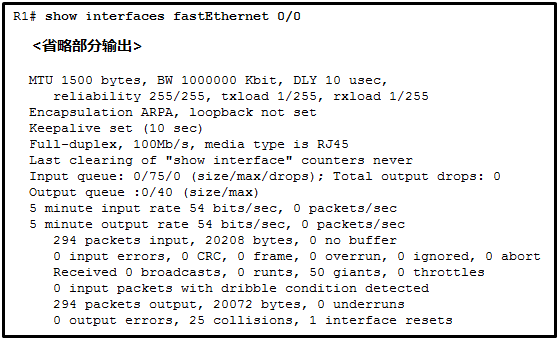 请参见图示。网络技术人员使用命令 show interfaces fastEthernet 0/0 对以太网网络中的连接问题进行故障排除。根据图中的部分输出可得出什么结论?
& Y5 B+ A* \" e( @- nA. 该网络上的所有主机均在全双工模式下通信。
$ a2 n% Y$ V1 P4 }( c3 N3 `8 V2 }B. 一些工作站可能使用不正确的布线类型连接至网络。. U& B4 C! }- ~ x' l- G
C. 网络中存在致使长度小于 64 字节的帧出现。1 _* ^2 j# g" o9 t# n# r4 p! s
D. 若 NIC 故障,则可能导致待传输帧长于最大的允许长度。: U9 t1 r. ^- ?! ?1 C. `, x7 H- v& U
答案8 z5 j2 j! C R* K- X
点击下方空白处获得答案7 V0 }; V9 D6 X: i
Option 4.部分输出显示注入网络的 50 个超长帧(超过最大允许长度的帧),可能由 NIC 故障引起。因为仅有 25 次冲突,并非 50 个超长帧都是冲突的结果,所以可以得出此结论。而且,因为发生 25 次冲突,所以最有可能的是并非所有主机都使用全双工模式(否则,不会发生任何冲突)。由于 CRC 错误值为 0,故应没有布线问题。0 残帧,因此冲突并未导致出现长度短于 64 个字节的畸形帧出现。
+ j6 Z; D% j. S2 P' u7
1 F( ^) y) @6 y* g9 s 请参见图示。基于 show interface 命令输出,在连接到 Fa0/1 的链路上可能存在什么介质问题?
' V" c6 ?6 |+ ]4 d. h8 k& FA. 接口上的带宽参数可能过高。; k( y2 f# B4 W" I2 A
B. 可能存在网卡故障的问题。
2 M2 V5 j3 y, L" x, PC. 链路上可能存在过多电子干扰和噪音。
+ }5 P9 d5 u/ P) J8 eD. 连接主机到端口 Fa0/1 的电缆可能过长。
) g2 O h! ^& B: S# ?2 @% HE. 接口可配置为半双工
; J: _9 `& W+ s# D0 G2 |答案
q1 n- B# U7 C4 t% C9 q, L点击下方空白处获得答案
1 L, d6 H8 g- V' k2 _4 iOption 3 不断升级的 CRC 错误通常说明在将数据从主机传输到交换机的过程中已对数据作了修改。这通常是由链路上高强度的电磁干扰造成的。
! {, j; f, l# X8$ I8 Y: N. ^% S5 O
若以太网连接的一端配置为全双工,而连接的另一端配置为半双工,则会在哪里观察到延迟冲突?7 i: Y( o4 t' s2 ~
A. 连接两端" H8 C h5 u/ u$ B% `9 z
B. 全双工连接端3 }4 Q9 [# A3 L1 m0 o) `
C. 仅在串行接口上0 k$ r5 N% x8 z2 L7 M j
D. 半双工连接端
0 E$ S r, u( i+ j7 e' ?答案4 V2 u A* Q/ m" z; g+ v
点击下方空白处获得答案
, f) m. m7 t# R( e3 z/ xOption 4. 全双工通信不会产生冲突。然而,在半双工运行中常常发生冲突。一个连接有两个不同的双工配置时,半双工端在后来会遭遇冲突。在以太网中发现冲突。串行接口使用除以太网以外的技术。
: X" D* x) ~: c$ z0 J& |3 H6 a90 P5 ]" ]) G& U5 V/ I5 ?
使用 Telnet 或 SSH 连接至网络设备以便管理之间的一个区别是什么?
% H( G c a. _, c8 mA. Telnet 将 UDP 作为传输协议,而 SSH 将 TCP 作为传输协议。0 ?* i4 A- a) D- p8 P8 ~: f9 A/ Y- b
B. Telnet 不提供身份验证,而 SSH 提供。: o2 x: c2 ~' F+ u6 N/ ]" b( ~2 a
C. Telnet 支持主机 GUI,而 SSH 仅支持主机 CLI。: B A8 t* g- x" R/ [
D. Telnet 以明文发送用户名和密码,而 SSH 加密用户名和密码。
5 }: e! f: S- p5 H答案
9 G S6 p- }3 n+ p d- u2 i点击下方空白处获得答案
E: _, p) R3 \2 C" QOption 4 交换机收到源 MAC 地址不在 MAC 地址表中的帧时,交换机将该 MAC 地址添加到该表并将该地址映射到特定端口。交换机不会使用 MAC 地址表中的 IP 编址。. w6 x2 D# Q( R, D( ^4 w, {; |" z
10
" B, ]/ H2 m! \& t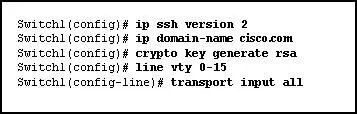 请参见图示。网络管理员要将 Switch1 配置为允许 SSH 连接并禁止 Telnet 连接。网络管理员应如何更改图中所示配置才能满足此要求?
0 }+ ]% S4 Z$ k" m4 r( E! EA. 使用 SSH 版本 1。
. y% ]) W8 c. \% _& `, K' W& FB. 重新配置 RSA 密钥。
3 I- V" Z' {" M K: U/ f; B1 |1 nC. 在其它线路上配置 SSH。& G2 [* ^- V& v* n
D. 修改 transport input 命令0 @! k9 _, ^$ s& y7 x( h
答案
7 ]2 i& w, _( c点击下方空白处获得答案: _7 ^+ r4 h N: a0 C) E0 o
Option 4
" `9 U5 |4 f8 Q# w11
1 f; V; {4 i3 h( _! u使用 switchport port-security 命令的影响是什么?
( T) w7 P! u, f$ N( S6 x) {A. 启用接口上的端口安全2 e. a7 n2 I% N$ p& X2 |# _
B. 全局启用交换机上的端口安全- |1 }/ l' x& W! p. V4 N, l# I
C. 自动关闭接口(若应用至中继端口)
( d/ J: P z$ }5 O8 kD. 检测进入端口的帧中的第一个 MAC 地址,并将该 MAC 地址置于 MAC 地址表中+ Z; n4 c( A; Y, r
答案
# z- ^6 o7 O& P# J9 ?% O点击下方空白处获得答案 a% h" t& r7 r$ m6 Q3 @3 @7 x
Option 1. 无法全局启用端口安全性。应该使用 switchport port-security 命令手动保护所有活动的交换机端口,管理员可以使用该命令控制允许访问端口的有效 MAC 地址的数量。如果发生违规,该命令不会指定将采取的操作,也不会改变填充 MAC 地址表的过程。" k9 h! L1 K' ?4 E
12- G! y2 s3 ]4 |" z# Y# {
利用 switchport port-security mac-address sticky 命令启用粘性学习后,动态学习的 MAC 地址存储在哪里?
8 D9 X( K, o b0 Q2 F7 d2 d) {3 A6 |A. ROM
8 X) m+ i# E) @2 X0 JB. RAM% m E$ P, r9 F4 ^' V/ ]
C. NVRAM ! c# u/ l- c2 ?. f
D. 闪存 m8 j5 N; C6 g% H3 r9 d
答案7 \( o; Z4 c2 J8 D0 m4 j
点击下方空白处获得答案
, n# I3 }7 ]' b. _1 W( ^8 lOption 2 使用 sticky 命令选项来自动学习 MAC 地址时,将获知的 MAC 地址添加到运行配置中(存储在 RAM 中)。+ R: A$ I8 S7 T! K0 L; Y- q
13
& b2 k; E9 Q+ J: c/ ?网络管理员在交换机上配置端口安全性。安全策略规定,各接入端口应最多允许两个 MAC 地址。达到最大 MAC 地址数量时,丢弃源 MAC 地址未知的帧,并将通知发送至系统日志服务器。为各接入端口应配置哪种安全违规模式?5 ] D$ k4 N- k7 B- G
A. 限制% r$ g$ Y3 f$ o# R- c" |, O7 {
B. 保护
" R4 h$ J- M# @+ u3 q5 J9 q2 {: WC. 警告
$ {' I0 o- [. dD. 关闭" H9 z4 c' \) A* v, G @: Q% b5 ?
答案
' Y( E) u o( G9 X0 q. X- r点击下方空白处获得答案
4 [! T# G" R: g& t }5 e! |* Q$ DOption 1 在端口安全性实施中,可以为三种违规模式之一配置一个接口:
- r: A7 P8 N& T& }! T- L# N! |3 Z- z, ~0 h7 q+ a, d
保护 - 端口安全违规导致接口丢弃具有未知源地址的数据包且不发送已发生安全违规的通知。( H' W# F% c9 Q9 J! w* j) g1 G
限制 - 端口安全违规导致接口丢弃具有未知源地址的数据包且发送已发生安全违规的通知。
4 k+ |' P5 [8 y i! A% V2 Z( Q关闭 - 端口安全违规导致接口立即变为错误禁用状态并关闭端口 LED。不发出已发生安全违规的通知。
2 J+ M9 c& p. _: C1 w) s# H, R8 |! \
" M- p7 G/ }$ }14
' F& K! j3 B& A. d, S/ T# L下列关于交换机端口安全的说法中哪两项正确?(选择两项。) p# c/ r0 B/ N
A. 三种可配置的违规模式都会通过 SNMP 记录违规情况
7 X8 m: A5 w# g5 C8 A [' UB. 动态获知的安全 MAC 地址会在交换机重新启动后丢失
4 Q% w9 X( `! b* N. g3 u! o2 E2 HC. 种可配置的违规模式都需要用户干预才能重新启用端口
$ h, o$ E. \6 r8 K" P& e4 Y) y- t" uD. 输入 sticky 参数后,只有随后获知的 MAC 地址才会被转换为安全 MAC 地址
# Y# T. T7 h0 z/ ~E. 如果以静态方式为端口配置的 MAC 地址未达到最大数量,则动态获知的地址会被添加到 CAM 中,直到达到最大数量为止。
' V+ \; _7 S1 b, m答案& {8 @# n* z/ v
点击下方空白处获得答案9 m5 \5 z3 j. R5 F
Option 2 and Option 5 are correct.
1 x6 I; J# Z& o& ]* H15
# F- D) f" ~3 S' L$ M4 r下列哪项操作可以将错误禁用交换机端口返回至运行状态?
; f0 B! k* F% b- Q* |. Q! X1 n1 _' l
A. 在接口上删除并重新配置端口安全
" b5 l$ W1 J. w. u6 DB. 在接口上发出 switchport mode access 命令
9 P- U, S) t' B. EC. 清除交换机上的 MAC 地址表, N& j. x6 k! {- q* U! M
D. 发出 shutdown 和 no shutdown 接口命令9 A: V% p/ o! O3 N, V
答案
, b4 Z5 ~+ E# F点击下方空白处获得答案
: N' G0 n7 @/ S4 g3 d; fOption 4. 当配置了端口安全的交换机端口出现违规时会将违规操作关闭,端口将置为 err-disabled 状态。可以通过关闭接口然后发出 no shutdown 命令重新启用接口。. Q; y9 f% g1 M/ h2 F$ Q3 l
16
0 [* J+ J- W2 }: y5 Q0 O; }; x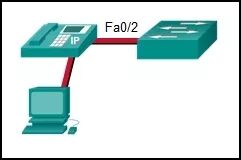 请参见图示。端口 Fa0/2 已正确配置。IP 电话和 PC 正常工作。如果网络管理员想要实现以下目标,哪种交换机配置最适于端口 Fa0/2?; v+ c+ T8 a" I' a$ L
A.
0 i' W4 m7 y$ l! ^2 BSWA(config-if)# switchport port-security
. T6 g, p. \1 Q; ?, r- ~SWA(config-if)# switchport port-security mac-address sticky z& h$ H# J! K0 y! a0 |! o6 R+ M
B. 6 ?2 ?& V& c. z5 u! |
SWA(config-if)# switchport port-security mac-address sticky ; Y; z" G! C8 E, g
SWA(config-if)# switchport port-security maximum 2 7 w* T* O( ^/ m9 e
C.+ y- C, y: Y$ E2 {2 H
SWA(config-if)# switchport port-security , l# f/ L! @6 {! T$ W) C- @
SWA(config-if)# switchport port-security maximum 2
) u( N& l6 m7 @4 r5 {# L. S8 U% bSWA(config-if)# switchport port-security mac-address sticky ( H( Z. ~! K( r4 J1 c* n v
D. & @( O8 X5 [. x" d/ V3 M/ h
SWA(config-if)# switchport port-security # I2 ?9 f1 Y! r$ e
SWA(config-if)# switchport port-security maximum 2 c3 T6 k3 ^9 P3 f8 s9 q
SWA(config-if)# switchport port-security mac-address sticky , f9 a/ Y7 [1 D
SWA(config-if)# switchport port-security violation restrict
! g C" E1 v6 m答案# Y4 G& F4 Y$ R5 g+ @' D) s6 d. N
点击下方空白处获得答案6 \4 Y/ f) j# k* X5 M
Option 3. 端口安全违规的默认模式为关闭端口,因此无需使用 switchport port-security violation 命令。switchport port-security 命令输入时必须没有其他为端口启用端口安全的选项。然后可以添加其他端口安全选项。
+ U- d. T, |- I' g17" h( ~( N8 ]# J
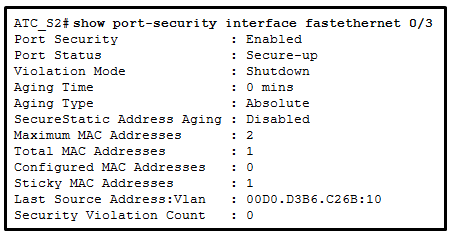 请参见图示。可以从显示信息中得出端口安全的什么信息?
' W5 `, Y4 Z0 y) f% }7 X' b i$ rA. 端口已关闭/ O: D/ G* C- H I3 ~
B. 端口有两个连接设备
/ I9 m% n5 S0 R& @C. 端口违规模式是所有启用了端口安全的端口的默认设置 . E- @) S/ X6 Q$ S/ x! @; p
D. 端口拥有最多的 MAC 地址,配置了端口安全的第 2 层交换机端口支持这些地址5 h' K( i D+ S2 w& ?7 o1 e) O
答案
' y( T$ x( z+ l( H* _4 I2 o: x点击下方空白处获得答案
6 Y- G5 y A& B4 x: b/ GOption 3 如果已经为某个特定交换机端口输入 switchport port-security 命令(无其他选项),则端口安全行仅显示启用状态。如果出现端口安全违规,则会显示不同的错误消息,例如安全关闭。可以支持的 MAC 地址的最大数目为 50。最大 MAC 地址数量行用于显示能够获取的 MAC 地址数目(本例中为 2)。粘滞 MAC 地址行显示只有一台设备已经完成连接并由交换机自动获取。当使用不同的笔记本电脑但共用一个隔间的人员共享一个端口时,可以使用此配置。
( e$ m, F% D. Z1 w9 x; _18- W# d# b) c- Q5 h
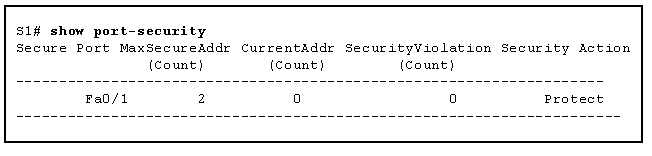 请参见图示。如果交换机 S1 接口 Fa0/1 上出现端口安全违规,则会发生什么情况?# g; a1 W* x0 z; Y) T) c) \
4 `! U/ O$ m6 l7 N: ?/ ?A. 发送通知 " |% Z6 y" _4 }9 f( x& r8 ?
B. 记录 syslog 消息5 W0 \! F( v2 V, N2 v5 j
C. 丢弃未知源地址的数据包 9 D9 A& m! }& g! @& L ^
D. 接口将进入错误禁用状态
& q/ _- j2 ^( N; i答案
5 [# ~( Y0 I9 s! F点击下方空白处获得答案
! K* ]' h+ P- a+ SOption 3. FastEthernet 0/1 接口配置了违规模式保护。如果出现违规,则 FastEthernet 0/1 接口将丢弃具有未知 MAC 地址的数据包2 q2 `* _, t$ I4 c7 C* l
19
; B% c# H+ {- j* G' |4 L3 y* b2 \( {$ n6 B1 g: Q/ `% x
+ A0 }! W" ?4 S1 }" Z2 E( p
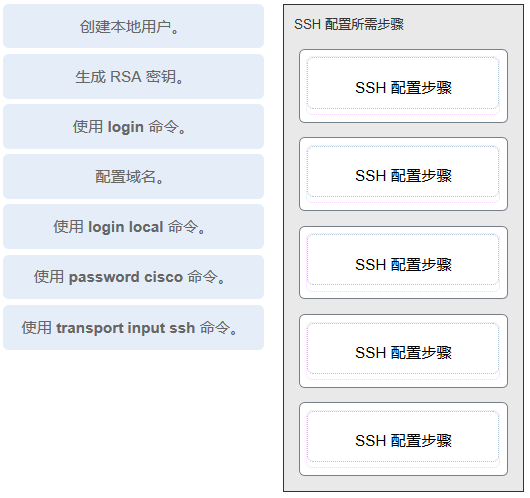
确定配置 SSH 交换机所需的步骤。回答顺序并不重要。(并非所有选项都会用到。)9 }" E$ L( e! Z3 q1 m
 ( I, |& r& ?/ [+ R3 U
4 w5 k7 G5 U. h6 T+ H5 g" a答案( @7 K+ {5 r% @5 x8 w* ?
点击下方空白处获得答案
' J+ ?& S: C" u9 }Login 和 password cisco 命令用于 Telnet 交换机配置,而不是 SSH 配置2 B+ m9 c6 F" ^: O8 [: q
209 d$ g) O, n2 ~. Q/ {
网络技术人员在交换机启动后看到如下思科交换机提示的最常见原因会是什么?
4 _, h1 U: j9 Z7 H$ m, Zswitch:
! |. P6 m/ q2 MA. 交换机处于用户 EXEC 模式
, R; r5 b# g/ p& O7 F3 EB. 无法找到交换机操作系统2 g' K" q8 J* }- N. J
C. 该技术人员已使用 Telnet 或 SSH 远程访问交换机D. 该技术人员已登录交换机控制器,并准备应用初始配置0 j) n3 P7 J, f0 Y0 b& c4 V1 ~
2 m* C! r1 Y* o% j3 `- X$ ~1 x6 e
$ c% S6 }/ s; O* m
答案
w) w: V2 P& i3 g! M点击下方空白处获得答案
% j" m( O' m9 x* b! ZB. 交换机无法找到操作系统且交换机处于引导加载程序环境(其中,仅一些基本命令可用于将交换机修复至操作状态)时,则可看到“switch:”提示。管理员使用 Telnet 或 SSH 访问交换机提示时,该提示通常要求输入用户名和密码,或处于用户 EXEC 模式(例如,switch>)。# C) R* M R. M: X3 c3 X- N* k( i
216 Y" R! D- V) s
使用交换机时,造成不完全以太网帧的潜在原因是什么?8 H& C' u6 V7 g; w& q! A4 |
A. 双工配置错误 7 C- \3 o+ O& i5 J) p
B. 线缆过长* E! z, j$ F& O4 X* h5 C: c
C. 延迟冲突* W7 s z2 r! Q, X% H
D. NIC 故障
# U% V- S1 p2 s J9 u: h6 p; t2 ?答案
. v1 z; P# [& G! Q- K! ~点击下方空白处获得答案
3 K6 B8 |. w& ~: f/ {1 Z; ?D. 不完全帧即小于 64 字节的帧,所允许的最小值是以太帧。该类型帧通常是由于 NIC 故障或过度冲突。两端配置错误可能导致连接问题。线缆过长可能产生 CRC 错误和/或延迟冲突。! u4 C* N- x& F
22
5 A( z1 D' i* w! U4 t首字母缩略词______是指提供加密连接的协议。协议取代思科设备管理的明文 Telnet 协议。/ [ u1 k* u* W; _
) l* b- Y7 D9 Y7 `2 ?6 T
& K8 v5 d1 k* @答案
& V+ Q; [8 w l/ C3 G, |3 L点击下方空白处获得答案7 s8 ^6 g) L+ j( i3 \ c8 Z- n
SSH2 z9 {/ e$ j$ B: e
23
" g/ D Y) w% z1 p8 L6 f网络管理员将一台新的 PC 连接到交换机端口上。该端口的 LED 随即变为稳定的绿色。以下哪种说法最好地描述了该端口的状态?" I0 F7 m6 z9 x7 d
A. 出现双工不匹配错误) v( C( `7 Z5 }6 j1 ]6 @, j- g8 |
B. 出现链路故障错误。该端口无法转发帧/ z3 L+ \' E0 i4 L; J/ }
C. 该端口运行正常,随时可以传输数据包0 R, \ e( z N+ Z+ d
D .闪存处于繁忙状态
% j. ?# p+ f1 V- u答案
# t$ p# E) _7 w+ i1 O# P点击下方空白处获得答案3 J9 c$ n) g/ g F
C
2 N9 {( i+ m" Y; w- P/ Z u4 w24
/ @1 V) \5 ^1 E0 `+ b8 v O% b+ C在配置了端口安全的接口上发出 no switchport port-security mac-address sticky 命令的结果是什么?+ b7 k0 ^/ Y. ~- \2 E+ U" T6 z. r
A. 粘滞安全 MAC 地址从地址表和运行配置中删除
. q+ b- n. z: B% S8 D$ {) T$ M) _B. 粘滞安全 MAC 地址仍作为地址表的一部分,但是已从运行配置中删除
4 j) h) X" K& ^5 sC. 静态安全 MAC 地址从地址表和运行配置中删除
9 e. Y0 _% r8 ID. 静态安全 MAC 地址仍作为地址表的一部分,但是已从运行配置中删除' W& ^% U9 {4 j
% P. Q! [: Y, b9 ]8 Q
$ G# w2 h) y8 @7 H
答案
/ T) x9 C" n# p# E: y. s% N点击下方空白处获得答案
- o* r, c" d4 `! s! Z) @B. 使用 no switchport port-security mac-address sticky 命令可禁用粘滞获取。所有粘滞安全 MAC 地址仍作为 MAC 地址表的一部分,但是已从运行配置中移除。4 J$ [& z @! G& O n) u/ I7 M
25# d4 |! {) ?0 ~0 J) Q
网络管理员配置了 VLAN 99 作为管理 VLAN,并为其配置 IP 地址和子网掩码。管理员发出 show interface vlan 99 命令并注意到线路协议处于关闭状态。以下哪项操作可以将线路协议的状态更改为开启?$ Y% r: e- F0 T0 t& Q# s4 n! H
A. 将主机连接到与 VLAN 99 相关联的接口0 e/ U9 ]0 W; u3 p8 l) |: I
B. 配置默认网关
5 p3 F) }0 G: e& I# l9 zC. 从 VLAN 99 中删除所有接入端口7 N9 A, O6 D: k) R% U
D. 在 vty 线路上配置传输输入法
" l/ E M, P7 g* { l# p, h8 b答案* d, o: I& X# n. ^0 ]# |
点击下方空白处获得答案# \( \2 O* G$ f# |5 `' M
A. 一旦 SVI 配置了 IP 地址和子网掩码,即可用于远程管理。当 SVI VLAN 有一个活动端口与之关联时,SVI 接口处于活动状态。" m2 `3 b4 t. H, `6 J
2 q7 {4 _) B' u2 P( I! l# X
9 G: C" [- @, F# Z3 i" F26& `$ Z* Z1 M7 y/ E/ J! h4 H5 V
某学院在远程路由器所在的附近海军基地授课。为便于学院办公室的网络管理员管理 SSH 流量远程交换机,应打开和跟踪学院防火墙上的哪一目标端口号?, P2 x$ ]& Z4 b2 z
A. 22
$ ]7 e9 _9 \/ A. }4 \9 {6 Q/ hB. 23( K# h6 S' }% {8 Q; p
C. 53
- r& M- g5 \! W" H, mD. 69$ Q6 K. S4 Z6 z$ N' I# ]2 j& }" l
答案/ G. S1 d1 g( W3 x* ]
点击下方空白处获得答案
8 ^% v* p1 G t; HA
6 O* n1 b; `9 n* \/ p27, T9 L" [. w8 H w: D! A, C# C" k
在以太网中,小于 64 字节的帧称为_______
. x% x9 m& b. c# g: f答案
9 L6 V- i4 d* ?/ K$ _+ a点击下方空白处获得答案
7 X$ V* `9 Y8 h- p# hrunts 超长帧是大于最大允许值的以太网帧。残帧是小于最小允许值的以太网帧。- L# x: }* x. D9 B; p- N8 g
28
" X5 t" R, M" P/ p8 |1 \攻击者已经绕过物理安全并且可以将笔记本电脑连接到交换机上的以太网接口。如果所有交换机端口都配置了端口安全,并且违规模式设置为出厂默认设置,则针对攻击者采取哪项操作?
9 n* h, G; f' v6 W6 @5 J; Q2 UA. 具有未知源地址的数据包被丢弃,并且没有已发生安全违规的通知。。
8 N$ b( {* ?; a4 LB. 具有未知源地址的数据包被丢弃,并且有已发生安全违规的通知。3 v' i# l) k! k/ t
C. 具有未知源地址的数据包被丢弃,并且接口进入错误禁用状态并关闭端口 LED。! j. z0 O* L' w9 L
D. 具有未知源地址的数据包被转发,并且会向 syslog 服务器发送通知。9 l. C+ d) J9 r+ l, W
答案# l; U- T- I2 v+ f; e/ v5 r/ m
点击下方空白处获得答案1 v8 O6 I8 B7 ^
C. 默认违规模式已关闭。在此模式下,端口安全违规将造成接口立即变为错误禁用 (error-disabled) 状态,并关闭端口 LED。该模式还会发送 SNMP 陷阱、将 syslog 消息记入日志,以及逐渐增加违规计数器的计数。- f% M* `# Y% K7 U- U, n3 ^
29& v+ G& F" { A( t$ n. l2 w; e
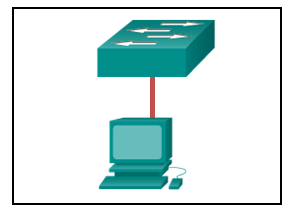 请参见图示。因管理原因将交换机和工作站配置为全双工工作模式。下列哪种说法准确地反映了此链路的工作情况? / ]& H6 j/ |3 B9 }% m7 j
A. 此链路不会发生冲突0 W4 j; u* h& ?) o6 R% I) B! @5 ~
B. 每次只有一台设备能够传输* m1 J3 d V- P% Q+ n
- w; Q8 N( m$ Q8 @0 e
C. 交换机将优先传输数据% b! y1 E* k* j6 w4 L
' |# z' p3 |7 m8 U9 Y
D. 如果发生过多冲突,设备将默认恢复半双工操作9 m: l( h' V) c4 ?" x
答案
/ \! c8 f- B) Z5 Y4 J) m; Y5 ~点击下方空白处获得答案
6 y; B4 ^8 [" [% }, `A& N# f7 x. H( | ?* q
301 H8 P9 M2 E: h
打开交换机时,启动顺序中的第一个操作是什么?% p# X9 s' S! N
A. 加载默认 Cisco IOS 软件8 p8 M) y1 X* r+ O5 t8 c
B. 加载启动加载器软件$ j# j. K' W* v/ Z2 [2 \% u4 `& G w
C. 低级 CPU 初始化; H5 A! t% }; O. z. `/ C `
D. 加载加电自检程序0 q- }" _9 i8 C% v0 g% @8 V
答案
. a7 ^7 i W% H( E6 j4 o; b8 P点击下方空白处获得答案) K! n) [! Y* l% w. g3 i
D. 交换机启动后的第一个操作是 POST(加电自检)。POST 对 CPU、内存和闪存进行测试,以准备加载启动加载器。0 r- E+ m6 e9 H0 B/ A6 `6 W
31
8 s9 G" E' `* Z0 F f& d K* [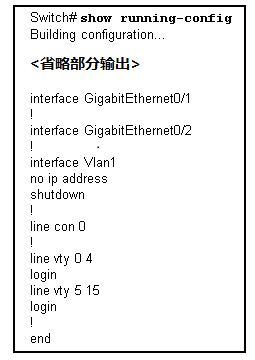 请参见图示。通过 show running-config 命令的部分输出可确定什么?
% u$ P- I6 b- e) i6 f7 ~5 tA. 由于未配置默认网关,连接的主机将无法连接至互联网2 b: E/ o# `$ h! i$ ?4 K# f$ C6 V
B. 可在 VLAN 1 上进行交换机远程管理; O, l! T e5 r/ f. }
C. 交换机无法找到和加载完整的 IOS; l7 z% I2 c' _$ J/ }$ u
D. 这似乎是交换机的默认配置
3 b. r8 t6 Q9 R& K" Q
" u' Z7 I. G- W( J/ ^答案
/ E" h( [* D5 F" N( G点击下方空白处获得答案
% {; C2 s$ C' S& f3 ?: c5 R# yD. 若交换机无法找到和加载 IOS,则提示:第 2 层交换机并不提供用于连接主机的默认网关。默认网关由第 3 层设备提供。若尚未配置管理 VLAN 和默认网关,则无法远程管理交换机。
8 P: h+ R4 O( [; A32( N9 o3 K" l* g, N# X
全双工以太网的带宽利用效率如何?
: }. t1 O( S! f' ~" p4 @5 P5 u& zA. 25%
: s4 Y9 Z' K+ B2 K) WB. 50%
1 _0 F0 B3 R* qC. 75%
# [ o& o! \4 t1 ^" {D. 100%; V& @$ D+ r) G0 H5 k5 N5 E6 f
答案$ _/ \0 s! _/ y
点击下方空白处获得答案
4 Q- {' N8 B7 h. b: s$ n4 k/ }' M6 eD. 全双工通信通过允许连接的两端同时发送和接受数据而无冲突实现 100% 的有效带宽效率。由全双工以太网段上的连接设备发送的以太帧不会发生冲突,因为在网络电缆中这些设备使用的是两个独立的电路,分别用于接收和发送。
! H* J* v/ e$ Y, l9 c: O6 H33
! L$ a( {* k% {( c为了让 auto-MDIX 功能在交换机接口上正常工作,必须使用哪个配置?+ S# L& Z" \- y& |# g Q7 P( j
A. 接口必须为接入模式6 q4 ~- e% A5 |5 I
B. 接口必须分配给 VLAN 1
+ {: u1 T4 ^9 m& [, jC. 必须为自动检测配置接口的速度和双工设置
5 R" @) u- g6 t a7 `, _D. 必须为全双工模式手动配置接口
" j; w q2 \3 E答案7 ? b$ V4 m p' P( e
点击下方空白处获得答案
7 k9 G$ `: i+ I" A% P& bC. 当相连接口的速度和双工设置为自动检测时,auto-MIDX 功能仅对思科设备起作用。
8 L6 C h( f: Q4 _5 Z& D34, L9 d1 Q z: ^5 i2 e' R b9 ]
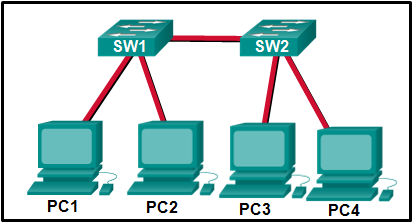 请参见图示。填空题。拓扑中有多少个广播域?8 g( u& [( O; {. W9 ^
答案
! x2 O6 M% l- D) Y) @; v& d点击下方空白处获得答案% i7 K# _- \# [! @: g/ q- p# u* u
1. 添加额外的交换机和设备会增加广播域。任一 PC 发送的广播将为另三台 PC 接收。
; `& h: H; X v Y+ z$ Q/ F35
2 B# ]0 V3 r2 m+ N+ U" Q: i# C9 n添加第 2 层交换机会对网络造成什么影响? 2 v- ~! i5 {' X1 M1 M9 E$ E
A. 丢帧数量增加* A4 S" A% ~" j
B. 广播域大小增加$ n% I1 L2 v1 m f0 O- A
C. 网络冲突数量增加* m7 {4 `: T6 \- T8 S1 f
D. 冲突域大小增加
! R7 ~! \2 D6 ?' S答案
9 A3 Q5 a6 [/ G% y1 Z5 k! \点击下方空白处获得答案
& m# X: n: c5 ~/ j3 U3 L$ qB. 将第 2 层交换机添加至网络增加了冲突域的数量,并增加了广播域的大小。第 2 层交换机不减少广播流量的量、不增加网络冲突量且不增加失帧的数量。
( G ]) S8 s% R' C; t% t$ M+ P3 s
1 P4 t# S2 z& Q8 j0 r
: \) W l0 b. k4 q; ]. U1 ^4 m1 U: G! j/ W
来源:http://mp.weixin.qq.com/s?src=11×tamp=1556614806&ver=1577&signature=MhV4jCeX-AuxTrGtWuIc-J9dsCjKvrKNUzSPhphwur4Q8ltnQB*0FV2yCYlreHiaTVHEl98t0UADFMAqmsihnQXPrRuzWuV4e5cDYEA-22QI08kDc4EJGAhKCMa9wQHJ&new=1
4 _+ w' f* r0 B+ Z l2 D8 D免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-4-30 17:24:18
