( t; N0 t( A( u1 C# F6 ]4 f
l0 E) D5 ^6 z+ e7 O- A
6 \2 C0 V+ y3 P8 p0 ~没有网络安全就没有国家安全。——习近平
% x8 j$ X( ]+ J& y) m; |; P6 z( T: z5 Z: A
; n7 H/ H# H$ D0 ^) [- S5 a7 U' `) w; f. {: l( \) I0 |5 h
, l( R+ q& z" I; a" r4 k5 s
互联网的快速发展带来了网络空间日益的繁荣和复杂化。网络空间提供了其他空间难以企及的连通性和全球影响力,并已经成为了社会和经济福祉的核心。! m* r/ a# I2 S
" N7 M4 k2 G4 `
' w* _$ t. r) T- y8 r3 \: r5 D, M! @" Z) v* U" E/ d' J
与此同时,网络空间已成为国家继陆、海、空、天四个疆域之后的第五疆域,国防的战线也从物理空间延伸到网络空间。* W5 N, b; Q/ k1 z+ }% @# g( p
' g1 R3 N( h/ C, K( N1 a. o
. l! F8 a7 a) v7 |随着我国网络空间应用的不断普及以及对网络空间依赖程度的不断增加,中国在网络空间内所面临的现实和潜在威胁也不断提升。
/ U e" E! b9 e& W$ ~
" g! q0 h6 Z+ ?/ U
1 G0 g; l; j6 I% Y3 x3 p1 e/ I我国目前所面临的主要现实问题可概括为:) S1 n& A* G4 o4 F* d8 ?' ]' ^
$ _8 I p7 P3 m3 r6 O' f5 h& L' F! q
9 B' ?: f6 O! U. |: G- s- ^8 K ~3 y! y7 h$ K1 a0 x
- 欺诈多发、攻击猖獗,网络安全形势严峻;
- H8 S6 a. }- T: e' k - 持续监控难以实现,被动封控效果有限;
, E" B9 ]4 o4 X% U0 b - 产业薄弱、后门敞开,供应链受控于人;
8 t5 I! J4 d ^0 O - 防御分散、响应缓慢,攻防管控各自为战;8 e% F t+ h1 l/ z* ?6 x
- 溯源反制基础薄弱,网络空间威慑无从谈起。+ m5 V% N' Q! M! i) N' u. n& i
* B S/ B0 Z6 T1 X" |+ k3 O1、网络三分论
* Y' Z# U" X m; a w5 P* |& W! b7 | _) ~8 `3 O, E e: Q
! ?* Y& R* o9 o; ?/ q5 p5 L* R/ Q% v
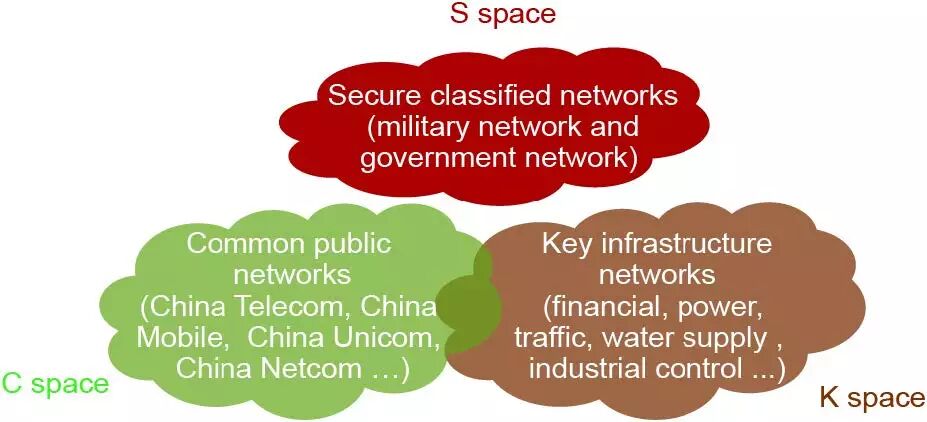
1 B( e" y& x+ I根据我国国情,网络空间可以被划分为三类,即公共互联网(C空间)、党政军保密网(S空间)和关键基础设施网(K空间)。; ~ r& P, w2 v1 f/ f
% s6 x- K$ d: V c
; L0 Z: O# c: Q( W2 t+ }这三类网络的特点、安全需求差异明显、各有侧重,因此,应因地制宜,利用分而治之的应对策略,从易到难、彻底解决我国网络空间存在的问题。" ` v1 u2 K5 c
4 j6 ^# H- Q' d0 U. y) l
7 i, P* O( W" G3 }( ~' `0 w; c( W
 ! h4 Q! G( _6 ^0 h( c
; i! q U4 d$ {& h三类网络空间示意图 , j( t+ O0 A+ z4 C C9 o
' |# G$ i4 x4 D8 }2 n
- C: n$ K( R: o! M8 |, H公共互联网
/ N) x+ `; O0 J2 [- X' A; D
' e# b/ i; ~% X1 Q, L0 z1 A2 ~0 ^2 x' r网络空间攻防博弈前沿阵地2 C3 k" }2 j1 ~; D" t4 S: \3 L
/ g/ u n6 _+ h/ v( D& n1 U5 u
* U2 e6 L6 o. X: c$ O, i7 _* W公共互联网是指全球连通的网络,威胁来源广泛,具有开放、互联、技术体系国际通用等特点。
j- R' q5 S9 \. Z+ y: z/ H; G! S) D- D' I! i" I# |0 g
3 P* F1 L* E0 ^2 D b5 g. c8 |; }
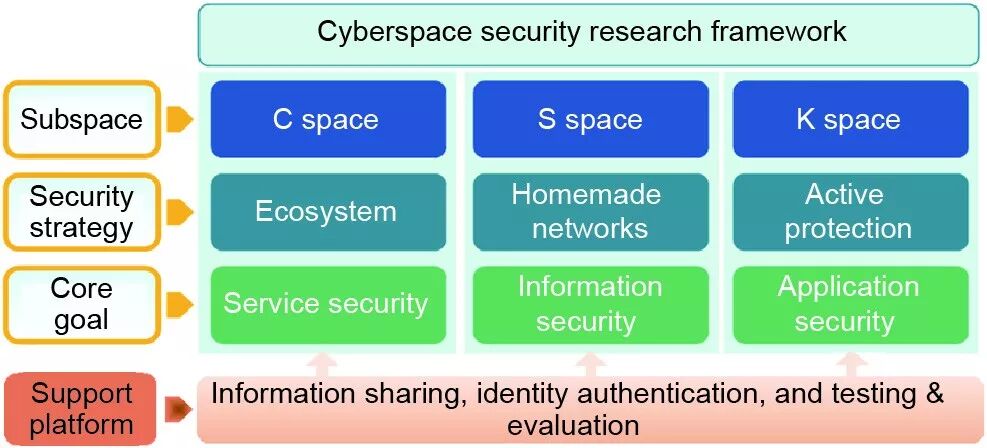
安全策略:构建网络空间安全生态体系,确保互联网服务安全。
- K, S% ]" p k6 F4 P
/ f2 `3 S2 U3 f! `2 r, j. O& `# i% x
( O% g0 G/ c! ?; s ~: M措施:借鉴生态和免疫的思想,发展网络空间生态体系协同能力,加强网络治理、管控和防护,形成态势感知、持续监控、协同防御、快速恢复和溯源反制的联动协同处置能力。
- {/ @5 k l3 G7 ?+ w+ R3 G
" R/ {) A G0 H# @. U- y7 k7 `8 J9 r% F) N K! B+ `3 w f: ]
党政军保密网
% r F/ L' I& h% M0 Q I+ R3 F2 r$ i- R$ q$ R
网络空间信息安全固守阵地2 f3 ^- ]- U2 n7 N" k5 J* ^
# e( \$ L1 J1 f; b$ } p! \+ \
( R& m+ A, T9 ^$ D; o9 M: B" G; x党政军保密网是指对国家主权具有重要影响的军事、政治、外交等网络,它是行使国家独立主权、维护国家安全的核心系统,承载国家重要秘密信息。
+ ]% ~% t0 }% a# d8 Z# D) ~$ Y
, A# E3 H& E: |2 n8 N$ G. {/ _; w2 e& l$ d8 A$ u1 z0 f
安全策略:构建自主安全网络,确保信息安全,严防信息泄露。9 _, F4 B( v) v* n; q9 f# R0 R
# A7 }# Z6 `2 p) h3 G- @0 G: W* a; W, u; K% E' C
措施:采用本质安全的思想,通过研制新型安全网络和计算架构,实现产业链重要产品的自主、可控、安全、可信,杜绝隐患,捍卫国家核心利益,形成自主可控的安全防护能力。
! P4 `- m4 Y" W$ @ r8 |' S5 `6 P2 O
: a0 Q0 ]& k0 X5 T& n
关键基础设施网
0 y* C, L4 c" e' q. x X4 p& B+ b
" a; f; a4 O5 K网络空间防御主战场
: ]& R; y' c7 X* I
5 p- l1 k; B# d5 R* Y! p* Q5 T) |3 w
关键基础设施网是指对国家利益具有重要影响、对外开放的网络,与公共网络互联,并支持国家关键基础设施(电力、交通、金融、工控)运行。
F7 J Q- t$ z o2 Z4 ~9 z" ~+ l* u. X' D
' R/ ~) i/ e7 e/ H' ^* d安全策略:构建固若金汤的主动安全防护体系,确保应用安全。
# E4 h9 ]) P- C8 u, ]
$ q: F0 R, D, a- R
+ k ?5 b2 } ?4 q措施:利用动态博弈的思想,实现网络主动防护体系,通过纵深、动态、弹性的网络安全防护手段,形成层层限制、抵御攻击,增加攻击代价,保障核心业务,快速状态重置的主动防护和应急恢复能力。
, k O) Y3 T' e# o6 F
0 G; @! L+ D+ `4 a, V3 ?; y0 i
# [3 F0 k& R4 A+ X' e, D* @同时,网络空间安全一体化战略还必须依托三大支撑平台,即全域(从互联网数据到安全威胁情报)的信息共享平台、统一的身份认证平台、综合的试验评估平台来加以实施。
/ A. Q9 K+ E7 ^" U+ Q. Y
, g. | q% N) R* j! h2 v- b1 g0 l
 5 h _6 M! G1 j! x" X+ x
6 c8 r7 B" q3 j C# v* |8 y4 Z网络空间安全研究策略框架5 x9 ?" |- X5 |" e9 W% b
2 F( o! r F( }3 o9 T9 Z+ ?) a) n2、基于SMCRC环的网络空间安全生态体系
6 r% J. k& p- t$ ]! z% r1 y: z
. u: c! u) u8 k8 O
, @- K8 m' ^& r1 ?# s" @: ~& |我国公共互联网空间面临多种多样的安全威胁,因此不能依靠单一的网络安全防御技术确保网络空间的安全性,而应该通过跨域协同共享建立全域监测、主动防护、快速反应、精准溯源的大协作机制,构建新型的网络空间安全生态体系应对安全威胁,将安全威胁消灭在初期状态。
3 E$ H7 U" g- [. ]( ]
: M* o: C5 b) I; a" C' e Y7 Q" T* p! X. R
杨小牛院士团队提出了一种基于SMCRC环(Situation awareness, Monitoring, Cooperative defence, Recovery, Countermeasure)的网络空间安全生态体系。 h1 M& Q/ n; q% m6 _' Y' B1 X" J" I
0 H, [. q, ?+ T8 e( f3 @: z, `9 `5 c
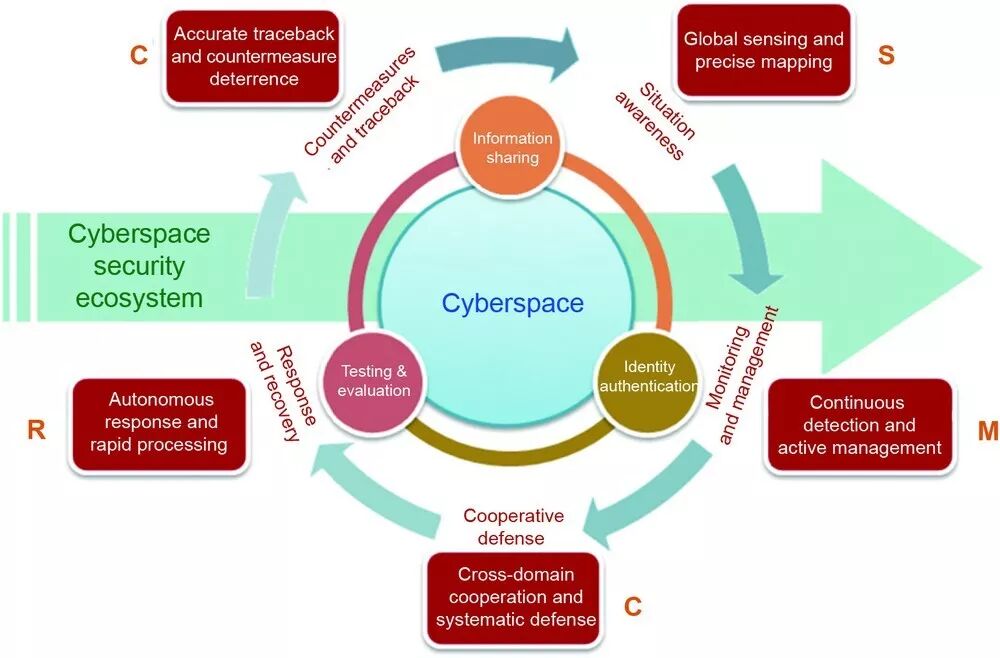 基于SMCRC环的网络空间安全生态体系
- \+ i) ]( F) L# X该体系中,通过信息共享、身份认证、试验评估三大基础支撑平台将态势感知、持续监控、协同防御、快速恢复、溯源反制等多项网络安全功能进行有机整合,形成网络安全动态生态体系,确保网络舆情有序管控、用户隐私安全可控、网络设施可信受控、安全事件溯源能控。. w. E9 t' k" x3 h- }
6 b% @! a. V* M1 D. I* E
% J8 D5 s& R# L# D
其关键技术体系包括以下5个方面。- x* v6 ?/ s. F9 I6 x5 H
9 ] d; O' a1 Q7 g( `" S' E
& k% f- y$ m6 ]& J* s- k& T( w
态势感知
6 a% F# w& c# S/ k2 Q Z9 d& B0 c1 j$ z5 P! U7 P
全球感知、精确测绘
' n# l$ M- C" @1 B& W
9 m+ F ]( T% w; ?+ b. J
& E9 Z! q* F4 O9 j6 A/ ]5 @: o全球感知是为了形成全球关键网络设施、系统、节点的全方位感知能力,把握全网的运行状态。5 \: V5 L' O0 S- A, k$ G
" x$ t9 ]; G5 X k3 q8 b+ u& u
5 z4 { s% i5 |$ h9 `
技术手段有网络多点侦测、分布式数据获取、海量数据融合分析、隧道协议深度分析、恶意行为识别、攻击数据关联与挖掘分析。) |* o2 z4 f) r5 h
/ J+ u& x. f S; V. u9 y+ n6 Q; Q8 u; P. K B
精确测绘为不同领域部门提供各自需要的细粒度、多层次的网络资产蓝图。( y7 _* m3 O) J, A
6 q/ A; ?* X9 G( g( i3 t+ S5 D
- z) P7 V- m# @" E9 o5 T8 ~技术手段有暗网探测分析、网络动态资源探测、网络资产关联分析、分级网络地图绘制、多粒度态势呈现。
2 ?$ O& j+ t; S1 m$ [* R, ]0 M4 c% C9 U$ K/ R: d
! R* j/ W7 ~# B" f6 ?# Q
持续监控
2 U. i* p; \4 l, x - }4 C# I; k" m. Z" V2 b
持续监测、主动管控! m8 O# Z) O/ K# P2 u* F( j9 f
1 d5 }* B/ _4 p/ k* N1 E) ~ e. C- `: z- f
持续监测是在保护用户隐私的前提下实现对网络数据的全方位、深层次、高持续、近实时监测分析,为国家部委机关提供有效的网络治理手段。2 Q8 G& o/ }3 r8 w
. q- @& }! N- {( d
+ r( R. m$ f* a+ F6 p
技术手段有分级式网络数据无损监测、海量网络数据分布式处理和融合分析、深度全域网络数据快速处理。 p: p8 w& c0 B/ V8 W, K( }2 D7 `1 `- M' f
6 o7 w7 r3 M. ^( @1 |
% u A) s* _* j# C) _+ j主动管控是构建网络行为的正向引导系统,对网络上影响政权稳定、社会安定、经济发展的违法犯罪、恐怖活动、颠覆行动及时阻止处置,引导大众形成健康有序、合法文明的网络行为习惯。" \# o5 K; b% P& P n6 Z3 x! A& y
# x" J6 A3 V" K. ~ o
5 U* X! ?7 {% p7 Q9 I- ~' k
技术手段有面向用户的网络数据实时推送、网络用户行为预测、网络群体行为引导干预、多源多语种多媒体快速舆情分类、涉恐网络信息深度关联分析、非法网络数据清洗。
* U+ @( v8 p6 p2 @6 ^4 J9 K( B/ w/ M& w5 n4 p
! l$ m7 y4 n0 R" h( ]
协同防御9 y! B, I1 G. |( z% _* d2 h. R! j
Y3 \1 P4 F R- s [跨域协作、体系防御
& {6 y7 d, Y! v2 O- E8 [6 V- Q7 i
# R2 h1 e. z8 r
跨域协作是实现侦察、预警、防御、反制、指挥、管理等力量在行动层面的跨域协作和融合,解决跨部门、跨领域的深度协作问题。
5 o# _: J; ]0 `/ Y8 J* ]3 G9 U" F0 C5 r0 |1 Z9 Z
; R* F( N1 u3 [( O4 q {5 I
技术手段有网络空间协同防御任务设计、跨域网络安全策略协同、面向任务的多系统分级协作。
; Y# j `% P' s e. D
6 m6 n! w8 O0 V! s4 S' C* H) e) j* K
体系防御是从系统体系的角度出发形成一体化网络安全架构,达到计划合理统筹、行动协调一致、合力攻坚克难的效果,极大提升对网络空间威胁识别、定位、响应和处置等行动的能力和效率。) a# F2 \* V$ F/ V0 L' G" l U6 S
- ~, t0 i. p" Y5 Z; [3 {; h, O0 l
; D: n" C# W8 u# U. V2 m技术手段有一体化网络空间安全协同防护体系架构、基于网络威胁情报的协同防御、网络资源智能调度、网络动态防御、网络入侵行为引导阻断欺骗协作处置。
p) J2 ~9 z- k; _1 `. J# R1 M2 j2 W8 x$ x# D
( J, h# A, G. z! F. _+ z- B
快速恢复9 k& O$ t0 w$ D6 ?$ e: f; M' V3 ?
, U X4 I9 h C% u; ~4 [; _' u自动响应、快速处置
, K: x+ i8 K ~) A2 P3 y3 A& s
% q$ W1 q2 D! J4 g4 F# [. Z2 K( }( A; t
快速恢复是实现自动化、标准化、快速化的网络事件响应处置,以最快速度达到阻止入侵事件、限制破坏范围、减小攻击影响、恢复关键服务等网络安全目标,保障核心网络业务的正常安全运行。
( ~9 w7 I6 ]6 z% P' n0 {& I
) z! J% U3 z& @) c" v+ D( ]
- o9 Q2 Y* W! t7 X+ [自动响应的技术手段有网络行动过程自动处理、网络事件处置标准化设计。
: l2 c# [3 Y! D
u0 m p `( {, q: @. K2 m* G0 F) P& K5 Y0 N) I$ L# T% Y$ g, s
快速处置的技术手段有网络系统快速重建、网络服务重构自愈、网络数据可信恢复、基于虚拟化的网络自修复。
8 S! U, m8 r& v- `$ N
8 F& v+ j$ { Q; y7 E! Y6 i, z8 E. ?7 \- [ E+ \ w
溯源反制
! j3 ]1 R' _1 O5 A3 a 5 A) d3 k8 l5 g5 X, E
精确溯源、反制威慑
: y+ \; Y7 Z) N5 j
( t, q1 H! X% u6 P5 c% h" G
+ u( }! W Q# q精确溯源要实现对敌攻击路径分析、行为特征提取和攻击方式取证。7 n$ {8 H& |' o! w7 j
2 {4 B' \# ?- O# e. Y3 P
$ s1 i1 c. M0 w4 O
技术手段有网络行为画像、自适应选择网络流量水印载体的追踪攻击溯源技术、黑客指纹库。, L q( F" A7 H& I
0 E8 m# T6 l' D e) I" o% Z0 P
反制威慑要实现反制手段的隐蔽化。) m) m# K8 N" @0 \ h' I6 F0 E6 N0 ]' V5 w
/ y1 \, y9 h/ m$ P- x% \3 d) u1 A0 K- O
$ z% R+ ]: c) `: ^% ^0 f, p# ~
技术手段有:①研究网络空间威慑机理;②研究针对目标区域内具有同类漏洞的网络节点、应用系统实施批量化自动反制方法。" y9 F5 x- ]8 i! ~
. V# W( z3 A! J/ F# i2 U+ C8 A. F4 r
$ w3 d; g' e9 z除了上述与SMCRC环紧密耦合的技术以外,还需要开发一些共性、基础性技术,才可确保基于SMCRC环的网络空间安全生态体系的正常运行。具体技术包括上文提及的三大支撑平台技术。
4 ^9 H- w) V8 B( T8 a
: m1 k2 M9 r* \3 I$ ` w8 f1 R( A$ y
◆ ◆ ◆ ◆ ◆
1 D7 C ~- g, w* _. L' {6 j; j( [9 P, n1 `, \* z( _$ g- m- @
) \9 M0 Q0 N8 t/ o
网络空间安全生态系统具备防御动态化、元素可认证、行为可监控、全系统态势可感知、功能可自演进、本质安全等能力。 V& _/ Z$ k8 c
4 h5 M( r$ Q7 H6 L1 g+ h9 i7 }
, h5 }6 p1 Q" V0 y" Q7 O* F
7 d0 D# ~7 O3 j要实现这些能力,还需要很多层面的努力、很长时间的改进、很多机构的协同、很多政策的指导,非一日可就。
# a; E1 u7 [1 p1 q$ z& K0 a/ e
1 z1 u( ]) R' s# z n8 b4 F, w7 n% m. F2 V
美国国土安全部高层也曾表示,“完美的网络生态系统也许永远都无法打造出来”。% V* u7 u$ C% u. X
8 O* B" g% ], k8 ^- ^6 X8 v
h5 a" M7 }; `4 a不管怎样,人类既然打造出了网络空间,就同样背负上了将其打造成一个健康、有序、自洽生态系统的责任,这一责任无法回避,亦无法回头。
3 }$ f2 i' c r" V9 Q1 D: u转自丨中国工程院院刊2 m% ~) t7 ~5 ]1 X
7 D: T& J* _; b6 _ H8 Y
译者丨张楠
" I& v% [+ G+ U+ U6 P, o / E; j" {. w: ?# m7 ?
0 k3 `$ P% p, [0 N& W: Q o, D
8 z( B9 R1 z* o& N7 @5 i
研究所简介
1 X; R) \# t4 O) M) f7 {+ ~" l0 |
1 }7 t8 H" v; s/ [( H
: D. Q. f/ B* m) P7 s) u* I6 _国际技术经济研究所(IITE)成立于1985年11月,是隶属于国务院发展研究中心的非营利性研究机构,主要职能是研究我国经济、科技社会发展中的重大政策性、战略性、前瞻性问题,跟踪和分析世界科技、经济发展态势,为中央和有关部委提供决策咨询服务。“全球技术地图”为国际技术经济研究所官方微信账号,致力于向公众传递前沿技术资讯和科技创新洞见。
# F4 F6 y/ o7 E/ t
4 l- g* ~' Z1 g4 w3 S. K# ~
/ J- e% M0 `3 O w/ d% l _
/ L0 u0 {* r; d5 O5 r) a地址:北京市海淀区小南庄20号楼A座
( ?. o3 S. x+ C8 m7 V电话:010-82635247/65582 H: C+ F8 }; J S& ^9 Q6 Y
微信:iite_er! \6 R! b: [% W& m: M. W' w: q; L E
8 L5 A" {$ V2 ~, z
' c: ^1 b3 o/ Q; C
7 O& v: @& A1 ^* t* U) y: ^1 T/ D0 k* o X8 t9 y
来源:http://mp.weixin.qq.com/s?src=11×tamp=1555336806&ver=1548&signature=JjLrOPL9QFdjl80ILzOpo-jppBp9ARH7a5sf95SIFiZmGfjWk54*B-7JW72XRylrBgMeCbcHm5t7j1cy4JINfOLHz7w6xRMELkXfDmAjb-OF1jleQ*bExgChlCRl76Qt&new=1# B3 T3 A3 E2 ?9 x! u6 I. ]
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-4-15 22:25:25

