2017年,有一款软件曾被广大网友吐槽为惠普电脑上的“间谍软件”。然而,就在这件事凉得差不多的时候,该软件却因为被曝漏洞又火了一把。, f ^% ^7 o# x3 J+ x4 ~$ _
10月11日,安全研究人员发现惠普分析软件存在LPE漏洞。该漏洞允许攻击者通过预装在多数惠普电脑上的HP Touchpoint Analytics 软件进行提权,以此绕过安全机制进行攻击。
6 y: k: H _" f* B" ? ?# f$ O0 } f0 @$ O1 b
9 H7 w" C4 F! U- `. l/ U/ w
TouchPoint Analytics什么鬼?1 N9 O/ K7 h* z$ w
对尚未使用过惠普系电脑的人来说,对这个名字有点陌生。但是在HP用户圈内,TouchPoint Analytics软件曾引起买家们的激烈讨论。. H+ _/ ~; [$ ^ | S' M, f
该软件是HP部署的Windows Telemetry服务,名为“HP Touchpoint Analytics Client”服务的一部分,该服务于2017年11月15日首次被识别出来。当时,这款软件并未被曝出存在什么漏洞。0 D0 z# a: m$ @3 L" N- [- k/ M
该软件的作用,即为收集有关笔记本电脑硬件性能的匿名信息,并用于帮助技术支持人员诊断你的电脑问题。+ Z& Q8 M1 Z2 A: R, d- M% I! O) K& Q8 g
这种操作,让惠普成功收获了用户们的一万点伤害。微博、贴吧、媒体头条,纷纷出现了“惠普在PC上安装间谍软件”的消息。
2 ^, V5 T+ r: L& t# B/ Y' X/ m! n& l9 Y
作为争议颇大的软件,HP Touchpoint Analytics一度成为惠普买家的心头大患。在网上,有网友说电脑会默认安装软件并自动运行,因此会长期占用电脑资源,甚至导致电脑卡顿或者死机。
# q9 _/ b2 ^" |So,即使是现在,如果有朋友问你相关HP Touchpoint Analytics的问题,想必就是:如何卸载掉这个垃圾软件。4 x' y' t0 i) [: F3 k: }3 s0 U
在网上炸开锅后,惠普第一时间给予回应,果断否定了HP Touchpoint Analytics是间谍软件的说法。* A# d7 a& _: X- o
惠普官方称,自2014年以来,这个程序就被安装在惠普的笔记本电脑上,作为其Support Assistant的一部分,该程序将收集有关笔记本电脑硬件性能的匿名信息。 ^( U, c$ k/ }; c2 ]$ E9 G
这些匿名信息你可以选择和惠普共享,也可以将它作为日志文件存储在你的计算机本地,如果你允许惠普的技术支持人员访问日志,这些日志则可以帮助技术支持人员诊断问题。
7 {+ S4 b% V9 w& D8 j# O0 x$ J3 ~
' k$ e; d9 y: F. p* I% Q) b& \
$ S0 S- N! D0 I) e+ QLEP漏洞让黑客“美梦成真”/ R% x7 H6 M+ K6 G0 u( q
网友之所以有上述猜测,是因为HP TouchPoint Analytics本事大多数HP Windows笔记本电脑和台式机的默认监控应用,其权限范围包括获取用户的日志信息。$ F, F/ p! p- g: w, f$ }0 H. {
况且,2014年至今已有不计其数的惠普电脑装载了这一应用,一旦出现安全问题,波及面积之广不言而喻。; a9 b/ }( d0 ?
当然,惠普给予了回应,但是却像极了下面这张图:0 D4 X/ C& l) `
- `, a, g8 @' ?: ~9 F正所谓哪壶不开提哪壶,这不,SafeBreach Labs 的研究员 Peleg Hadar在7月4日向惠普提交了一份LPE 漏洞报告,4.1.4.2827以下的所有 HP Touchpoint Analytics Client版本均受影响。% c- Y1 W& z, N9 ~; c. ?5 D8 m
Emm,世界多奇妙......
/ ^; s, M, ^7 `, B& \6 ~- f0 K$ @) I据悉,该本地提权(LPE) 漏洞的编号是CVE-2019-6333,存在于惠普监控软件所使用的 Open Hardware Monitor 开源库中。& A* ~. C0 j/ n6 D! }- Z
Hadar称,问题是由于缺少安全的DLL加载所引起的。该安全DLL加载是由于使用不受控制的搜索路径以及不验证加载的DLL是否使用数字证书签名导致了问题发生。
' H1 c) E1 S6 q. q3 C) _他补充到:“ 像这样的DLL搜索顺序劫持漏洞,通常在目标计算机已经渗透之后的恶意攻击的后期才被利用。这有可能提升权限以获取持久性并进一步危害现在受到威胁的系统。/ X/ Y2 A' ~* K" d$ ^0 |
研究人员发现,HP Touchpoint Analytics服务(具有对计算机硬件的高权限级别访问权限)将加载已签名的Open Hardware Monitor第三方库和三个缺失的DLL,分别名为atiadlxx.dll,atiadlxy.dll和Nvapi64以及 Windows PATH环境变量中的文件夹中的dll。
! |. t/ C" Y$ e2 ~7 e7 _4 A0 g; n“可以确定的是,该开放源代码库可用于监视计算机的温度传感器、风扇速度、电压、负载和时钟速度等,数以千万计的计算机将这一开放硬件监视器用作监视系统的一部分,包括HP Touchpoint Analytics” ,Hadar说。& b4 {% |) |# z/ K# }" _& w
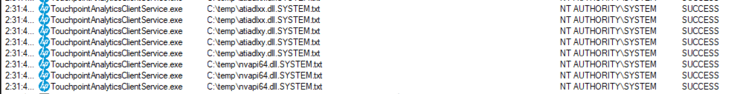 加载未签名的DLL
}$ t" y% C% a; N. z. [: {! x" Z此外,研究人员还观察到该服务探查了 C:/ python27目录,该目录包含一个访问控制列表(ACL),该目录为任何经过身份验证的用户提供权限,并以NT AUTHORITY \ SYSTEM的形式执行代码。+ O0 h# L4 e# k- l$ i9 e
这意味着,攻击者先以常规用户身份加载未签名的DLL之后,可以提升其自身的未签名DLL的特权,最终结果是,他能够从Microsoft授权的供应商HP数字签名的进程中执行代码。( e: W0 `% K( {+ @
因此,攻击者可能出于不同目的(例如执行和逃避)滥用这种“应用程序白名单绕过”和“签名验证绕过”的功能。
' W& y2 z5 N% N8 t1 H( w$ Y& f/ O. k8 Q1 P- ?
7 _/ C; P! v4 t3 x& A+ _* c& E
惠普:漏洞已修复
* P& |" @5 s0 l( E4 M6 V这就是文章开头,宅宅说各位惠普的用户差点成为黑客“串门”对象的原因。
3 e6 [8 N4 a3 o! h/ d不过好在惠普在收到报告后于10月4日发布了HP Touchpoint Analytics Client 4.1.4.2827版本,这才修复了上述漏洞。
1 t; M N1 V! ]' T $ ?) o' e5 _5 q6 j
同时,惠普还发布了检测设备是否易受攻击的缓解方案。SafeBreach 公司的首席技术官兼创始人 Itzik Kotler 指出,“这些类型的漏洞值得注意,因为它们说明了恶意黑客如何能够利用供应链攻击瞄准并攻破软件生态系统中极其受信任的元素。”
6 b, ]. d2 M5 q. Y4 ?; Q" s惠普发布的安全公告可见:2 Q) C, w- ]" ^6 A! E) G, ?5 \2 d
https://support.hp.com/us-en/document/c06463166
$ S( T E. R* C$ d) |9 |1 c' zLPE 漏洞的技术详情可见:4 @5 @8 [6 t- `9 I
https://safebreach.com/Post/HP-Touchpoint-Analytics-DLL-Search-Order-Hijacking-Potential-Abuses-CVE-2019-6333! i: B: c* y$ W6 s5 _5 M$ @0 u [
参考来源:
( Y2 d5 L, l; D6 H# \bleepingcomputer/ I0 Q) S9 l! J9 l+ M/ b" Y P
https://www.bleepingcomputer.com/news/security/hp-touchpoint-analytics-lpe-vulnerability-affects-most-hp-pcs/
: p- [" X. R* O-----招聘好基友的分割线-----7 s, _' C$ P, \$ E' V/ f0 o% ?
0 `1 m5 Z* [) f g; p( S* S2 q5 d& Y
招聘岗位:
( Y; O4 }9 F0 f3 g% `0 y H, N4 d* u网络安全编辑(采编岗) : i- R m; T/ e1 N
工作内容:, e$ H$ j. J1 w" P" F4 h
' i" h9 q* }/ \6 I7 J" n3 y7 y
主要负责报道国内外网络安全相关热点新闻、会议、论坛、公司动向等; : X( @$ d8 }& P2 K2 C1 p
采访国内外网络安全研究人员,撰写原创报道,输出领域的深度观点; ) S; \, d% B/ M* B% W9 C
针对不同发布渠道,策划不同类型选题;
* \9 t; P' ]% q, P参与打理宅客频道微信公众号等。 6 R1 e+ b5 p- E/ ]& O
岗位要求:
% n: q5 i0 G/ x" }+ u4 d对网络安全有兴趣,有相关知识储备或从业经历更佳; $ H8 R1 H" Y7 S e Q3 A. }" B7 L
科技媒体1-2年从业经验; $ n; b# M9 |% \% d
有独立采编和撰写原创报道的能力;
4 R/ g- |9 K4 K7 f$ P5 u+ r7 c7 |加分项:网感好,擅长新媒体写作、90后、英语好、自带段子手属性……
% Q, ]+ }& E# X* e* }你将获得的是: % A- _9 b. g7 }4 x3 G4 |
与国内外网络安全领域顶尖安全大牛聊人生的机会;
9 d2 }* v8 `, S# ]8 P国内出差可能不新鲜了,我们还可以硅谷轮岗、国外出差(+顺便玩耍); d" w+ _3 \# C- y1 U
你将体验各种前沿黑科技,掌握一手行业新闻、大小公司动向,甚至是黑客大大们的独家秘闻;
0 a8 C7 ^6 g( Z老司机编辑手把手带;
# A5 Y! m6 q4 p" h: d* v- c ?以及与你的能力相匹配的薪水。 4 U+ }8 N9 `3 I, x( X7 b% e! x, j
坐标北京,简历投递至:liqin@leiphone.com
& {: U4 O: F v1 Z戳蓝字查看更多精彩内容
3 u: \1 b. L9 {
8 F O" P, o% Y2 I+ g$ N2 m$ S
8 _( j% X( w8 Y! }5 P
( |; L4 l% j& k探索篇1 v& O/ E: U$ E5 {0 {" m" P8 n
▼
. u& t% |# v' G% H4 F! G 暗网【上】| 暗网【下】
( j. S8 m& B# _$ b6 a. z) Z薅羊毛 | 黑客武器库| 威胁猎人
, q$ T3 _$ |: U8 B剁手赚钱 | 0Day攻击 | 暗黑女主播) h" g3 h7 P \, C E) _
踩雷 |嗑药坐牢重归正途 | 内鬼- X. Q* v% G+ F% I
脑内植入
$ O, g6 p$ m, V7 F( z) F0 D+ \7 P ^
* n7 {- u$ @; e2 V$ U: y9 l# c" w; x2 j- V$ z4 N" @: i
真相篇$ T; T j' H. |/ ^2 _' g3 t
▼) U* Z, K2 Q( s3 ^7 u
拼多多将追回“薅羊毛”订单,包括已充话费和Q币订单: H9 J3 {# D* P3 h* [: ?/ `: _' L
75条笑死人的知乎神回复,用60行代码就爬完了
" U4 o/ Q- {% R0 c& i" t: I$ s3 W( ?, r: c
不剁手也吃土?可能是挖矿木马掏空你的钱包
7 d4 z# Z; D) g2 h
/ y5 {& o. ]5 g: S游戏黑产:我还在空中跳伞,就被人用拳头远程打死8 C/ C3 _$ j1 q9 l& r9 g
. P7 _5 j* A _3 h* r
都8012年了,英国卫生部门居然还在为“擦屁股”" Q1 {! A- {3 A# s6 r8 y+ I; e, i
% X( e$ k5 [ Z) {3 h4 E与病毒名称相似,“捏脸”游戏ZEPETO涉嫌窃听?9 [1 f7 z4 d6 s5 Q
扎心!Tumblr推AI鉴黄计划夺老司机“珍爱”
) `9 T* T/ i% M" z我报了个税,隐私就被扒光了?
7 _% i) A* ` L1 }黑客骗局:Ins网红落难记$ A7 i% N5 T6 z# F
. A9 X5 L. u0 H& B* X# ~
+ c7 L8 ^6 l- E" e
; B( b7 v# ] q, D人物篇
; G3 Z* G. k$ F▼
( `3 E* N5 q, r* n
0 `6 Z) ~$ c/ c6 @4 |! O8 ~! x3 d专访:“蹲坑神器”与它背后男人们不得不说的故事
, U# b3 h+ ?5 V磨刀人王伟:我前期砸了两个亿做这套方案
# N8 k5 y% B( S9 P( d' J白帽汇的赵武摘掉了他的“帽子”|专访
" A4 C4 i6 j" W [4 W { x5 i5 X数字联盟刘晶晶:四年只做一个产品3 z- A8 o7 {9 V3 U6 \( P. Y
长亭科技陈宇森:我打破的四个质疑
+ D: ^; r6 e. J9 {0 K ~薛锋:我眼中的威胁情报三年之变
0 Y( G+ ~; o" j$ x2 d“无锁不开”女黑客——skye
' y! |4 Z% Q+ P% h! h
~ e0 ?6 d2 F' [& [2 f# E知道创宇赵伟:怼死“空气币”
H& u L0 i" _6 Z4 j李均:我眼中的黑客精神$ N6 G- }- B8 j
. f1 t: r- ^1 }
风宁:自由追风者! J! A# N+ o- B7 p. W
. O- h. Q2 M$ N, c# |
更多精彩正在整理中……
, C5 P- U0 w @2 b- a, X | [tr][/tr][tr][/tr][tr][/tr][tr][/tr]
--- 6 A( l) T x9 Q& Y( j6 K0 f
“喜欢就赶紧关注我们”
% i) X: g L. h宅客『Letshome』
1 j) [$ T h% M7 o* p" z雷锋网旗下业界报道公众号。
% k$ e! \! f0 D- o专注先锋科技领域,讲述黑客背后的故事。 ' v0 y5 Z( L- c, A: ]
长按下图二维码并识别关注
' T/ X& \- T/ a: v 1 m- Q. `5 ]8 X; T4 q! W, U# K5 G7 N
& G# w N) b7 {# v9 }) ~3 |9 l
来源:http://mp.weixin.qq.com/s?src=11×tamp=1570802405&ver=1906&signature=Eo6Y98jT869mXw1mGE56T5uQ2fZt60jUcZbH4Rhz3HCvloGjvcYxqaOruhgogbTpAt5jqmUIo8VWDCX-xwNw2CpXJzTax2CrWF7VqeN4iR*FiROV61MpvBUB80HIrm6*&new=18 g1 Q: i8 p! f4 d: A9 ~" z
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-11 23:22:32

