一、简介
% L% {3 I" {* _7 P, b3 A) g8 G( ~
不得不说,随着时代的发展,游戏产业在近几年的互联网潮流中越来越扮演者重要的地位,与之而来的不仅有网络游戏公司的春天,还有游戏灰色产业的暗流涌动。在游戏产业的发展中,诞生了一大批所谓的“外x挂”开发人员,他们不断的利用游戏的漏洞,在违法牟利的同时,也促进了游戏安全行业的进步。
& \( U: s2 A! H; [: M同时,在游戏安全的对抗中,诞生了以下几种技术以防止游戏作弊的发生:
! U/ ?. U$ D0 l0 d⒈数据检测:对基础的游戏数据进行校验,例如坐标是否违规越界地图(坐标瞬移功能),人物短时间位移距离是否过大(人物加速功能)等等0 ?8 J+ M% M# f$ ?! d
⒉CRC检测:基于游戏程序代码的检验,例如将人物移动中判断障碍物的je条件跳转修改为jmp强制跳转(人物穿墙功能)等等
1 c: z: _* ^. F⒊封包检测:将游戏数据封包进行校验,防止利用封包漏洞实现违规操作,例如之前的穿X火线强登(可以登录任意账号)等等5 r/ N% x2 C/ [/ d/ m
⒋机器检测:现在鹅厂 安全组好像换人了 ,游戏机器码封的都挺狠,一封就十年,不过道高一尺,魔高一丈,目前依然不够完善,很多朋友还是可以Pass
! Q* }2 F, _# N* I⒌Call检测:非法调用Call导致校验值非法,例如攻击Call的严格校验(角色扮演游戏自动打怪脚本都是调用Call的)等等
, X1 f# h& h! M+ ?% Z; m4 C⒍堆栈检测:该检测归于调用Call过程中产生的问题
3 H1 m: @6 t- g! p% t* n" Z; q( V⒎文件检测:对于游戏本地文件的检测,例如之前穿X火线几年前风靡一时的REZ文件(快刀秒杀,穿墙,遁地,飞天)等等
0 ?# ]* v ]# N4 Y* F⒏模块检测:很多外x挂采用“注入”的形式,所以模块检测在游戏安全对抗中也扮演着极其重要的作用. v' d4 |9 y% B
⒐特征检测:这个主要检测典型的使用“易语言”开发的程序,或者部分外x挂市场比较大的毒瘤程序,或者菜单绘制(imgui绘制)等等 A$ U4 l+ a/ k2 ?6 A) p& o3 u) y
⒑调试检测:针对调试器和调试行为的检测,对Ollydbg,CheatEngine等调试器特征和调试行为的检测等。
! E! I9 u. p2 `7 V. K/ E⒒游戏保护:主要是利用R3各种反调试技术以及驱动层的HOOK等技术实现的游戏保护,例如鹅厂的TP等等
( X% K, x! \" n2 m, P$ U可能还有一些我暂时还没想到的,哥哥们可以在下方补充~- b( S: H+ i$ y' U' i% _& x \) d
0 G0 s$ G3 `3 Y- q# S2 x6 {* U二、步入今天的正题—CRC检测
5 N! S: t7 f9 m; u$ i0 Z& v8 ?5 c
首先,我们今天要讲的是游戏的CRC检测,所以为了能让下面的内容让大家理解,我们先来准备一下CRC检测的基础知识吧:
8 V" M: U4 h/ Z& H⒈百度百科给我们CRC的解释
0 ?* I( J0 K3 }3 J5 U) TCRC即循环冗余校验码(Cyclic Redundancy Check):是数据通信领域中最常用的一种查错校验码,其特征是信息字段和校验字段的长度可以任意选定。循环冗余检查(CRC)是一种数据传输检错功能,对数据进行多项式计算,并将得到的结果附在帧的后面,接收设备也执行类似的算法,以保证数据传输的正确性和完整性。5 {& O# m9 x% k( P7 S; h/ n
来源:https://baike.baidu.com/item/crc%E6%A0%A1%E9%AA%8C
' Z' M* P1 l; D$ L- G8 q⒉维基百科给我们CRC的解释+ [2 }' B1 C" Y- N
循环冗余校验(英语:Cyclic redundancy check,通称“CRC”)是一种根据网络数据包或计算机文件等数据产生简短固定位数校验码的一种散列函数,主要用来检测或校验数据传输或者保存后可能出现的错误。生成的数字在传输或者存储之前计算出来并且附加到数据后面,然后接收方进行检验确定数据是否发生变化。一般来说,循环冗余校验的值都是32位的整数。由于本函数易于用二进制的计算机硬件使用、容易进行数学分析并且尤其善于检测传输通道干扰引起的错误,因此获得广泛应用。此方法是由W. Wesley Peterson于1961年发表[1]。, c/ U+ T* b) g6 g4 n
来源:https://zh.wikipedia.org/wiki/%E5%BE%AA%E7%92%B0%E5%86%97%E9%A4%98%E6%A0%A1%E9%A9%97
* B. ~# F: ~9 \; x. j: E/ w) M我们总结一下上面的百科解释:CRC是一种校验算法并且该算法被广泛应用于文件,数据等的校验。7 ~" y) s3 X- O& I# e9 }
不过好像对于逆向来说还是有些模糊,那么现在就让我们打开看雪论坛发布的《加密与解密(第四版)》第279页,看一下其中的解释:
- f" F% }! ?3 C9 m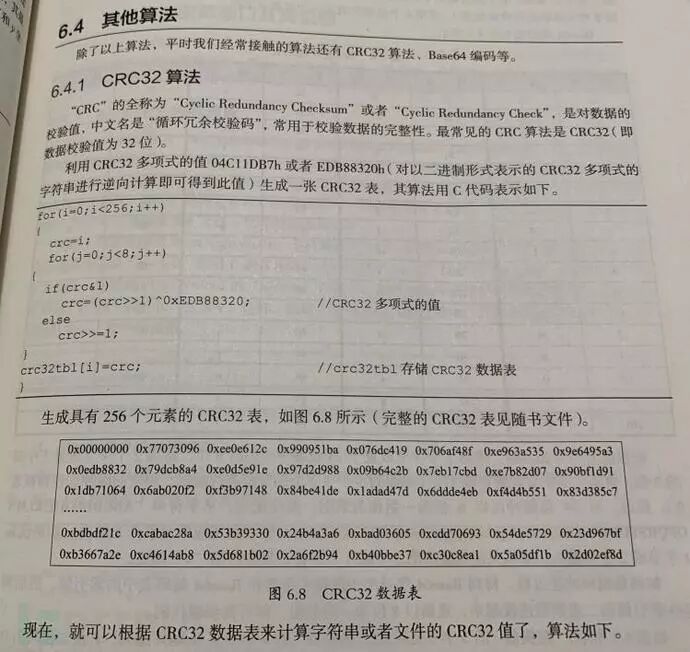
, r1 |' u7 y2 I a. d! O3 F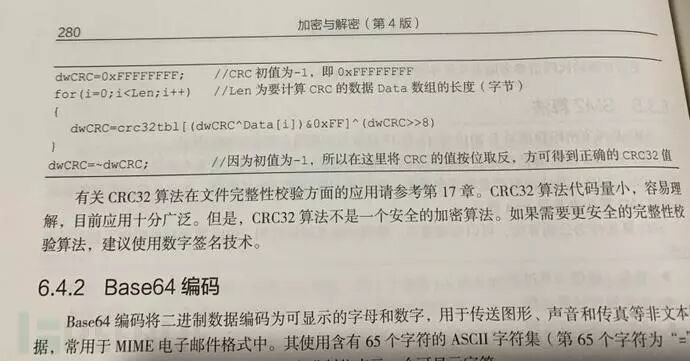
! n8 o' _+ f% Q+ c, Q+ G通过翻阅书籍,我们发现实际上CRC算法有很多种,而我们运用在软件加密中的CRC算法为CRC32算法。哇,这本书,兄弟萌,你们看,这本书,简直就是逆向界的圣经啊,别犹豫了!买他!书本有价!知识无价!哈哈,开个玩笑,在这里对所有参与《加密与解密》书籍工作的朋友致敬! A, R9 ]# F+ _8 L
三、手写一个CRC检测
/ _/ C% v4 y% }+ N: w, D% c8 v
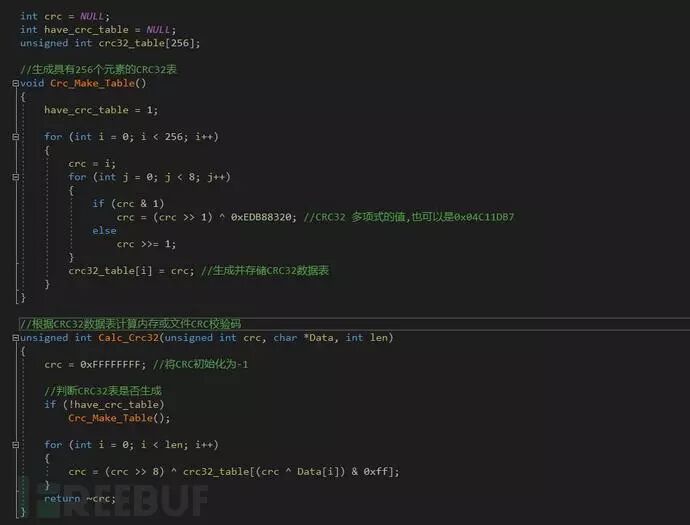
: E, ?! z5 J. i) Z' z* h, z3 {参考《加密与解密》书籍,我们便写如下代码,实现我们的CRC检测:; @* h$ R) K7 B9 d6 v5 G
 8 `$ y; v/ M# z1 n2 r. V, E
首先,为了方便我们进行学习,我们将CRC算法运用于自己身上,检验自身代码是否被修改,整体性代码如下:
( V+ }$ f' n7 [4 u. u `( o. L; y& x2 J) P( W K4 N
, @4 J2 S: ?3 z6 @5 K- 5 ^; p m% K2 r0 J0 Q' S
- , l0 X* a- P; I- d& f, P
. d1 q( a( e5 ~6 |- I. w
1 I# T7 g, e$ O+ j. L3 ^- }+ i
) ?6 r+ |- c, y! U
/ W" Y, {- s3 S. a
1 f# H+ K- `" ~( p- w* b
4 |& x w* [0 J1 ?7 B( D* d+ W- 2 R9 f' ~5 A. N
- % H% q# Y; u" {" U. P1 Q
, m9 e6 n# U: [: T. r
4 d: A( B- w: w# v/ O7 E/ g
3 O( D: O# ?9 e5 h. }
& Y. `: p: _" b- ! `; M4 c7 F0 H: f% V& ]
$ {/ Y8 r& [2 v) T
! q3 m2 A; d) b" e$ a- - [+ N6 e p& y9 M: q+ i
: `' L4 M4 q3 T8 z2 y9 S- 6 s2 V B0 `, Y8 b0 h# s; T' V
- 7 {: }* ~" w+ V3 E
* g5 _( d& F* n' m2 i- 5 p4 z/ r3 }& ?
- # x9 f* k/ v& J1 B" U5 L; F5 m
- 6 V- ^9 S! f4 v: k
- 1 F2 I7 {. b2 v* ^) w' W# i3 i
% A3 Y) \# P1 b7 `% r
' M3 n3 ?) W6 X0 C( [5 e3 S/ }
D+ y6 g2 y8 b% a8 T
9 Z4 D% S' V; r- 7 p3 V. n. d; z
) J3 B5 `7 N" s9 I
! y0 P4 u% ~$ q2 n, m8 W
6 B6 Q0 K+ ^$ [) Z B! W- 1 x" E; x1 t5 G; L
, n6 W/ a% b- n( b #include #include int crc = NULL;int have_crc_table = NULL;unsigned int crc32_table[256];//生成具有256个元素的CRC32表void Crc_Make_Table(){ have_crc_table = 1; for (int i = 0; i < 256; i++) { crc = i; for (int j = 0; j < 8; j++) { if (crc & 1) crc = (crc >> 1) ^ 0xEDB88320; //CRC32 多项式的值,也可以是0x04C11DB7 else crc >>= 1; } crc32_table = crc; //生成并存储CRC32数据表 }}//根据CRC32数据表计算内存或文件CRC校验码unsigned int Calc_Crc32(unsigned int crc, char *Data, int len){ crc = 0xFFFFFFFF; //将CRC初始化为-1
4 I) O+ M5 G/ y% w //判断CRC32表是否生成 if (!have_crc_table) Crc_Make_Table(); for (int i = 0; i < len; i++) { crc = (crc >> 8) ^ crc32_table[(crc ^ Data) & 0xff]; } return ~crc;}int main(){ SetConsoleTitleA("Crc检测过掉学习工具 Ver1.0 提供方:小迪Xiaodi"); printf("\n\n"); printf("使用CE工具->添加地址0x402000->查找访问并尝试过掉检测!\n\n"); printf("如果修改主程序模块,将会提示 “CRC代码校验检测到您修改了代码!”:\n\n\n\n\n"); //初始内存校验值 unsigned int uMainMoudleSumA = Calc_Crc32(0, (char*)0x400000, 0x1F000);//400000- 41D0008 j6 K! x; X9 q7 S( F. G
* D) Y9 C9 G! e) K, f
//while循环开启CRC检测 while (1) { //CRC循环检测内存实时校验值 unsigned int TmpCrcSum = Calc_Crc32(0, (char*)0x400000, 0x1F000); if (TmpCrcSum != uMainMoudleSumA) { //封号处理-掉线处理 MessageBoxA(NULL, "CRC代码校验检测到您修改了代码!", "Caption", MB_OK); } Sleep(2000); }
3 n; D; r1 M7 n- g* |5 i- ` getchar(); return 0;}最后,我们在生成文件的时候,要注意以下几个问题:
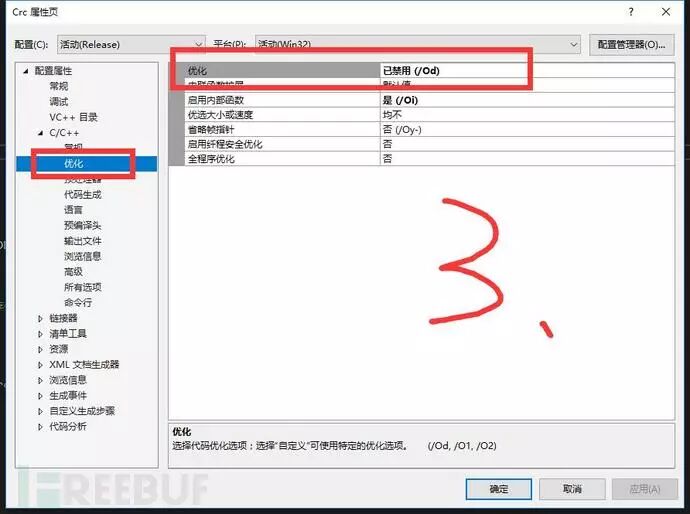
6 q) V+ f4 [5 G3 I) p⒈静态编译和去除优化等的设置 f9 K4 c3 M K0 N% d- v$ f
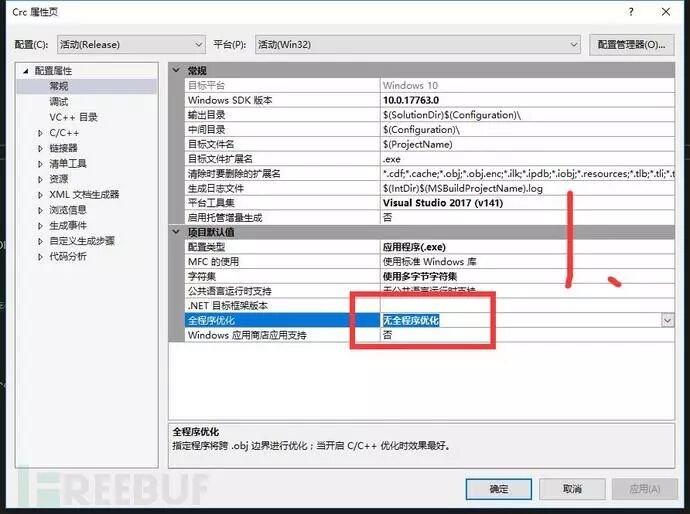
9 }9 D- Y- N0 O) E7 t3 R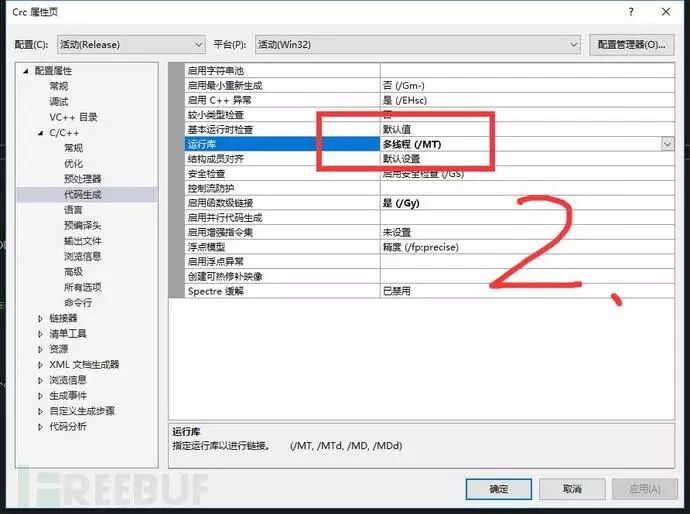 6 M( c* o+ C$ I+ u0 T
) I# i7 w3 d, J6 _' n% l; M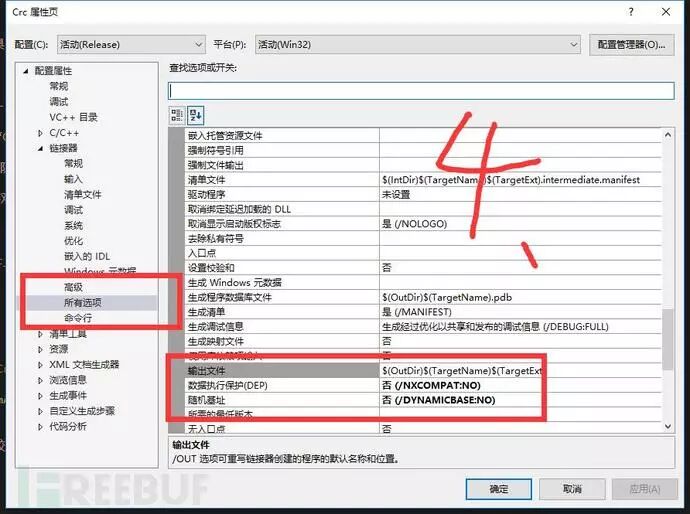
- o7 J& c w1 } F8 P) H. M2 S& w⒉CRC校验函数传入参数的设置:代码处:
1 f7 d% \5 A) {2 s9 f" j" |
* r! u; |2 a2 P [& E5 f( `
5 r3 Z% I$ S; B8 S+ U
Calc_Crc32(0, (char*)0x400000, 0x1F000);在这里尤其要注意传入的第三个参数,他代表了一个校验的范围,那么这个位置,我们如何确定呢?
( L. V6 @3 d/ r; Z1 a1):先编译生成文件,我生成的是Release版本:8 R2 O- A- h% y! |
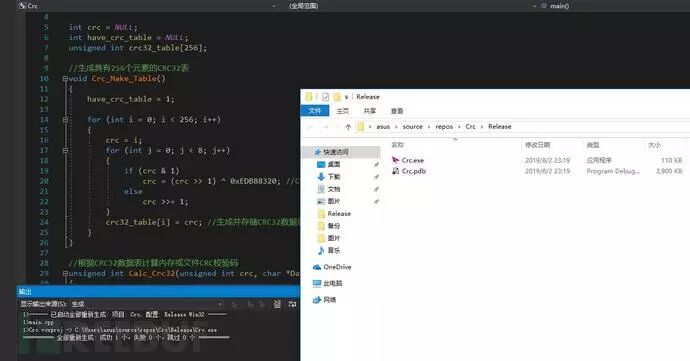 . {2 \$ F+ }# I: _
2):用PE相关的工具确定程序主模块镜像的大小,在这里我使用的是PEID v0.95工具:
" a% a# d# E, c7 v. W) g: B, g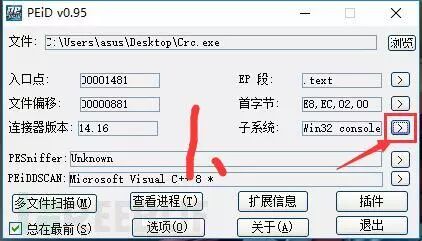
, f" o) Q& H& Z J+ W* G) `, X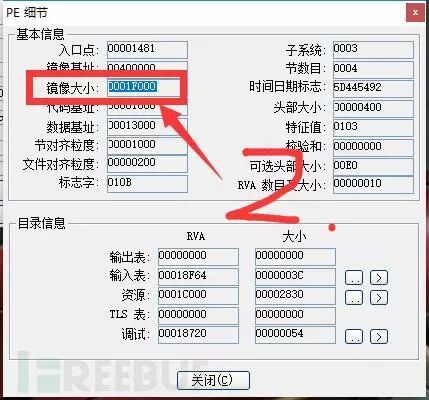
& p( N9 _. l2 z复制粘贴一下镜像大小,传入一下就可以了,这个参数不可以乱填,否则会造成数据溢出,导致程序崩溃。9 D' U- }+ Y- j, e
四、对自己的CRC程序的防护测试7 L# E. S% G% r8 }: z5 `. Q5 f
9 J- t) l, b$ |! i. c; r1 B% a
⒈运行自己的程序并用CheatEngine添加地址:% y/ b: Z1 D4 P4 i4 e
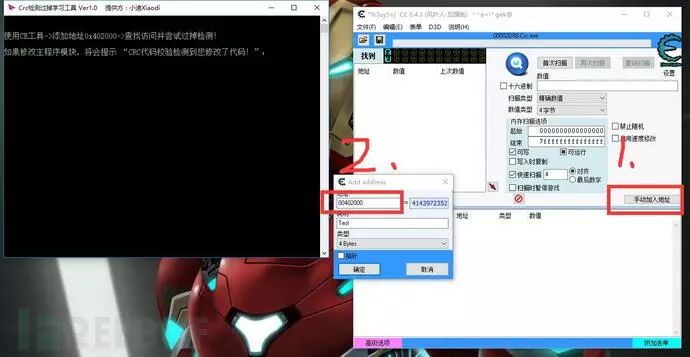
, ^8 F5 B" @8 F⒉修改代码测试:由于0x00402000处于代码段的位置,所以我们修改数值就相当于修改了代码,也就相应的触发了代码CRC的校验
; A# m, @7 a- @6 y: l8 D" L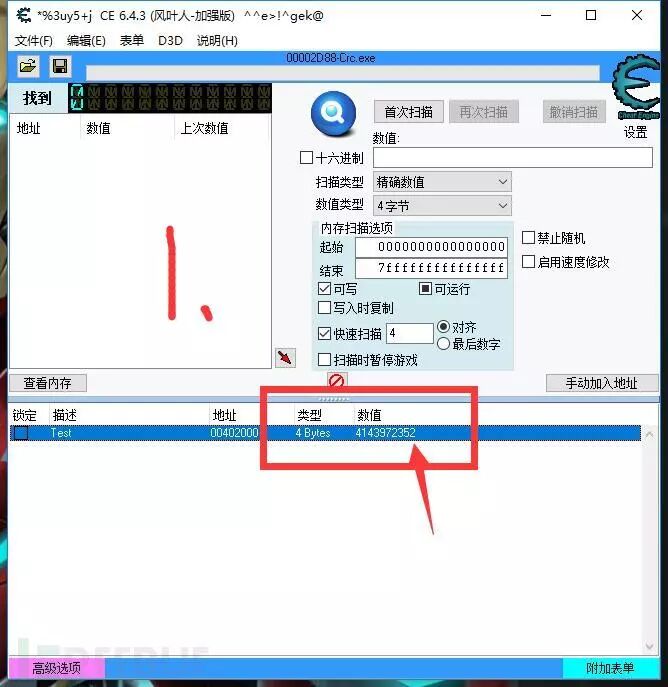 7 f( d% Y2 [* o9 g' z
⒊我们将末尾的数字“2”改为“3” ,直接触发了CRC检测:
5 \! m; J; u k, i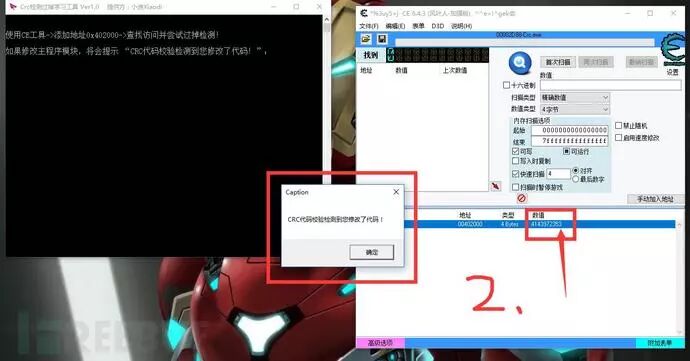
4 O( D5 w& a m" h! [! M E五、对自己的CRC程序的分析
4 h6 c, n( S4 d/ W u( ?' M/ o+ c1 I* J. ?2 a! O; Y/ ]
[color=#777575 !important]1)首先,在攻击前,我们要知道代码的CRC检测是针对代码段的9 c$ ^/ K7 g- ` e% o5 ^
[color=#777575 !important]2)代码段是用来执行的,正常情况下不会有其他数据访问代码段,被访问的大多是数据段,代码段被访问,很可疑就是CRC检测
5 `+ a0 P) P5 E. G[color=#777575 !important]3)此处说的“访问”的概念,大家可以通过CheatEngine工具中的“找出是什么访问了这个地址”来理解开干!
8 Z; N- S! B/ V! j% y( } ⒈针对0x402000这个地址,在CheatEngine工具中鼠标右键,查找访问,操作如下:( [/ \" x) p& h# x& H
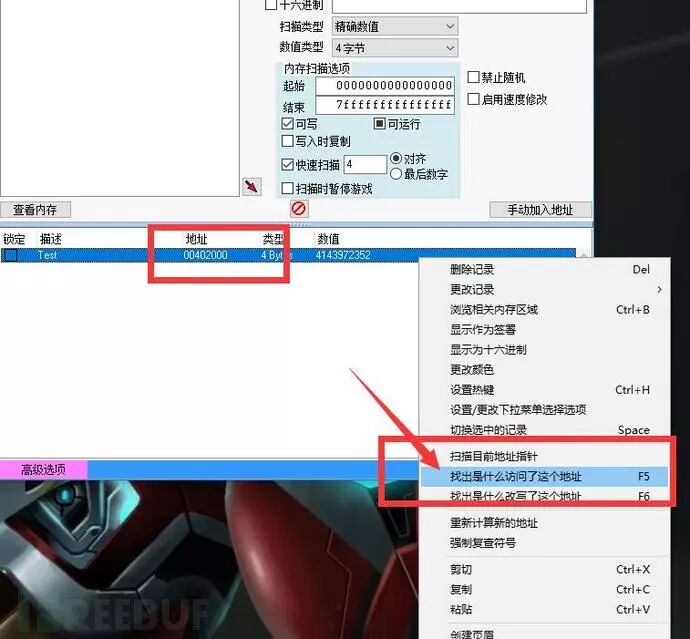
; {0 E+ |9 D7 V% P& X* J% C# }) \2.检测出现了!
+ w; y0 x9 L6 L/ B, O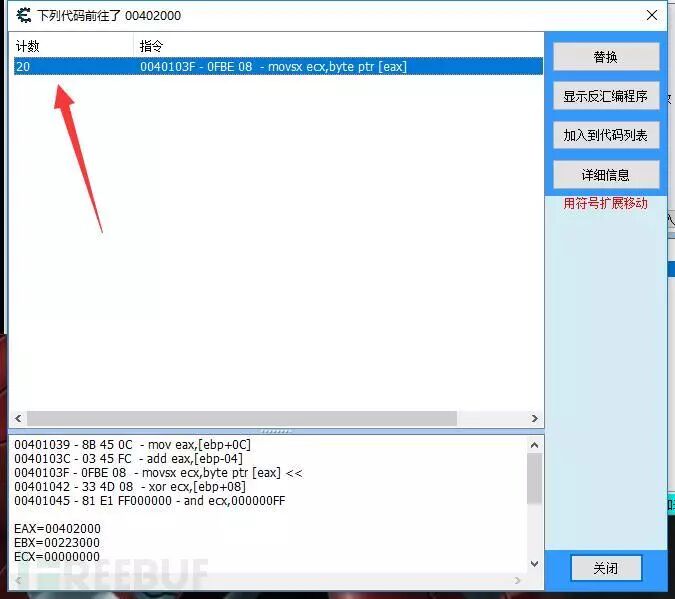 " x: |3 {6 C' |7 t4 {
我们记录一下该处的访问代码:
0 O, r: t+ C6 W+ u' \* |$ k& k) f5 F1 X' p$ m, v3 f: C
* n$ L& H8 j2 C$ D6 ` 0040103F - movsx ecx,byte ptr [eax]因为Ollydbg的调试体验要更好一些,所以我们记录地址:0x40103F,并转到Ollydbg去分析:
2 ?' l1 k5 Y8 }/ Q+ [* e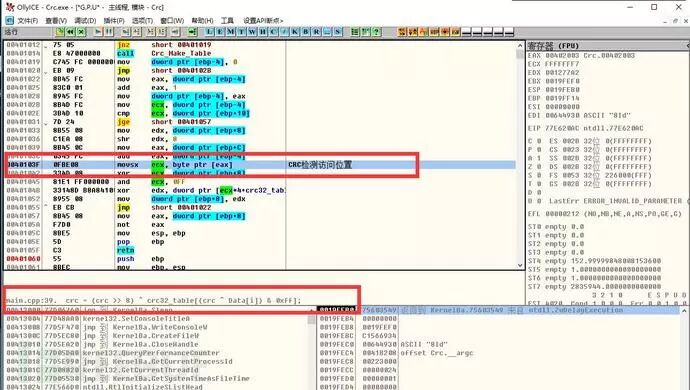 ' H/ K0 P9 t# x7 W; [ R* C' l/ N
Ollydbg舒服就舒服在还能把你的代码分析出来,太强了!
. I, ^7 k! x; D1 S⒊下断走一遍流程刚开始的时候,注意观察eax:
5 L g6 Y1 S+ D$ W3 X( W8 C% i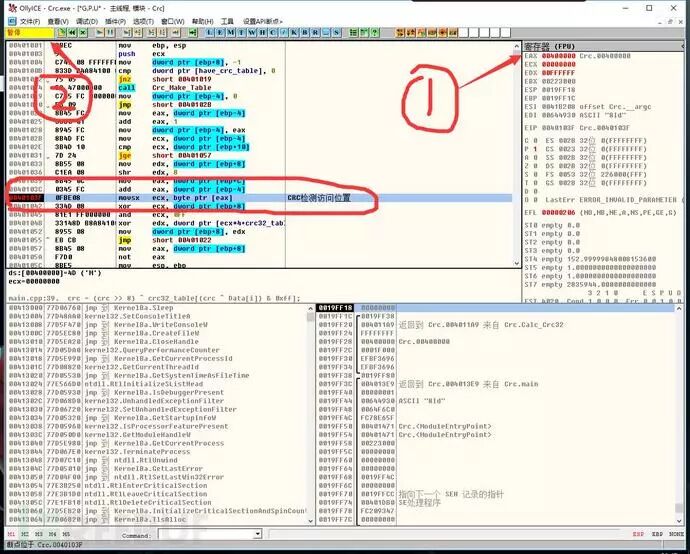 , u0 o3 _; N: g0 Z% k( ~
单步往下执行,下面会有个强制性的向上跳转:
7 i8 ^+ [" \% Q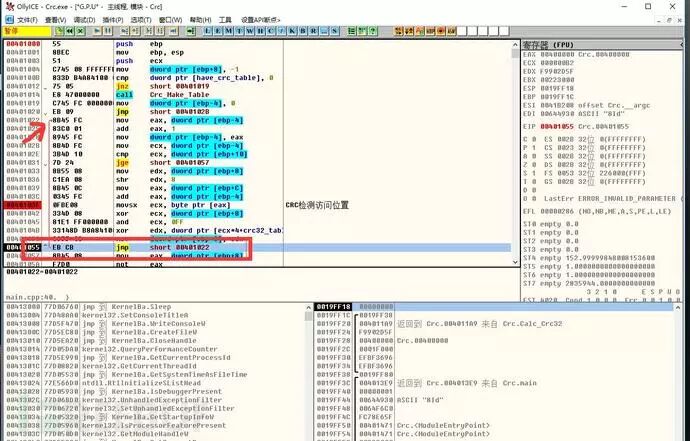
) u6 |1 v; B* W( S# f. R9 i) k继续执行走到初始位置:
1 Y' ^% L$ ]" _& p# _+ s+ b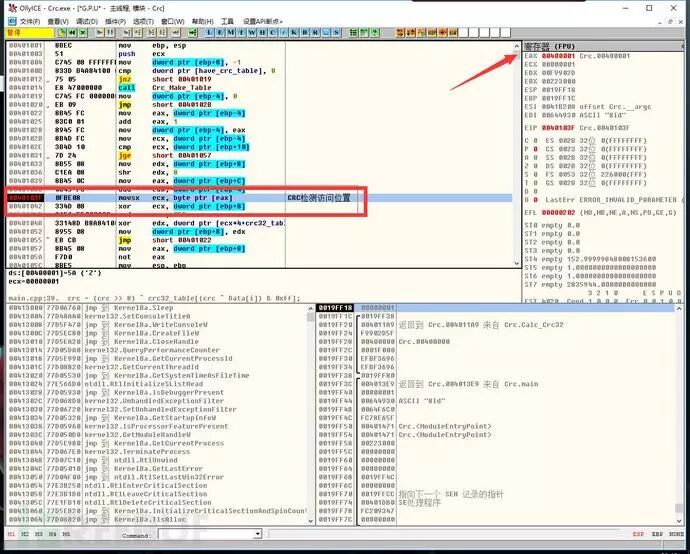 1 X' P X( {! w. t# b
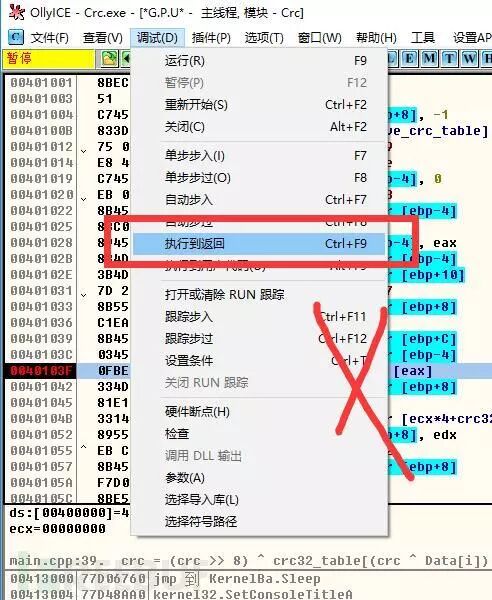
总结:发现eax由0x400000变成了0x400001,也就是说,它在循环的递增检测所有范围内的内存代码数据⒋返回上一层观查一下函数通常,大家可能会CTRL+F9返回上一层,或者按如下图中返回:/ V( Q! W8 ^$ r4 g
 , D8 B9 N- k8 p1 V
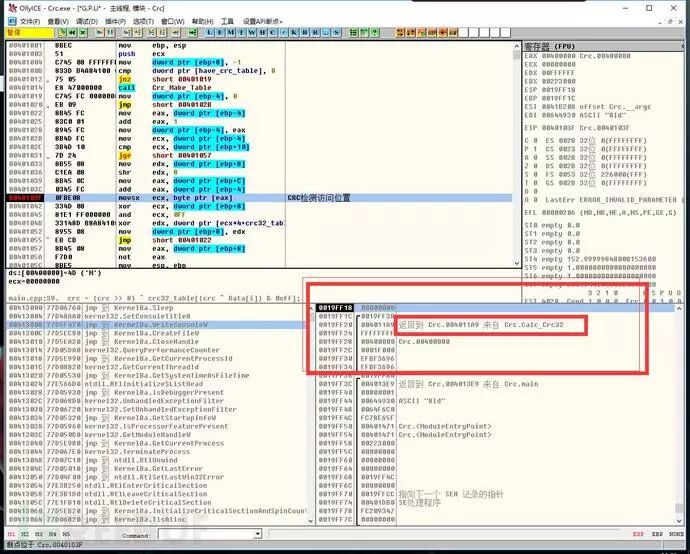
这样做后就发现无论如何都无法返回,那应该怎样做呢?很简单,我们可以从堆栈中返回,堆栈窗口有个神奇的功能就是返回数据:' p: s- h/ P& O) _" H6 X3 p
 & F3 a) H3 p* L/ ~* Q
对着“返回到”敲下回车键,抽个烟的时间:" A. ~' l" V3 F/ r7 I% a
奇迹竟然发生了:6 A' p h. J1 `# A6 l
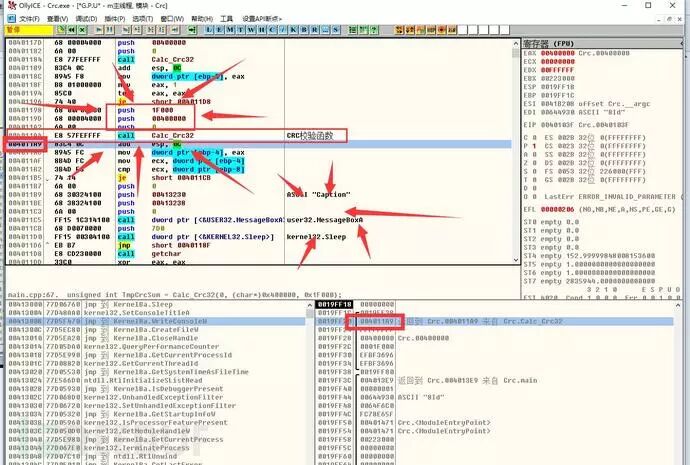
& `& o" q5 ]9 l# |2 K瞧瞧我们看见了什么?8 n: f& h7 b1 l" j
1)我们自己写的CRC检验函数2 J* z, F; G8 g4 Y9 ` _
2)检验函数上面就是我们的参数,起始检测地址和检测范围+ `' s1 x( s. z, q! \, P. `7 q4 D2 b' |2 W9 ]
3)我们自己写的信息框函数和Sleep函数这个位置,相当于代码中的:( B. x2 C m, C9 m; @" o1 O1 O) Q4 z& }
/ P' G |. m ~ X) [! T- 0 X8 S; }; ~0 Q
' T) _2 \7 s( [. x6 F9 ]9 b1 l- , I+ h# \' Q, ?; _1 s5 Q
- 4 Z2 u3 Q9 c3 }
- & a' n3 ~: m* ?0 I9 G& g+ t
6 k; u6 a; c. z0 m2 k8 E' U- 0 S( u/ j5 M- `" j0 {( O
9 D8 t+ t# @% q! S* L5 t) Q
5 v3 z4 H9 }$ z9 l
1 \/ H! r: h9 ~! S. P2 L) a! t. g
" L7 }% l8 B% y+ d7 j
6 ?& y8 L1 ^4 [+ L6 p- 7 C: \$ @( U, D" ^
+ ~; _1 i1 q: G3 ]4 }" X- 9 ]2 A3 U/ c, ?
//初始内存校验值 unsigned int uMainMoudleSumA = Calc_Crc32(0, (char*)0x400000, 0x1F000);//400000- 41D000
, k w( u# r6 Q8 l0 h& K% i' x! Z! A, j! {# ?8 a" V2 b2 G# ?
//while循环开启CRC检测 while (1) { //CRC循环检测内存实时校验值 unsigned int TmpCrcSum = Calc_Crc32(0, (char*)0x400000, 0x1F000); if (TmpCrcSum != uMainMoudleSumA) { //封号处理-掉线处理 MessageBoxA(NULL, "CRC代码校验检测到您修改了代码!", "Caption", MB_OK); } Sleep(2000); }. s$ G9 ^5 J. }, \9 c: n7 |6 |, K
getchar(); return 0;对比图:
$ Y. o% n+ f Q) T. X( ^% M' D0 k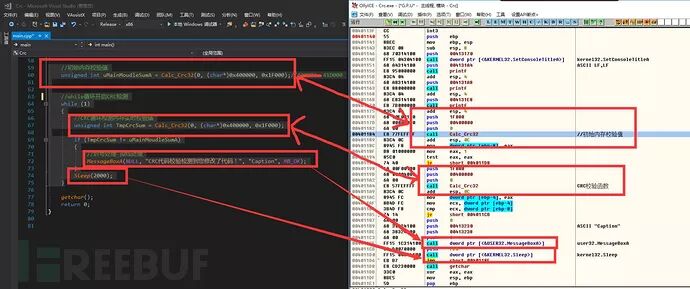
3 C$ f" A( }4 k% v2 D* V怎么样,是不是很刺激?4 [# b9 c+ W3 v/ n, h
+ g O T" i0 x# F, q6 Y六、对自己的CRC程序的攻击测试" B( G0 C) l1 n
1 l/ ]. a( w0 [/ F$ J在这里呢,我们简单的讲几种过掉的姿势:( b) k4 p7 ?5 W" R6 m9 @+ V
⒈跳转jmp直接Pass
6 T* }( ]- V% i3 Q/ \) d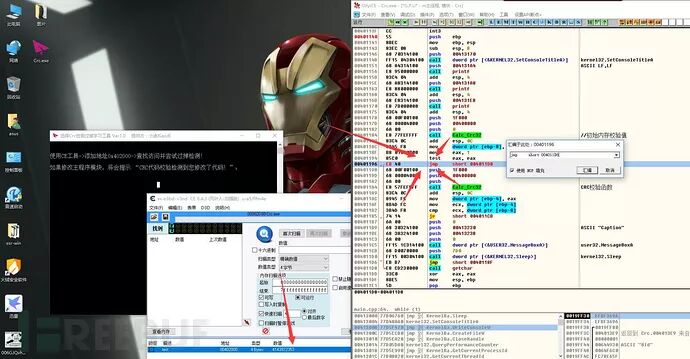
( |& N. z5 |( K分析:这个位置直接Pass掉下方的CRC校验函数,直接跳转到了getchar函数,过于简单粗暴,仅适用于该程序,不适用于网络游戏哦~/ T( u( m, U' J+ ~6 M
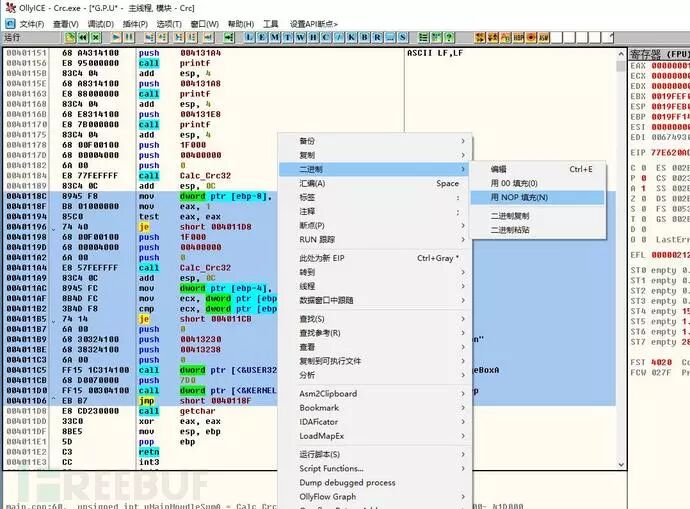
⒉Nop大法5 f# E: L2 H- Y8 U! x
" j. K& P' J# }, M/ |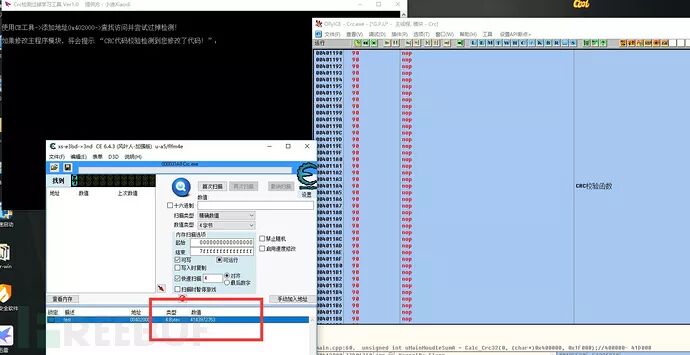
! D1 k% m5 V- K/ u5 D4 s) b# L) PNop大法尤其要注意Nop一定要Nop彻底!另外一定要堆栈平衡!否则被检测或者程序崩溃!. h' a6 c+ V4 Q5 b
⒊分析代码更改判断条件下断看eax,eax根据代码结合内层函数得知,是我们的CRC校验值:内层函数:3 H( b+ z' Y2 S6 N
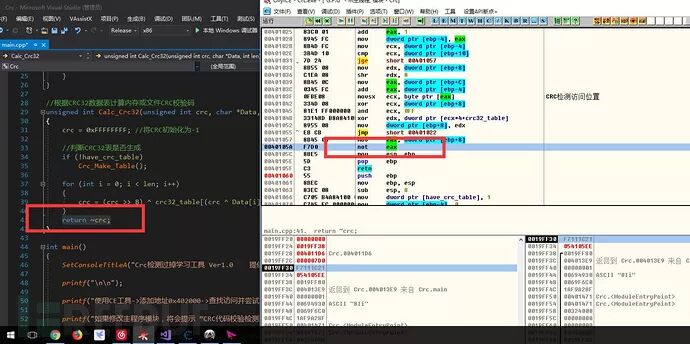 5 _! h. a# {- D2 g q6 X* T/ v$ X
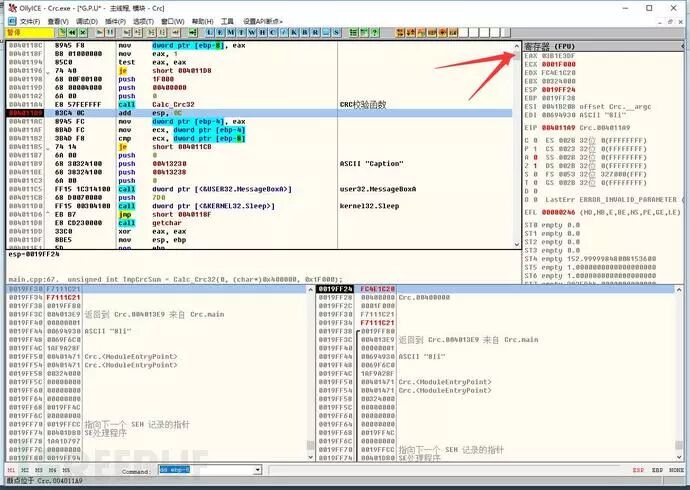 " e: Q9 w4 g" Y
单步执行,根据我们观察eax,发现该处是初始校验值和实时校验值的比较处:" h$ m( k' h0 @9 C& m& c
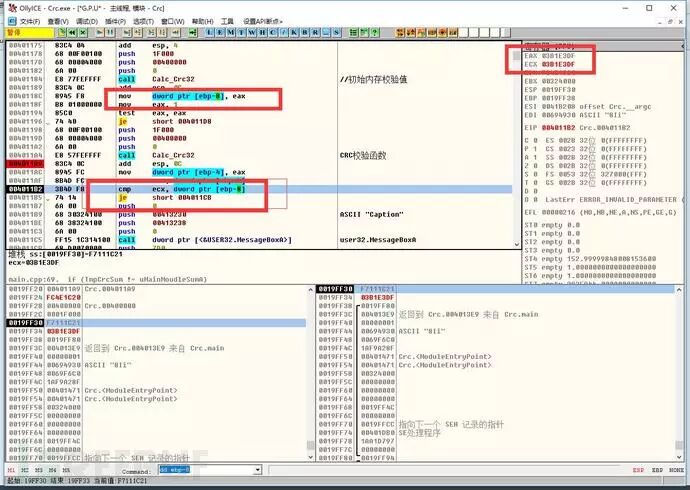
- x. f m& a% R" \7 V那么我们干脆一不做二不休,直接cmp ecx,ecx,让他跳转永远相等,就永远不检测了:当然还有其他的一些方法,在这里大家可以开动想象力,自行实践哦~
( t5 G3 D/ v- g n+ T5 I9 t总结:①要充分观察寄存器窗口数据的变化②注意疑似校验值的数据以及校验值的判断和计算③Nop要彻底,并且保证堆栈平衡④大家自由发挥
& Z/ d# ?2 U3 T, q9 D. X$ ^七、对某厂商的网络FPS游戏实战CRC对抗测试0 Q. s6 S- h) Q" Q# l
/ V- U8 F x$ T; f⒈看一下游戏的样子: _& n" T% z( ?
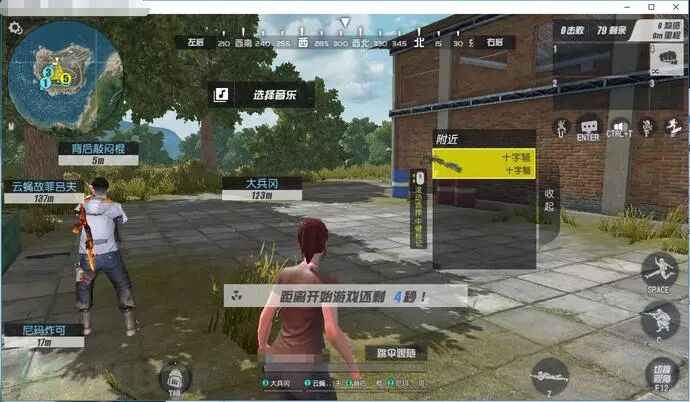 6 e @* z" K$ T
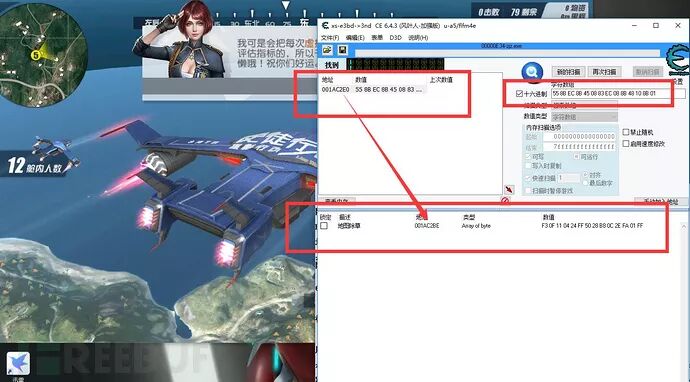
该游戏可实现除草功能,地图除草方法:CheatEngine工具搜索字节数组:55 8B EC 8B 45 08 83 EC 08 8B 48 10 8B 01,找到的地址减去0x22,对该地址nop即可实现除草0 D. L+ ^% ^1 C, @. r$ J' |9 o
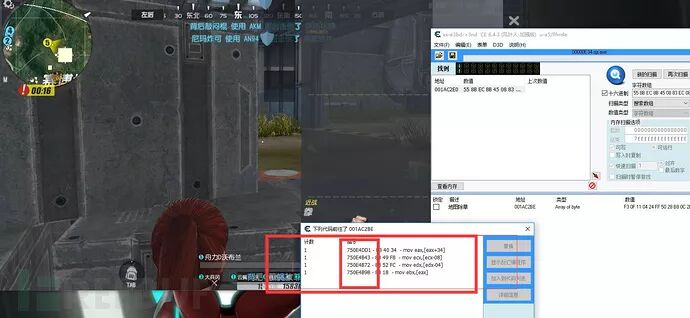
1 o! ]7 J( @6 n% ?2 {) U! R, W⒉分析一下除草地址的检测由于我们是搜索代码特征字节得到的,该游戏的除草功能也是通过修改代码段nop实现的,所以触发了代码的CRC校验检测,符合我们今天讲的知识查找访问,发现四条访问地址,这个即为我们的CRC检测的访问:, p# z: \- |2 R8 m
 + g L0 }- W5 f- u h6 s1 u6 s. Y N
查看相关的汇编代码: m h1 b- P+ h9 c# y
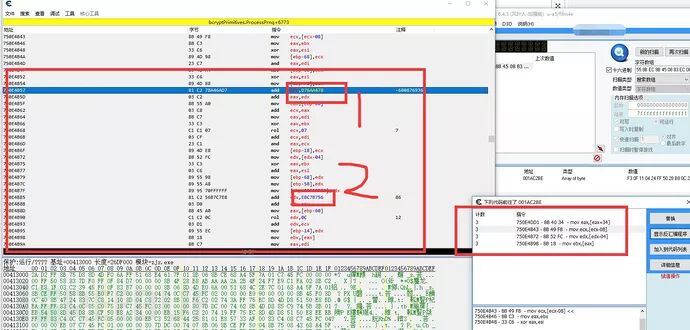
Y+ k! |' F9 ~9 w" V3 j7 A4 ^2 r9 d3 f发现:
& ]% r: a5 L7 q; p! O) A+ i, x% C* k[color=#777575 !important]1)疑似加密密匙的东西9 N C `0 u3 h) C9 n$ {
[color=#777575 !important]2)所有的四条访问均来源于同一个代码段,观看代码得知属于同一个Call,也就是检测Call
5 k& P0 D9 E2 E/ y5 H- T" G[color=#777575 !important]3)由于该检测Call被厂商修改过,所以属于比较特殊的变形CRC
6 C- f- h% ?( L: f3 X ⒊下断检测的代码,观察寄存器
& }( y3 F. N! s" g6 T" P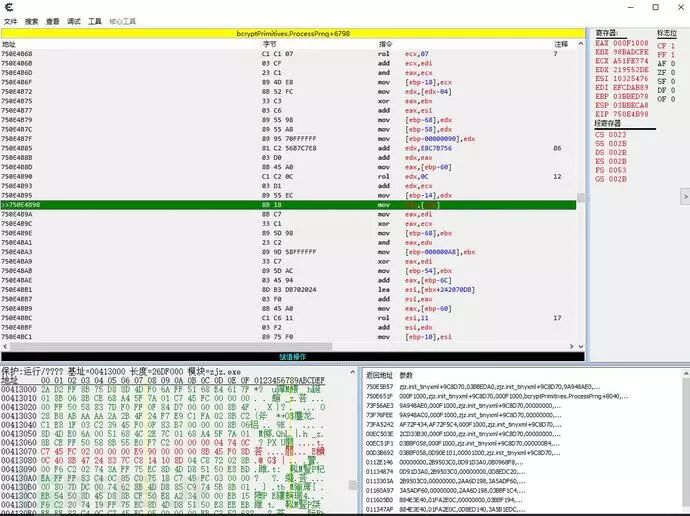
; m1 Z$ \" Q! m" Q% W. S9 T: o只能推断EAX有可能是校验的次数,也就校验的大小,其他的寄存器并无法得知是否是校验值⒋去函数的头部看一看头部下断:eax疑似校验值,edx疑似校验大小,也就是循环的次数) d7 G( S8 A! a/ x, e7 i
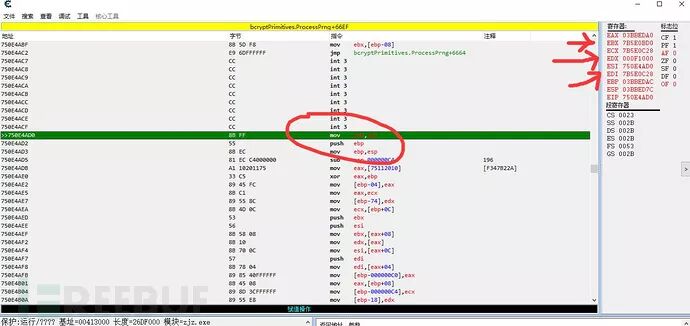 . o- P2 p1 U! d2 p
继续运行,发现eax和edx同时变化:& \; e! L0 i1 o
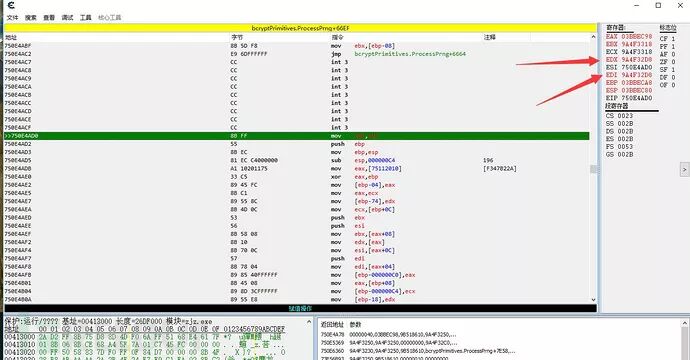 5 r2 p- ?- w0 G
edx在这里变化了两次,第一次为我们的计次,第二次为edi的数据,我们尝试修改头部的数据进行攻击测试:[由于涉及游戏安全和平衡,在这里,我不将写入的数据进行公开,大家有兴趣的可以自行研究实践]下hook处理:1)分配内存写数据因为是jmp 5字节hook,所以要注意写法
t8 A( G" }+ h/ A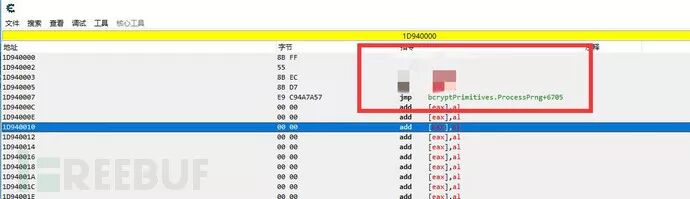
% l3 O, l3 e9 V$ @5 v2 u" W# u s2)跳转至hook位置2 `( K% h; L! q* [( }: V$ x) i4 g# p
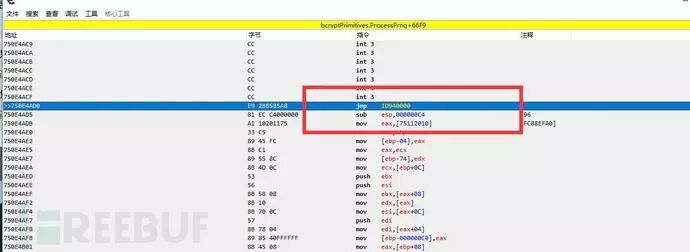 ! {: ]: }7 x; W$ r% l" L- w
OK,接下来就是漫长的等待~只要CheatEngine工具的访问不出现新的访问,那么检测就过掉了4 x) O' M8 t, F0 ?' C5 Z* `
北京时间比较准确:
6 v1 f% D) x) G% k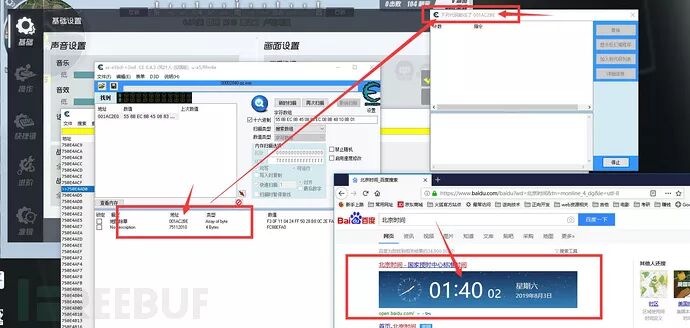 2 M+ J3 e1 t, x5 x% r5 {
CRC一直没有访问,尝试开启除草功能:
' p0 E! S# k/ y1 N c5 p' H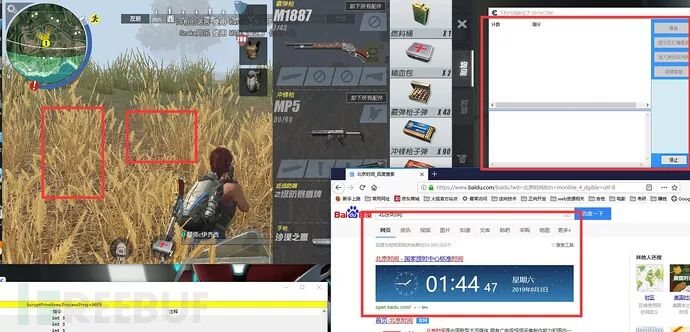
# @( B6 L( F4 i- J& e开启后效果:. a. e8 E' _3 B$ l
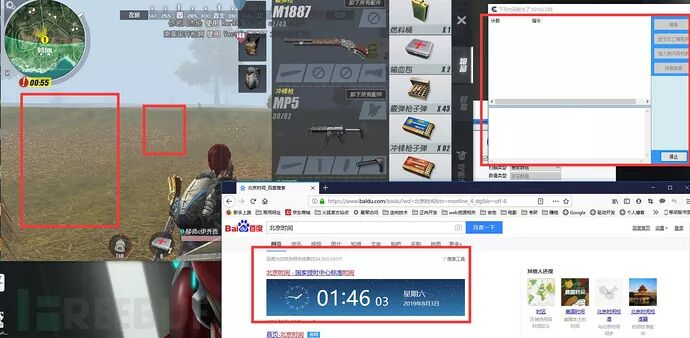
+ i7 X3 m, t% R) ]! Y; L几分钟过去了,CRC依然没有访问,玩家死亡依然没有访问:+ W# F( U, W. T, f: v0 x3 ` _
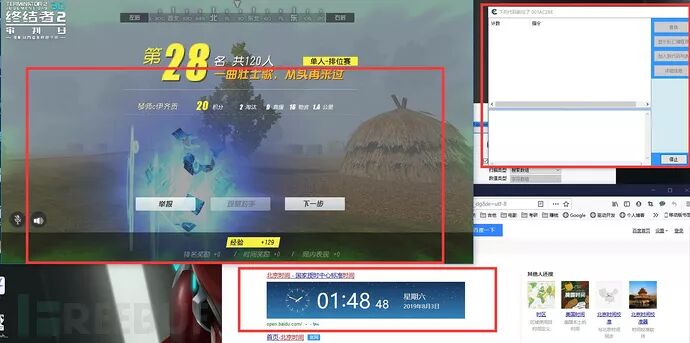
3 }7 b) D: X# ^! k4 P+ Z继续开一局游戏:; U6 A$ @' e Q& g
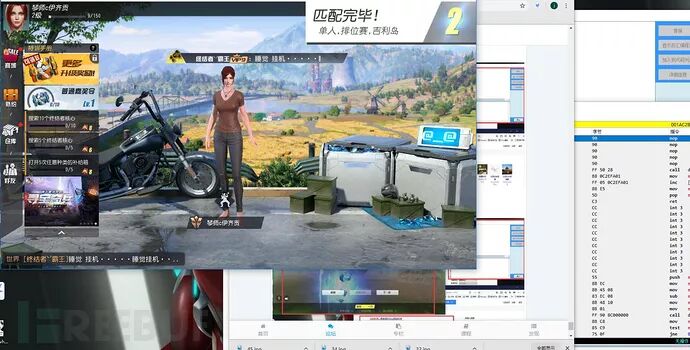 9 q- U) Q1 B' E! A/ t
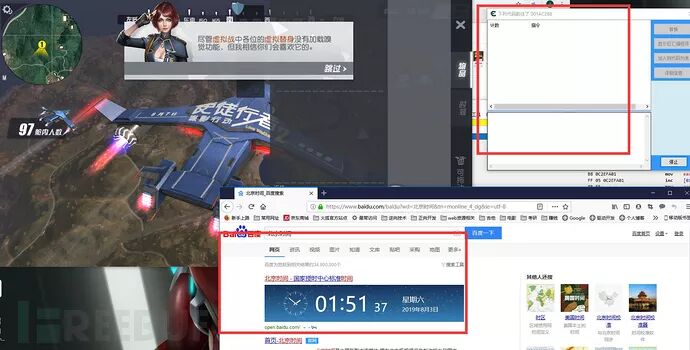
0 I: ^$ v( [1 a9 K4 {; c7 {蹲个坑~! i3 T! y/ c7 Z
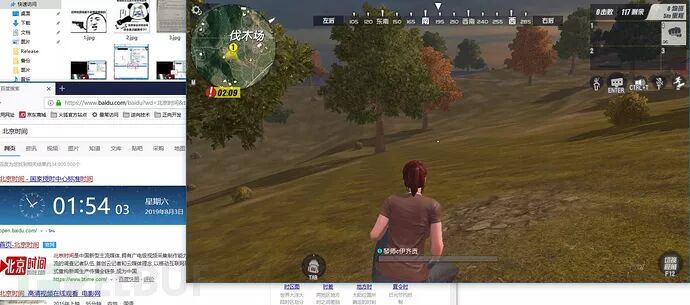
- j& j, A1 Z0 U9 g蹲个坑竟然被人爆菊了。。。- Q4 @# H; |+ T$ j! h2 G, b4 g) \
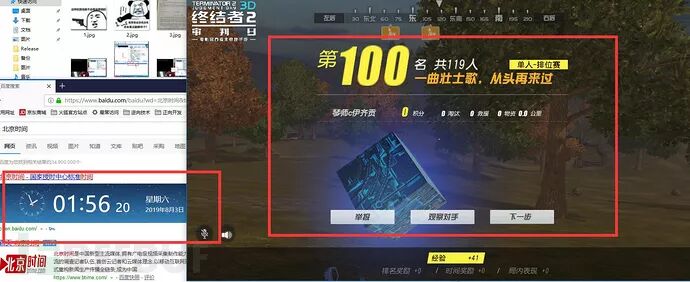
; S, ~2 O9 o5 H# u& d至此,该功能检测被过掉,检测稳定了。
. W8 Q1 Q; A8 v& Y八、总结
& d4 E# c! @5 ^; j0 i' k) Q& f/ _7 V2 f
[color=#333333 !important]⒈外x挂和反外x挂的斗争依然在继续,各大游戏厂商必须加强游戏的检测防护,避免外x挂产业泛滥!
! I% W7 U. R# N[color=#333333 !important]2.多层嵌套的检测是必须的,在嵌套的同时,还应该注意代码混淆的程度也要加大!
3 v/ x3 k6 ^4 w[color=#333333 !important]3.务必加强对CheatEngine等工具的检测,一旦发现,就封号处理,提高逆向难度!
' r" n+ [. G& b. g# {" B 九、声明
3 v+ U- p9 I) s- D2 _* P) E; R) G! ^+ W, [2 W M- P" A; Y* |" O
[color=#333333 !important]1.游戏逆向仅限于技术交流,切勿用于违法犯罪,切勿开发违法犯罪的相关外x挂、辅x助等工具! l; X( [% x/ g: l y$ X3 g
[color=#333333 !important]2.本文章由个人原创作品,如需转载,请务必带上出处!
4 |9 w8 z' n# \! I) I[color=#333333 !important]3.如果本人中有疏漏和错误,请及时提醒我更正,万分感激!" @1 J& {, c8 l% Y
十、参考文献% y) h* a' K9 Z& i; H
, x* N9 m' J1 {+ e% t K* Z( U* `[color=#777575 !important]《加密与解密第四版》——段钢《百度百科》——https://baike.baidu.com/item/crc%E6%A0%A1%E9%AA%8C % W5 L1 M9 ^7 }3 X; g7 O7 j
[color=#777575 !important]《维基百科》——https://zh.wikipedia.org/wiki/%E5%BE%AA%E7%92%B0%E5%86%97%E9%A4%98%E6%A0%A1%E9%A9%97
* u' @4 o* K1 }/ a. t3 A
最后要说的话1 a+ g- D, J& `3 d' k
S7 H# D6 W4 T( l[color=#333333 !important]1.逆向一时爽,一直逆向一直爽,爽的同时千万千万不要误入歧途,违反法律,不然警察叔叔上门送温暖了~
( l/ P3 a2 @; \[color=#333333 !important]2.八月份,新的月份,祝大家顺顺利利,万事如意
% d6 S5 D) W3 w6 C+ B$ l) a *本文作者:小迪xiaodi,转载请注明来自FreeBuf.COM2 @3 `4 k9 P" X# n+ o
 % w/ X; F' |# C
精彩推荐& m D d! W6 P! M; ^- m
. u6 A+ q% {; L3 s6 T
* G3 T) \* r, j! V
, T) P& G; ~. ~4 r, n( l( s& P9 |$ Q0 h {% d$ s1 |
5 W. M6 G; a% ?2 v$ N$ o1 U9 ^
+ o# Z" y9 N0 ^. e6 @( P来源:http://mp.weixin.qq.com/s?src=11×tamp=1567089003&ver=1820&signature=7wfB0njsJKQz5smH5ciHkJRBwRe7DGUvY7aoAwa2wlW9zka54338enFkb3F54WQXmJDPWAqWjDVZHWB38axA2JFwcVeTsxudkcq6BRpMelcBeP07R4D229lobsKkjP6D&new=1$ t$ _: c+ {% Q/ ?+ q8 Q
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-8-29 23:06:07

