|
|
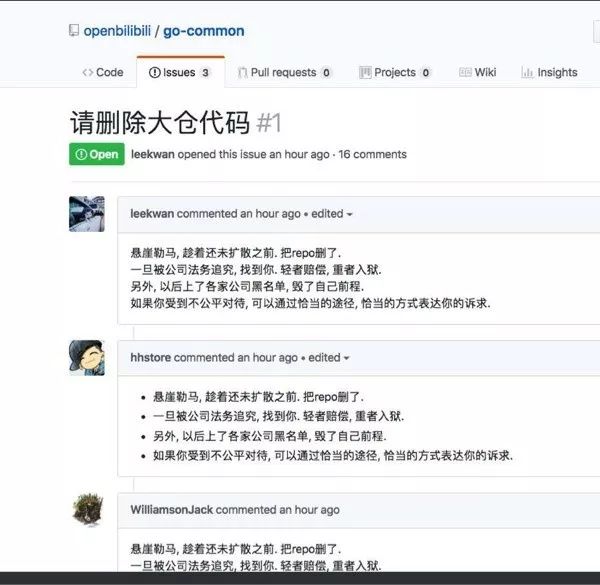
今天下午开始有用户发现在GitHub上名为openBilibili的账号将B站后端源代码公开上传,从名称上看这似乎是B站主动开源相关代码。
% z4 W* S* _ ]
- n$ ~% ~4 `6 S5 ^4 v; \' _+ _1 h" b* n9 R) P( a2 V F3 |, H
+ `! z9 F4 R2 y. W6 }( @
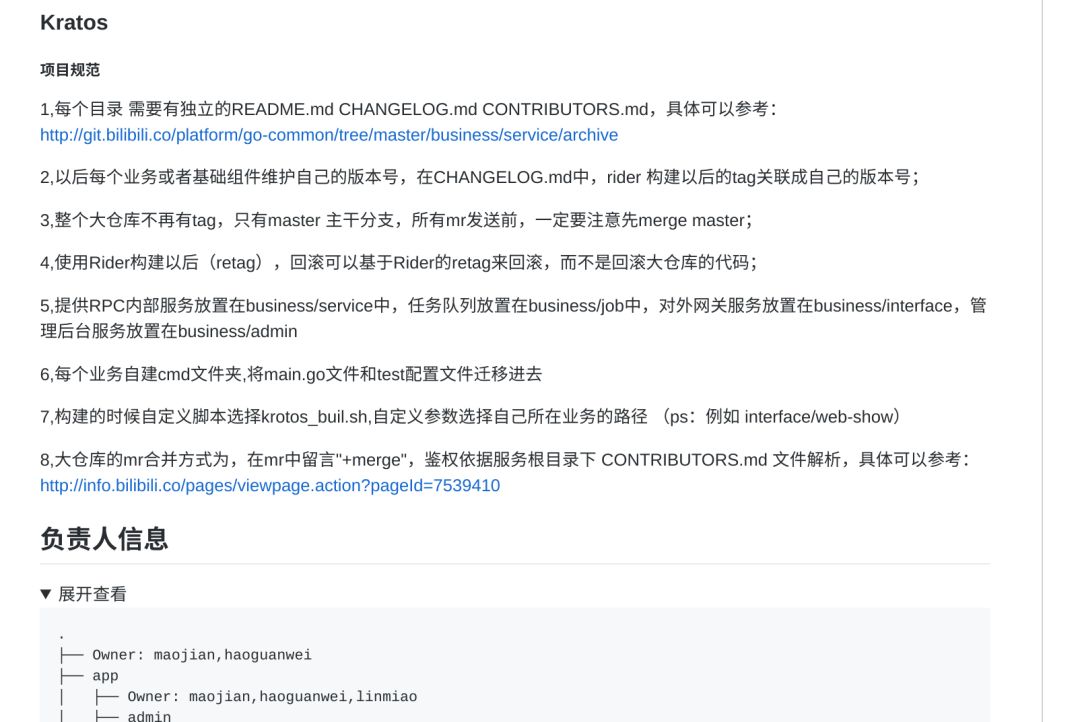
然而这份代码库包含大量B站的后台策略,甚至包括用户的假流量、假粉丝识别、部分测试账号的硬编码数据。4 F* u! ^0 Y+ Q: p/ m; P
# M* `( H, j- {$ b, D3 n, A
- G; n) @- E' @' o/ O% m; q2 z3 F
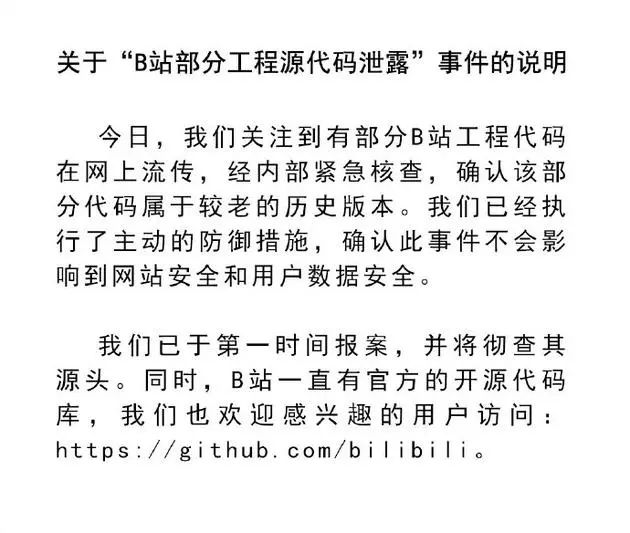
当然震惊之余大家发现这压根不是B站主动开源的代码而是被泄露的,目前微博关于B站源代码的话题也已经被删除,B站发布公告称已经报警。
! A% H& z% g( Z) B4 R# U
2 _* m& h% U) ~4 A! m" Z, r, e) x; O. t2 S: x# G# G
; R s: I2 c+ R& W7 c3 [( [5 K
B站表示上述源代码为较旧的历史版本并且已经做好主动防御准备。这个主动防御主要指的是源代码泄露后相关漏洞应该会被大量发现,而估计今天晚上开始就会有源源不断的攻击涌向B站。
) G y$ l6 e. y% I
+ A Z8 L8 P& [6 h- k
]% ?: |$ Q/ d! l) B+ H9 @/ M d3 w3 v9 d
至于这些源代码从哪里来的以及为什么会公开上传的Github目前尚不清楚原因,更多消息蓝点网将继续保持关注。$ I" D) f: e. R
( ?8 s7 d ~: M x
7 s/ l/ T d# u4 p; n, A/ c! Q$ |1 u. u, W, f% A2 m9 h; }8 `" K8 W5 T
 4 C& y# m4 j$ Y
+ Z' w" V: J" E9 s) L! Q) z. C3 L6 u7 m
% D! b/ r- j) r8 | G. {3 U# F, m1 g* O2 Q* h V
4 h4 v* I6 G2 h1 D9 E( S( M# F
2 {+ u* W" j0 I- r' \3 Z' p. w. t" J, T
8 c: V) ~8 Q: q! [* J! w. Q7 }
/ W$ M" X4 D Z- b$ h; b3 F, X- |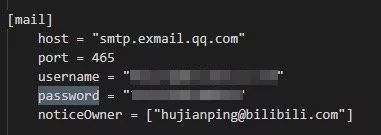
" t+ H6 [$ T1 M5 a" E) x* z; o5 A
5 H7 ?; L2 W; k3 Q6 w3 x来源:http://mp.weixin.qq.com/s?src=11×tamp=1555979406&ver=1563&signature=ulqTZgm*eCz2F2f9N5uGUX*u3T4b481dGRgzwohyGOXI*XTaR1G4FzIXL4NCEKNS3j5hdFqojTHEBimkT0BlXQMDWv9fk8nrIjJAIs590D6z0nlKf9ygu4VjoUHbFGeI&new=1
# i. {& b1 Q" Z; Z2 b( m9 S免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-4-23 08:49:08
