|
|
人们一直认为MacOS操作系统没有威胁(或者至少没有严重威胁)。与基于Windows的系统相比,针对MacOS的威胁要少得多。然而,造成这种情况的主要原因是潜在受害者的数量不同:运行windows的计算机比运行macos的计算机多得多,不过这种情况正在改变。尽管苹果公司已经做出了种种努力,但苹果设备的威胁格局正在发生变化,恶意软件数量也在不断增长。9 p" K/ Y& Q' r5 M
在本报告中使用了来自卡巴斯基安全网络云基础设施的统计数据,它存储了所有有关恶意程序和其他威胁的信息。所有这些威胁在某个时候都攻击了安装卡巴斯基防护系统用户的计算机,但这些攻击都被成功地抵御住了。9 q: z% @. d) }! Y
数据统计和趋势 c3 n- E# x/ c0 l; B
+ C l ]3 w$ C" b* \9 C8 o
网络钓鱼
" ]) a5 A, ?! D' E- r( O0 @
" P# F, e$ D+ {# H7 X- j1 R4 G在2019年上半年,我们发现了近600万个针对MacOS用户的网络钓鱼攻击。其中,11.80%的目标用户是企业用户。
9 W0 C0 u/ @6 H# J$ ?在遭受网络钓鱼攻击的macos用户中,巴西(30.87%)、印度(22.08%)和法国(22.02%)所占份额最大。1 S6 y, }4 E. }5 [- u# z
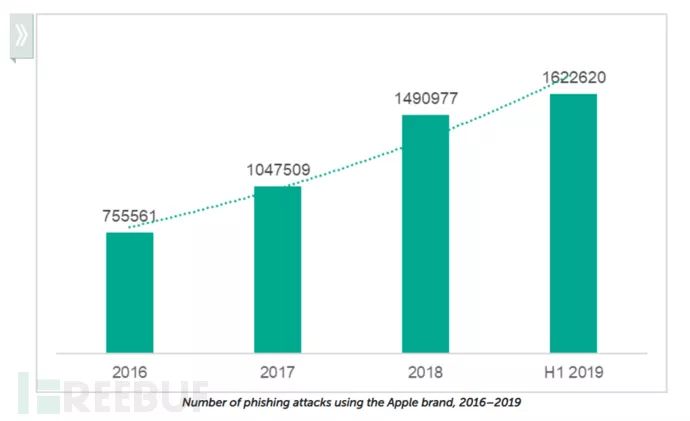
利用苹果的网络钓鱼攻击每年增长30-40%。2018年,此类袭击的数量接近150万起。截至6月,2019年网络钓鱼攻击已超过160万次,比上年全年增长9%。
6 j P) F1 |& H, c; G恶意软件% I: t; F1 Q; y% W7 A
; A2 k' ` d7 m! J1 p从2012年到2017年,遭受恶意程序攻击的MacOS用户数量不断增长,每年接近25.5万名受攻击用户。不过,从2018年开始,被攻击用户开始减少,2019年上半年仅为8.7万人。
, P5 i8 G* Y5 Y: k9 Z ]自2012年以来,通过恶意序对MacOS用户的攻击数量每年都在增加,2018年超过400万次。2019年上半年,已有180万起此类袭击。
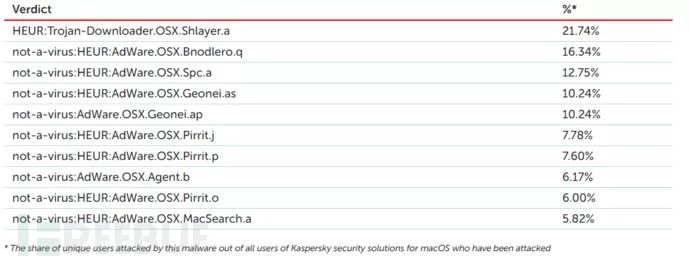
. L5 T x5 R+ J2 g/ k9 P2 S1 Y2019年MacOS面临的绝大多数威胁都属于广告软件类。恶意软件的威胁中,shlayer家族一直是最流行的,他们伪装成adobe flash player或者其他更新程序进行攻击。2 G, o1 e2 F" p W2 E3 S0 w% |
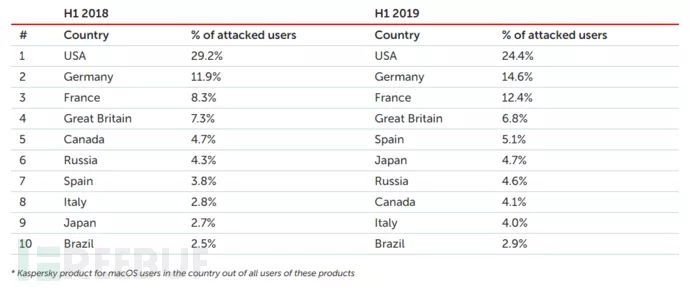
超过四分之一的mac用户生活在美国。2 I/ i* z. n% O9 t" ^' O! j: Y) m
针对Mac用户的网络钓鱼
4 d- _: a9 Y$ n' u8 G8 b0 R" [9 h0 d9 Z& A/ ~2 l; h' j5 `
从2015年开始收集针对MacOS用户的钓鱼威胁的详细数据。过去四年收集的数据表明,针对macos用户的网络钓鱼攻击数量在增长,而且增长速度相当快。2015年,我们共记录了852293起攻击,2016年,这一数字增长了86%,超过150万起,2017年飙升至400万起。2018年,攻击事件持续增加,突破730万起大关。从这一点上我们可以看到,仅在2019年上半年,就发生了5932195起袭击事件,这意味着,目前的趋势继续下去,到年底,袭击数量可能超过1600万起。
w: z. e) W1 c9 m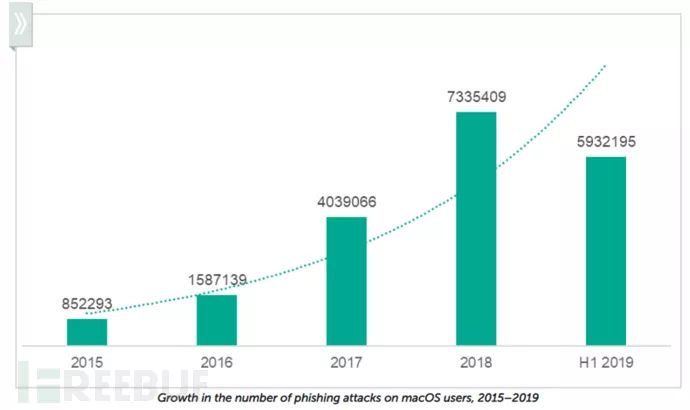 , y) Y6 [( O- L- u
2019年上半年,面临网络钓鱼攻击的企业MacOS用户比例高达11.80%。与2018年同期相比,这一比例略有上升,2018年同期这一比例为10.25%。: \+ z* P [8 z2 A" b0 b" T
钓鱼网页. V& g( M2 A7 m7 r! {* r7 b; d
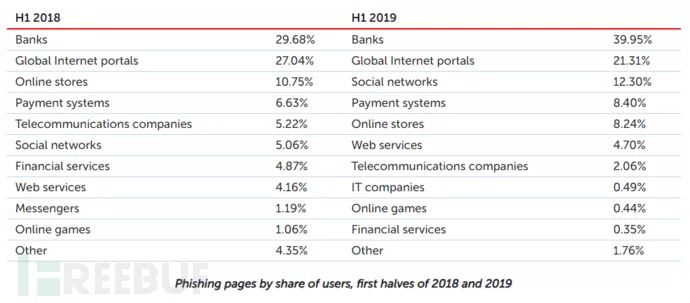
( ~, f' e& T" C5 c9 F1 z- u* {为了了解钓鱼网页所模拟的服务,我们分析了最常见的仿冒技巧和受攻击用户的地理位置。然后将结果与2018年同期数据进行比较。
; B2 w7 |8 T$ a无论是在2019年还是2018年,MacOS用户访问的网络钓鱼页面最常伪装成银行服务(2019年为39.95%,2018年为29.68%),其次是全球门户网站(2019年为21.31%,2018年为27.04%)。社交网络在2019年排名第三(12.3%),在线商店第四(2018年为10.75%)。- J5 C" e5 u% K. E* x( x8 o
 ( R8 R9 e- B& y/ i4 }1 Y1 |' G# x
地理数据1 T( i: f( `( p
+ k) H3 X2 c7 S( i5 ]
2019年上半年,面临网络钓鱼攻击的MacOS用户最多的国家是巴西(30.87%)、印度(22.09%)和法国(22.02%)。2018年,前三名与2019年持平。
# O9 e* i- D4 u" R( E# k3 C* r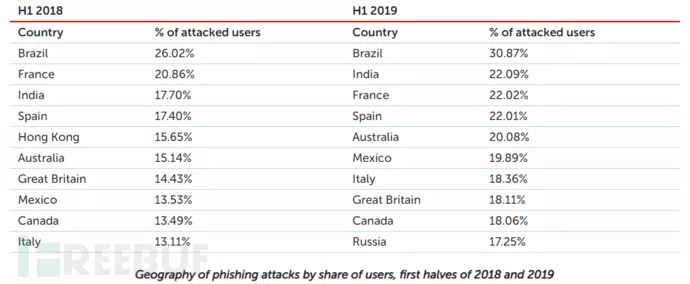
3 ]+ T3 a9 {. X. t7 T苹果垃圾邮件和网络钓鱼攻击3 L$ y& A( S- }( r
2 w0 G$ {+ w( u0 [: k在macos用户面临的网络钓鱼攻击中,我们将分别关注模仿苹果官方页面或只是提及苹果品牌的假冒网页。2016年,试图利用该品牌的攻击相对较少(75.5万次)。但在2017年,这一数字增长了近40%,超过了100万,一年后,这一数字几乎达到了150万。2019年将创造一个新的纪录:仅在上半年,就阻止了160多万起攻击。* b) f. X& Z; j* L$ H
 , q! E& [! b. o1 G9 T
仿冒苹果官方网站的钓鱼网页的例子如下。当然,这些网络钓鱼攻击最常见的目的是窃取用户的苹果ID。
( U$ k% h/ ~3 l9 ^' A% n3 U- o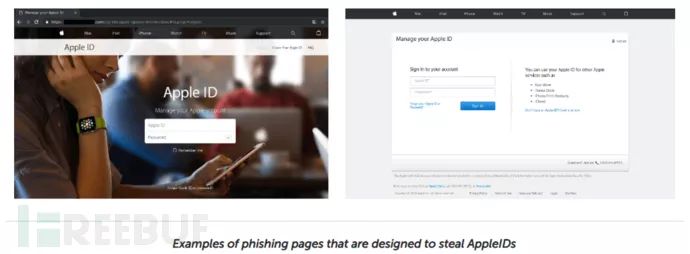 0 s. x: ^) O. n6 X
恶意软件攻击+ M3 J( d' Q+ h t7 h* k/ J% @- ^
& h1 W# w3 M/ ]1 [. U钓鱼网页的另一种形式是恶意软件感染检测通知页面。这些通知的设计各不相同。其中一些质量很高,他们完整地复制了苹果官方网站。恶意软件感染威胁目的是说服用户拨打假的服务支持号码或安装假的防病毒应用程序,从而将不存在的威胁转化为真正的威胁。
9 o- _5 u( a" d) c- ~" l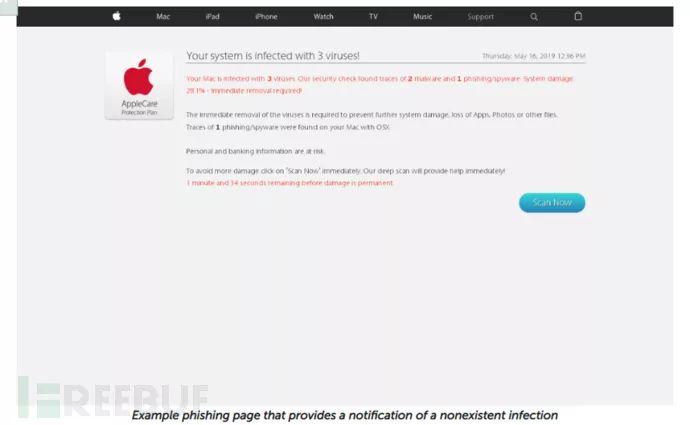
% U+ D( R# t9 R7 B1 s恶意MacOS程序# |7 N2 i( m2 o" H& O
8 w; C9 m+ }1 A B1 a% m: U
我们的数据库包含206759个针对MacOS的恶意文件。下面的图表说明了数据库的增长。
% Z, j" B# F- }% }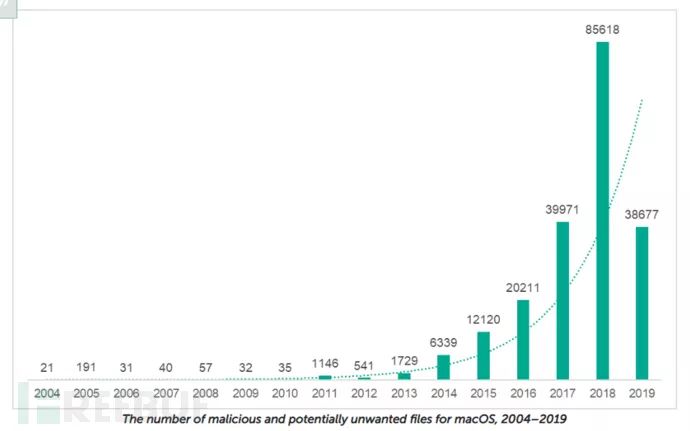 6 {- J3 S* k; H2 ? p
从图表中可以看出,到2011年,每年检测到的针对MacOS的恶意文件数量微不足道。但后来发生了变化:从2012年开始,我们收集的文件数量开始逐年翻番。在2019年上半年,检测到38677个恶意对象。
+ q( y0 U% ~& |1 p为了确定近年来被恶意软件攻击的macos用户数量的变化,我们研究了2012年到现在的统计数据。与上图非常相似,你可以看到在2012年到2017年间被攻击的用户数量急剧增加。$ h' \, d3 e7 G; u$ y- I+ |. d
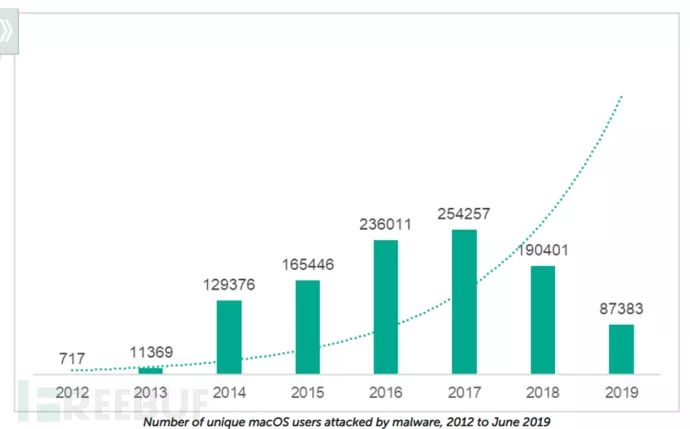
9 y, @. X3 G3 m$ Q为了粗略估计macos用户被恶意软件攻击的频率,可以查如下看图表。
/ A9 E5 ^1 ?1 P4 w! D. e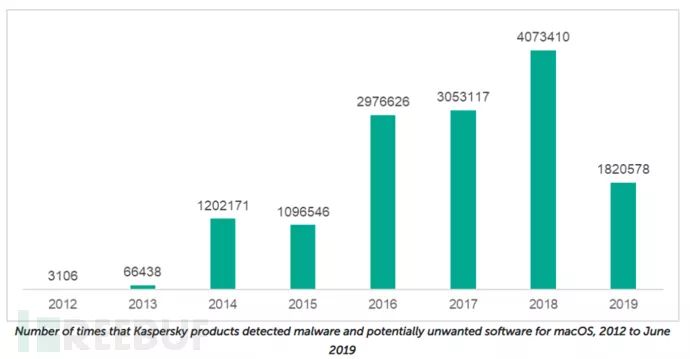 8 M' A# u# A; z: H" T
攻击地理统计
1 d! E* A$ c- x. G3 x {
7 S/ p0 c- J0 Q- k$ \4 A' C为了了解MacOS威胁的地理分布,并确定是否存在更容易受到恶意软件攻击的区域,我们按照2019年上半年受攻击用户的份额对各国进行了评级。: G( B7 X( U+ Y/ y
' M. k1 N. b; r$ | K# J5 s; N2019威胁统计
6 Y4 J* m, q/ G/ y, y
# \( m4 n; j9 y5 Q2 _5 y6 \以下是2019年上半年观察到的MacOS面临的十大威胁:3 b% a# N3 a$ p$ T; n4 n* B
9 O6 `2 a7 s1 G: G( \1 Q& u* ?! PMacOS和目标攻击: O: t$ {6 u0 z+ R2 [% e* x% w$ G
6 w3 n. C. u& `9 {1 p3 E4 B& b9 W
在过去的几年里,我们至少看到了8个组织的行动假定macbook、iphone和其他设备的用户为目标。7 q/ p+ D3 l! M& w7 m! B/ H
接下来,结合2018年和2019年调查,概述针对MacOS和iOS平台的目标攻击。
1 R+ }8 X. N7 i/ T. m( y/ `iOS的SkyGoFree植入(2018年1月)
% z" E" l2 v5 z( n+ \; B4 x
2 J" I; A8 Q( _6 Q) U在发现SkyGoFree安卓植入系统后不久,发现并分析了一种由同一网络组织开发的iOS植入系统。它是对SkyGoFree基础框架进行分析后发现的,由几个用于iOS的配置文件(MobileConfig)组成,这些文件用于在MDM服务器上注册设备。
6 ~+ V9 x. I9 c% ^0 R" uSofacyXagent(2018年3月)
6 K# k* P, \* W$ B5 f8 F3 I: c7 n% Y/ |7 k
Sofacy是最专业的网络间谍组织之一。这个组使用的工具之一是xagent,它是一组共享公共代码库的恶意软件,每个样本都经过单独修改以感染特定的操作系统,包括macos和ios。; B. |7 [9 d4 K. l! m8 c3 Y( L; ~
Bahamut相关植入(2018年7月)( b6 ?0 z4 E4 I# Z% j) P
9 B4 D7 v" ?- t9 |7 H6 c) E- I5 H% z
在研究SkygoFree iOS植入时,发现了几台服务器,这些服务器可能属于bahamut组织,自2017年以来一直处于活动状态。4 Q2 S J ^0 M; l% R+ [$ G
Applejeus行动(2018年8月)6 Z# R" y" Q' k. K; I2 I
* {: Z: P! p2 t6 q
在调查Lazarus Group对加密货币交换服务的攻击时,发现攻击者向潜在的受害者发送了带有恶意MacOS加密货币交易应用程序链接的消息。( W' h6 a- I `; p) F/ w
ThreatNeedle和Manuscrypt(2018年10月)
: s ^$ D) q* ?: O' l5 R9 H0 b8 E0 B# F8 M* n
2018年发现Manuscrypt,一个专门由Lazarus组织使用的恶意软件。恶意软件的新样本明显不同于之前活动中的样本,因此我们给它们取了一个新名字:ThreatNeedle。
- e9 }+ H+ G2 o: wWindtail(2018年12月)$ X! T$ B, l3 A% L: x
c' u7 S1 g6 L' k
在Dark Matter于2018年8月公布其关于Windshift的发现后不久,我们对该组的活动进行了自己的调查。特别是windtail的macos恶意软件。% Z2 ]! D6 s) W! Q, C' a8 K4 U8 M
Lazarus新MacOS恶意软件(2019年1月)
% p* J3 K! S5 N1 u* [
9 K( ]/ z6 X! Y$ b$ a在applejeus运行六个月后,我们发现了新的lazarus活动活动,来自金融部门的公司再次受到攻击,攻击期间攻击者使用了先前未知的macos恶意软件。9 \2 L* h. R8 Q8 a# E# k" h
FinSpy新iOS植入版本(2019年年中)/ I, l( x* X* Z4 G
8 ?8 F0 s A+ f, P2018年底,在野外发现了新版FinSpy iOS植入。该植入是FinSpy移动产品的一部分。* C+ F) t" N5 z
总结) A% R/ h& a }% H
" R0 f& V* Y4 ~' Z1 Z6 b) x" Q& {+ |
MacOS恶意软件已经从2004年的孤立实例发展到2019年的数十万种类型。但爆炸式增长的时代已经过去,网络罪犯在这个平台上活动减少。然而,与windows用户相比,macbooks和imacs用户从来没有被视为优先目标。此外,还有大量已知和未知的windows漏洞,windows用户往往不定期安装更新,网络犯罪分子就更容易、更方便地攻击windows系统。$ k* i) u+ X* o. d
网络钓鱼和社会工程,现在也在上升,攻击者主要攻击苹果ID。苹果ID相对容易转换为经济利益。这类数据的被盗是macos用户现在面临的最危险的威胁。统计数据显示,这类攻击将来可能会呈上升趋势。0 H& }7 z0 u4 n/ y ^! J
一个极为危险(但也极为罕见)的威胁是针对macos和ios用户(主要是商业用户)的有针对性的攻击。一些著名的网络犯罪组织目前正在为这些操作系统开发恶意软件,但随机用户成为此类程序目标的可能性极小。如果你在金融机构工作,那么被瞄准的机会就会大大增加。我们预计,2019年至2020年间,针对MacOS和iOS设备的目标攻击数量将增加。 X, B' H7 U" E) k- d6 F/ P' X3 j
^/ \" ]2 e+ I7 B i" l% v7 [4 Z
安全建议. g5 l! _9 E4 I& A' b$ s# m
8 I$ n5 p9 _* t! W为了保证MacOS上的设备安全,如下安全建议:' c. y8 q+ v: z' S/ B
[color=#777575 !important]1、保持MacOS和所有应用程序更新
/ @1 t; w b4 _, }- k& R+ C2 E! c[color=#777575 !important]2、仅使用从官方网页下载或从Mac应用商店安装的合法软件
' {% N1 q6 G G" a[color=#777575 !important]3、开始使用可靠的安全解决方案+ @3 I' O1 `; j: @2 f% C& Y. {
[color=#777575 !important]4、只能从官方资源(如AppStore)下载和安装应用程序。7 m) a+ o; H; O9 H
[color=#777575 !important]5、如果您需要访问您的iCloud,例如在手机丢失时找到它,请仅使用官方网站。- d9 [1 j9 |) q4 {
为了降低企业macos用户的风险,应采取以下措施:
" ]9 G$ p6 B: B9 B* M8 w[color=#777575 !important]1、为员工提供安全意识培训,说明如何识别和避免潜在的恶意应用程序或文件。例如,员工不应从不可信或未知来源下载和启动任何应用程序或程序。
5 @# x& ~: K2 J" S( s[color=#777575 !important]2、使用专门的安全产品,包括对macos和ios的保护。5 r5 g$ j% N$ _/ }9 k
*参考来源:securelist,由Kriston编译,转载请注明来自FreeBuf.COM
6 k, o/ g2 R. I" V6 l2 ~ ! z- } h. L+ }3 _2 i4 R
精彩推荐& } X1 q- T8 Y
 ; z# ^, i0 F# r. p
 6 x- v$ j9 o$ f
 , ]6 p7 a z7 }0 o- d4 Y4 W
) O, t# G) q* v# W& W2 b  
/ g$ x! k& `& }$ e
5 {- }3 W9 H% A4 ?# Z. r- e: U: f来源:http://mp.weixin.qq.com/s?src=11×tamp=1570456804&ver=1898&signature=Q6vp7Bd3cFIQU7Q6opmU9JUrFveOY0EPbd6k0IPfkGL*V2gabfxqXk2HkDFhjlU4UGaBT0BjmV7PnUzNcW*Qc7s83TU-CCoZ1mgRyPptiY-feEJKNxEZoUsj2cz9nm08&new=1$ M) _6 C, y, b# Z/ V, F
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-7 23:01:53
