网络罪犯利用加密挖矿恶意软件盗用计算资源牟利。早在2017年,已经观察到他们如何应用无文件技术使检测和监测更加困难。
# x: Y/ Y# {% L Z f$ I8月观察到一个名为ghostminer的无文件加密货币挖掘恶意软件,该软件利用无文件技术和windows管理工具(wmi)。还观察到GhostMiner 变体修改了被Mykings、PowerGhost、PCASTLE和BuleHub等感染的主机文件。! S* ], `# I L; x) W: r
GhostMiner细节 ghostminer使用wmi在受感染的计算机中执行任意代码并保持持久控制。# F% ]4 F) o; R e7 \
8 a6 J# w# b' b/ ]; M% C
% R# l x! P- F7 O- 7 E2 R% y" p1 @) n& L" g
, G! O! D! m* v! E
0 u0 W8 m H- o( d# O+ U
7 b0 p/ ]$ a0 }, }- w; s9 n9 T- 8 c& J( T( ^2 I$ H5 A
- " Z- \. c/ U3 A2 Y A- K
- 4 g) u" ^5 I. ?( `2 \, Z b; d0 m
; M. S [ n# Z3 Q
1 ^0 y; U& }8 \9 ]7 _* ~( U8 U# \- * }% |7 ?1 |5 P6 }
- 6 W, Q. b7 ^" Y; ~/ P
- ( V f9 }6 V6 D, L4 r9 O( w! X
Event Filter\\.\ROOT\subscription:__EventFilter.Name=”PowerShell Event Log Filter”EventNamespace : root\cimv2Query : SELECT * FROM __InstanceModificationEvent WITHIN 3600 WHERE TargetInstance ISA ‘Win32_PerfFormattedData_PerfOS_System’QueryLanguage : WQL" ^3 a: S' x3 w/ D* ^
FilterToConsumerBinding\\.\ROOT\subscription:__FilterToConsumerBinding.Consumer=”CommandLineEventConsumer.Name=\”PowerShell Event Log Consumer\””,Filter=”__EventFilter.Name=\”PowerShell Event Log Filter\””Consumer : CommandLineEventConsumer.Name=”PowerShell Event Log Consumer”Filter : __EventFilter.Name=”PowerShell Event Log Filter”Event Consumer\\.\ROOT\subscription:CommandLineEventConsumer.Name=”PowerShell Event Log Consumer”CommandLineTemplate : C:\Windows\System32\WindowsPowerShell\v1.0\PowerShell.eXe -NoP -NonI -EP ByPass -W Hidden -E GhostMiner在根目录默认命名空间中安装名为“powershell command”的wmi类。这个wmi类包含entries命令和base-64编码函数的ccbot。
+ R- q3 F% D/ o2 i9 b当触发eventconsumer时,它将从已安装的wmi“powershell command”对象的command和ccbot中读取条目。
\9 S: b3 c- L7 T+ M8 i$ X执行命令脚本时,将执行以下操作: {6 x! Q) h3 U
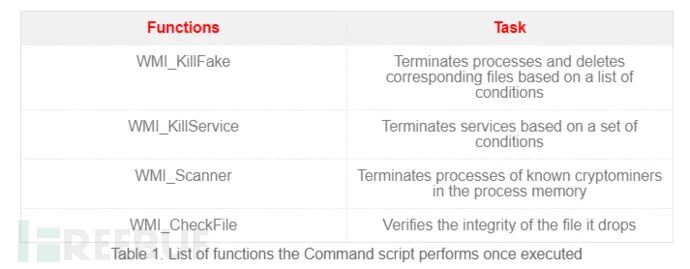
* Z. d4 I" Q5 U5 {$ d2 B除了上述功能外,命令脚本还有一个wmi_killer函数,该函数终止正在运行的进程,并删除与恶意软件系相关联的计划任务和服务,例如:4 {. N+ j8 q- `6 P
[color=#777575 !important]1.Mykings# c6 L1 O1 x" O& M5 e R
[color=#777575 !important]2.PowerGhost! m* `+ x! ~+ W* w( `
[color=#777575 !important]3.PCASTLE7 m5 P$ h# U' J
[color=#777575 !important]4.BULEHERO
' G- t# y0 z3 ~0 T; v9 }' G6 u; F[color=#777575 !important]5.其他一些恶意软件家族使用的通用malxmr变体,例如:BlackSquid
; r: v. ^- y% P+ E) J4 \- F" S- ^! X wmi_killer还终止使用挖矿恶意软件常用端口列表的tcp通信。
\* |( ]- l, z9 M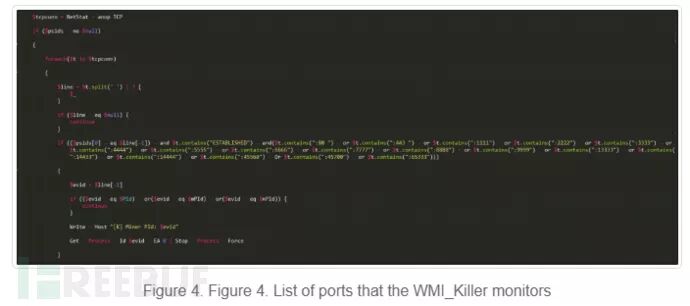
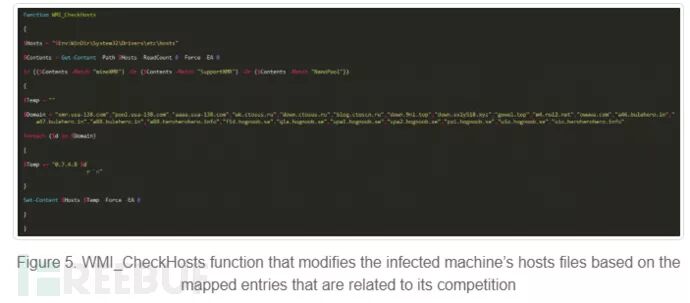
/ k' a! w: V) V& A另一个命令脚本函数wmi_checkhosts能够修改受感染计算机的主机文件。7 e+ x% w8 s) p0 r4 }" O
 4 ~& }# v2 h( V8 f8 X7 h6 f
同时,ccbot使用两个ip地址,即118.24.63.208和103.105.59.68作为c&c服务器。它使用rot-13、base-64对send命令进行编码。后门通信仅在上午12点到5点之间启用。它每隔30秒使用“/update/cc/cc.php”连续尝试连接到上述IP地址。7 Y, M( b6 U9 R7 \! {% Q
除了command和ccbot,“powershell_command”类还包含以下对象:. }8 B& J! V" l5 P8 s1 n. r6 I& U+ [
+ D+ z! }( ^# b$ H
Miner是一个64位的有效负载,在对命令进行解码和执行时丢弃。但是,在删除之前,ghostminer会确定根驱动器上的可用磁盘空间。如果可用空间小于1 GB,则会减少10 MB大小的负载。然后ghostminer将追加2130字节的随机值,该文件将保存为C:\windows\temp\lsass.exe。3 g" A: f5 S: q' @& g5 B
恶意软件随后将执行以下命令:
4 |" x9 Y' G1 \% |; H5 Y; s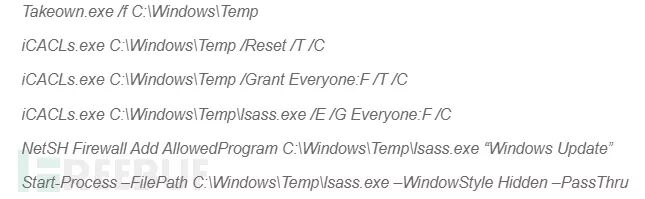
- z. g- k% \+ i* m0 KIOCs
2 h6 m) w: d" |& k- C" f" f6 e% U9 P; \' n+ f
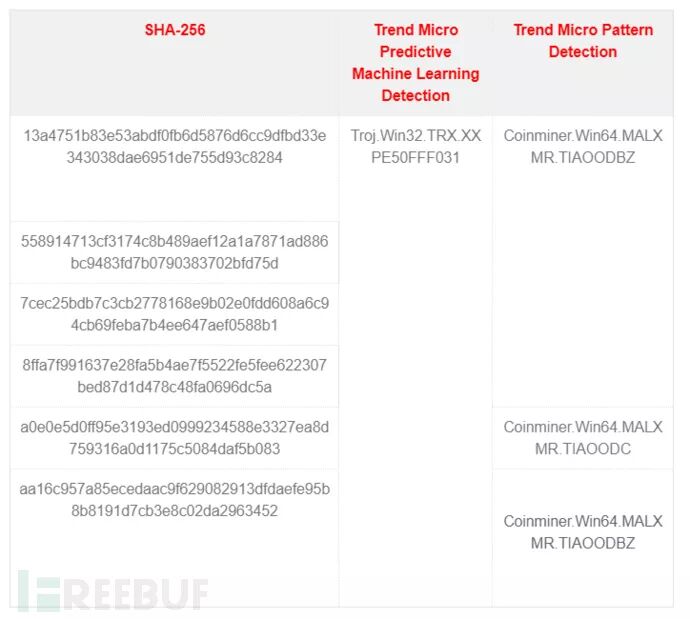
/ O3 L0 K/ o: W; Q*参考来源:trendmicro,由Kriston编译,转载请注明来自FreeBuf.COM 4 e8 J2 y1 q( G9 Q E) I) ?2 p
z, p) V4 o" z% a1 z! e精彩推荐
: ^/ W* q ~# |
, y% Y) }- @) a$ N
8 b7 I# Q& z+ B- o 4 T$ i& \& Z/ s/ j
9 u7 f S; K' }  
( m) j, f* H, _4 A& c' k# E# ^, Z( m# T( l
来源:http://mp.weixin.qq.com/s?src=11×tamp=1570195804&ver=1892&signature=h4uIyhGytIN6WtkJO-hWkhyEyBzDoFa3qBdzUSYzrKD0GO84DefrPWz0RtugdXrTqZKaKAV8fY20ZEjTlTMWK0sm5EjYjONwIYHa3IDwbpXgU6kAFW-MbyBsXqG2B-5c&new=1) X8 P( y7 P4 o* x1 G1 Q
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-4 22:35:29

