前言
! u' l; v7 Y# q( k
8 u C, z2 Y; H6 x+ T/ v[color=#333333 !important]这篇文章主要说的是我在这次内部测试的任务中,如何一步步获取应用系统最高权限,总的来说,是各种小漏洞的组合拳。因是内部系统,所以打码稍微严重些。
$ p5 Z- y$ C7 ?% k/ ?正文
6 L5 k4 a! m+ r# u( m; ~0 Z3 B" {
[color=#333333 !important]在兴(suo)致(ran)盎(wu)然(wei)的某一工作日,突然接到领导的指示,要对内部的运维平台进行渗透测试。
9 n1 d7 r9 W* v8 p4 u1 t[color=#333333 !important] 
$ Q5 ], y' G4 b* X' }- L7 h o4 m. n[color=#333333 !important]在收到消息的第二天,我精(wan)神(ban)抖(wu)擞(nai)的开始了我的工作。要到测试地址后,我一看,卧槽,果然不出所料,只有一个登陆框。
! l$ e/ t l- {9 P! {: E( P4 z[color=#333333 !important]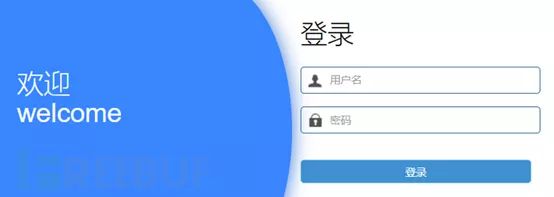
8 ?8 l& p7 Y4 }4 A4 T[color=#333333 !important]对于这种系统,我在心里告诉自己,不要慌,办法总比困难多,随便找两个低危漏洞交差了事,并且又想到,这是生产系统,全国几十个分公司都实时在用,可不能搞瘫痪了,最终我说服自己不扫描、不测影响业务的漏洞,这样一想,我心里立马更坚定了只找两个低位漏洞交差的想法。我果然是聪敏人!!
0 ]& E- S W. i3 s, \1 k开始: b' a6 j: D* N4 A( P
+ P/ F9 f9 D) O2 Q[color=#333333 !important]好的,接下来我就简单的收集了些信息" c( E3 z* g0 I( S- M& N6 f
[color=#333333 !important]首先用google插件wapplyzer,查看了当前系统的信息
8 G# M% w6 c7 D+ J$ [/ d[color=#333333 !important] 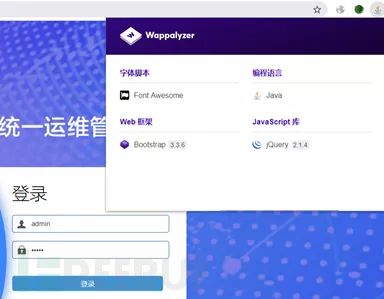
[color=#333333 !important]为了不被防火墙拉黑,nmap简单的跑了一下,就是探测一些常见的端口,看看管理员有没有部署一些用于测试的垃圾站。。。。结果可想而知。9 B0 i0 N1 ^2 b7 a
[color=#333333 !important] 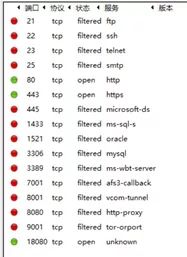
# y4 M. N; H7 Y" p8 g[color=#333333 !important]还跑过系统目录,钟馗也看了下等等,没什么有用信息,就不贴图了。
. i5 }, }( ~9 ]1 O; h* U; m/ y[color=#333333 !important]看来确实要对主站完全手工了,只能打开神器burp分析数据包,尽量挖一些逻辑上的漏洞。
8 q8 I% o' T4 \/ P% p[color=#333333 !important]我看了登录框,没验证码,首先想到的肯定是对admin账号先爆破一波。然而:当我输入几次登录信息后,发现用户名密码错误提示是一样的,且有5次错误锁定策略,那肯定就不能直接进行爆破了。* Z% E* a" I$ w: A5 R" E' j
[color=#333333 !important]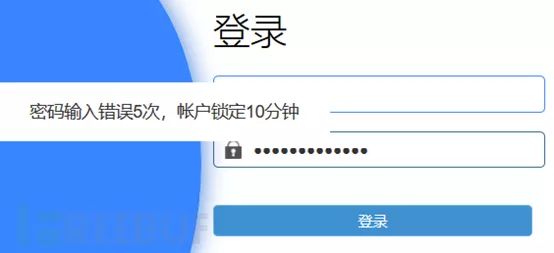
8 s7 o$ N" R. O* E4 r8 y" j[color=#333333 !important]接着看网页源码也没什么有用信息,但看包竟然是明文传输的,这种情况下,采用单次撞库是最合适的手段。. G. `& P/ }; l& i7 T% N/ b" m
[color=#333333 !important] 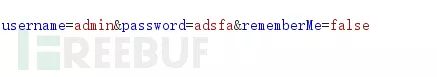
[color=#333333 !important]接下来就是祭出burp,抓包,撞库,用topname10000进行撞库,幸好没用tonname500,要不然可能就凉了, j4 d# r+ \, L, S) h1 d T; e
[color=#333333 !important] 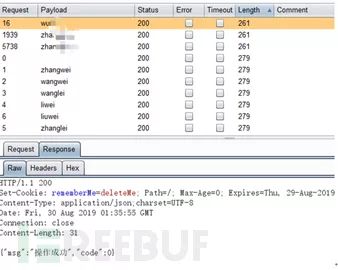
9 N+ y, r, J! M' O! q( D[color=#333333 !important]运气不错啊,一万里面总算还有两个成功的,看来后台的弱口令总是会有漏网之鱼。0 S! H& w. F i* U1 W! J
[color=#333333 !important]到这,我觉得我的工作已经算是超额了,可以交差了。但想着将要面对领导那慈祥的眼神,我只能瑟瑟发抖的再接着往下测。
- g, ~$ m- E1 D/ g1 C[color=#333333 !important]登录wu**这个账号到系统里面,发现这个账号权限很低,不行,满足不了自己的需求,再尝试登录另一个账号,苍天有眼,竟然有新建账号的权限,看来是个当官的了。。。, l3 a) g/ M3 W! `2 _
[color=#333333 !important] 
[color=#333333 !important]接下来就是对账号新建功能一系列的尝试,过程就略了。。。。只说结果。
3 y" u3 ^1 z3 x) R5 j& ?0 c6 N8 L[color=#333333 !important]在新建账号发现在选择角色处,某一个角色权限竟然比自己使用的账号的权限还要高,果断就建了一个账号systemtest。
+ H/ e2 Q! Z8 h6 `4 t[color=#333333 !important]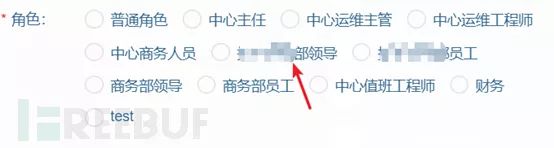
3 s" ^* K' Z; F( B! G+ v' V! w! D& c0 b[color=#333333 !important]然后再登录systemtest发现,有更多的模块,而其中一项竟然是角色管理,而这个角色管理可以新建一个角色,并且新建角色尽然可以选择拥有所有模块的权限,以我的作风,那必须立马盘它。. S$ E& l- W2 g# I( y& E4 r
[color=#333333 !important]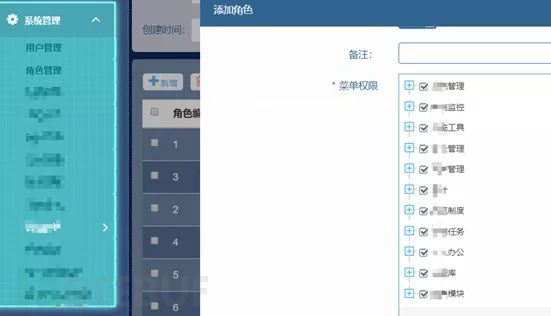 6 L( I' e6 Z1 F2 ?) L
[color=#333333 !important]到此,感觉到浑身充满了力量,这么容易就拿下了最高权限?迫不及待的我立马新建了一个角色,一个账号systemtest2,登录。。。
6 Z$ G; M x" P" }$ k3 f1 p[color=#333333 !important]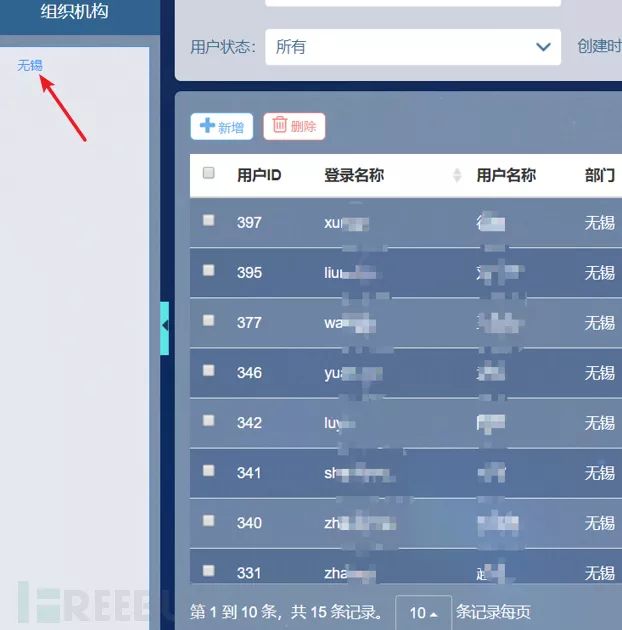
. |+ A7 i7 V9 {( u- [7 ?$ U# l[color=#333333 !important]噗。。看到这画面,我就蒙了,现实果然给了我一个狠狠的耳刮子,这个权限竟然只有某一个分公司的最高权限,而不是系统总部的最高权限,这可不行,都到这了,一定要拿下总部的最高权限。
3 s- g/ m h) T" [* @, `[color=#333333 !important]接着,我又开始目的性很强的功能分析与寻找,其实就是胡乱点击,过程就略了…..最终我在查看用户信息的时候发现,发现一个很有特色的参数,而这个参数很像用户的ID值
% @2 p! W" a( | N[color=#333333 !important]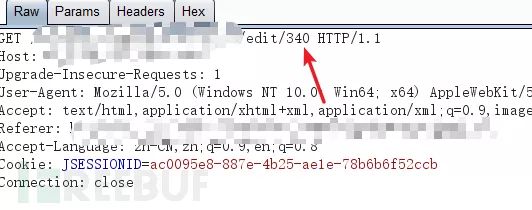
" t/ H1 ^7 S2 a# w" R! a, Q[color=#333333 !important]以我的聪(cai)明(shu)才(xue)智(qian)立马感觉这参数有戏,果不其然,我一访问,就感觉发现了新大陆一样
5 M5 f0 ^6 x( L7 _6 X+ O9 U" l[color=#333333 !important]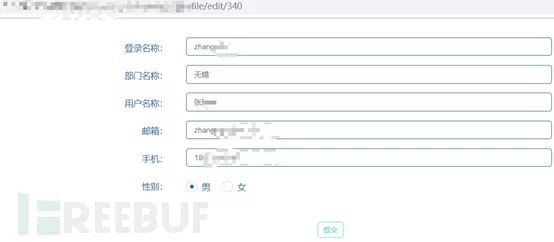 " C8 N; e7 @+ |0 o4 I' i! y) c0 z
[color=#333333 !important]遍历340这个值,就可以直接修改个人信息啊。然后我经过测试,顺利的发现了admin账号的信息2 m M5 K$ X) t, s
[color=#333333 !important]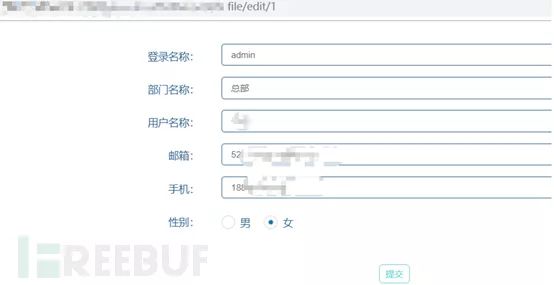 . ]' {" k- h$ \2 Q: A/ U3 _1 \$ }
[color=#333333 !important]到了这一步,我就要举一反三了,既然可以修改用户信息,那是不是也可以越权修改用户密码呢?带着这个疑问,我直接到修改个人密码功能的地方,果然可以越权访问修改密码的URL。。7 u6 o/ h, T! O' y" v
[color=#333333 !important]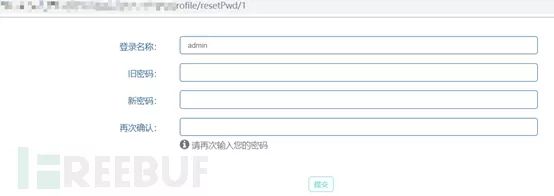 5 o0 F* ~# f0 m( o; ] T
[color=#333333 !important]接下来就是要必须解决旧密码的问题,只能去尝试是否可以绕过,没办法,只有抓包分析了。
/ A( o# n. c4 [- i# {) { @[color=#333333 !important]咦。。。当我在输入旧密码后,准备输入新密码时,系统竟然会先对旧密码进行判定,我就在想这很可能可以绕过旧密码验证
3 \0 q+ N! G6 S3 i) P7 ~! f[color=#333333 !important]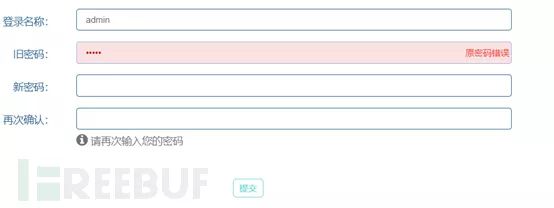 8 q8 q9 d) P) a! _
[color=#333333 !important]我马上进行了抓包,果不其然,判定条件就以true/false来判定的,到了这,我感觉我要成功了,有点开始飘了,看来可以交差了。我把response结果改为true,长度改为4,果然成功绕过了验证。哈哈….
, i4 e6 C1 [" k$ H3 Y% [6 ^7 B; J[color=#333333 !important]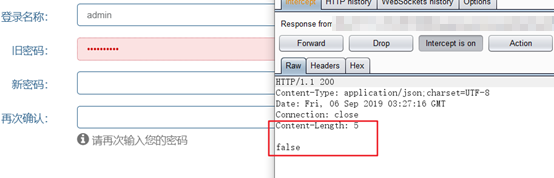 & W$ B7 o9 ]5 M: R' O+ ^) c, K
[color=#333333 !important]那接下来就一切顺利了,修改了admin密码,并成功登陆,看到了所有分公司的数据。。。。。。。 B% h" P% @4 ^% |& ]" N
[color=#333333 !important]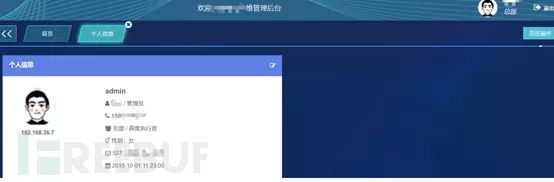 : f% N$ r% }9 Q5 l
[color=#333333 !important]至此,就一切结束了,可以交差了。/ n# B4 I$ R% k! z8 _1 \
[color=#333333 !important]测试的工作嘛,到这就结束了,至于拿shell,后渗透这些什么的,就再慢慢弄算了。。先把报告除了再说。- e2 j. J* ]- n1 X& w
结语
/ {: ]& c* h! D" L$ U% N5 Y$ [
; G. B; X$ t3 @2 y/ Q[color=#333333 !important]拿下系统的最高权限并不是仅仅单靠某一漏洞,而是靠的各种小漏洞的组合拳,首先是明文传输,这就有了撞库的机会,然后是有弱口令,撞库才会成功,然后功能设计上也有缺陷,低权限的账号怎么能新建高权限的账号呢?设计者这就应该挨板子了,再然后才有越权访问admin信息,再有原密码的绕过,这一系列小漏洞单独来说不严重,但一旦结合起来,就出现了很严重的安全事件,在进行安全防护工作时,应尽量考虑周全,任何一个弱点都可能成为黑客的突破口。% d& i7 Z6 x7 o# a: d' x1 D. U3 Y
[color=#333333 !important]*本文原创作者:jin16879,本文属FreeBuf原创奖励计划,未经许可禁止转载
, r9 T3 k f$ @ ! `' e# Z% ]: g1 a& Q
精彩推荐
$ f& F1 f7 {! g4 B % j; y% |9 }, d6 ^* A
/ Q, |4 p% U, z" m# p' v( v- x$ u: z2 n% u; v% o5 e: ~
1 A G. T4 z" G! \1 G, y, f7 m
2 U; T! _2 J. W0 [* k+ [9 o- G6 Z7 \ }* n4 {- N
来源:http://mp.weixin.qq.com/s?src=11×tamp=1568725204&ver=1858&signature=DxJVEBSwOthYKl*uBSD3zgNSK1sAzJafqmvmUeqFNMujmJXWZUpUnY2b*l2RcPqdf52-nadXzBAqh*TwTm1cLX-AomPN2watgbpYzoHVMxp4P1Ax7M*5F3kLSuq5mFjP&new=1/ E/ b9 j: c& ^
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-9-17 21:11:11

