9月7日消息,知名渗透测试框架Metasploit近日在其工具库中添加了一个针对高危漏洞BlueKeep的利用模块。) q% m! _! P2 u) d) m$ D
据悉,该BlueKeep漏洞(CVE-2019-0708)是微软在今年5月发现的高危漏洞,属于蠕虫,可利用Windows远程桌面服务(RDS)传播恶意程序。
0 `6 p$ g! Z% J$ ? }+ h9 Y% Y- N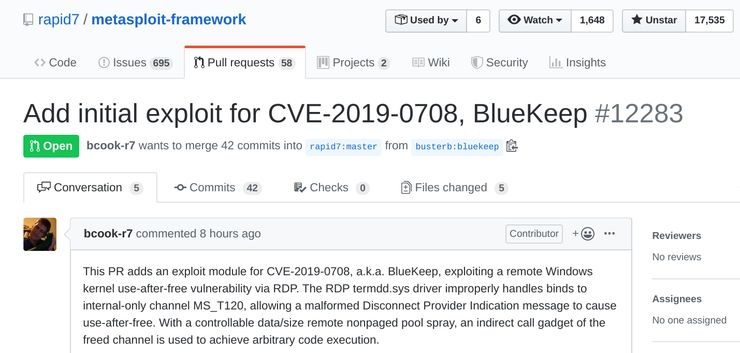 - h1 ~3 s8 n9 D, b. @
在系统遭受攻击后,黑客能够任意控制该漏洞执行代码,并通过远程桌面协议(PDR)发送强制操控请求,以此在无交互情况下控制计算机。
; B! i% t. k5 {$ H N2 P6 T据报道,将近100万台计算机存在BlueKeep高危漏洞风险,且根据BinaryEdge扫描发现仍有70万台中国计算机处在风险之中。
( Q( w/ x* \3 P) M" D+ W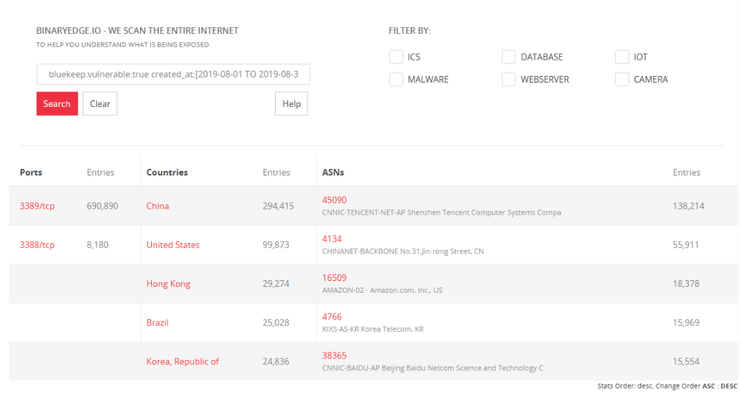 3 o8 r, F+ x5 u/ E/ r: a& u
宅客频道得知,该漏洞对于计算机的危害极大,安全人员目前只释放出其中简单的PoC(概念验证)脚本,但还不够成熟。尽管已经有人开发出了BlueKeep漏洞利用程序,但却拒绝发布代码。
$ C- \: k5 ?8 D" S该漏洞的可怕之处在于,基于Metasploit的BlueKeep漏洞可实现代码执行,在前者释放出执行代码后即使普通人也可以利用这一漏洞发动攻击。
3 c3 g% Y3 d% ?0 m+ ~) d: A! z# B当然,前提是在支持用户交互的正确环境及参数下才能运行。此外,BlueKeep Metasploit 模块只适用于 64 位 Windows 7 和 Windows 2008 R2,利用范围也有限。
( T2 u+ U6 C( ^. X5 e* F参考来源:9 e$ q) q, d/ B" x" R2 v
GitHub* F+ s* ~* N' F2 @* h
https://github.com/rapid7/metasploit-framework/pull/12283
% v5 }3 O; K% Q8 F, f-----招聘好基友的分割线-----( o( Z. V' J4 F3 ~( V4 Z% i- _' S
6 c* G' d/ f- S* g* A . j" {, }7 u/ @5 u
招聘岗位: 9 c2 S. i3 p: p9 s* q i
网络安全编辑(采编岗) 3 i; Q0 N& V$ \/ d: S
工作内容:; {$ v2 F; i; |- B! h8 q: n7 V7 D
4 N0 Z+ |% n5 f$ ?. y9 c
主要负责报道国内外网络安全相关热点新闻、会议、论坛、公司动向等;
% t p* ]1 Z4 Q5 Q, G4 w采访国内外网络安全研究人员,撰写原创报道,输出领域的深度观点;
2 K# [% A2 ^: K8 g# N针对不同发布渠道,策划不同类型选题;
r9 b! L8 M; V参与打理宅客频道微信公众号等。
2 ^) g1 Q% h% Y7 b岗位要求: 7 i$ F3 x8 k3 l. D9 ^% F! E
对网络安全有兴趣,有相关知识储备或从业经历更佳; 0 C8 [* t: @3 n
科技媒体1-2年从业经验;
7 _! ~. Q9 A& n/ y/ A有独立采编和撰写原创报道的能力; , r3 x& T' h5 f* _# @2 H: _ G
加分项:网感好,擅长新媒体写作、90后、英语好、自带段子手属性……
4 X( Y- d% t8 ?, _8 w$ v你将获得的是: : o4 o% F4 O; R z
与国内外网络安全领域顶尖安全大牛聊人生的机会; 0 r+ p8 P- d8 ?9 \/ r
国内出差可能不新鲜了,我们还可以硅谷轮岗、国外出差(+顺便玩耍); / V% Y; n0 _( Z6 l/ A; s
你将体验各种前沿黑科技,掌握一手行业新闻、大小公司动向,甚至是黑客大大们的独家秘闻; 9 m6 k5 w0 F# w0 k2 m' V- r% F: H9 f: z
老司机编辑手把手带;
% Z1 d. R+ G; ^6 e% B以及与你的能力相匹配的薪水。 & Q+ ?1 R, q% W4 [( v4 A3 ?! s
坐标北京,简历投递至:liqin@leiphone.com 1 a/ \" q1 s4 f1 Z- s" A6 Y
戳蓝字查看更多精彩内容
( V% K7 `0 ~3 i7 ]& C
1 q9 x1 K- [' n- \- j: V4 }" T7 ]8 f4 D
/ Y) C9 O" f) F1 x; t- E( y
探索篇( G" P7 k) A* `* a# @2 |
▼7 w( R$ f( g8 l' T
暗网【上】| 暗网【下】
1 R& k6 E5 E- E9 F( c+ U薅羊毛 | 黑客武器库| 威胁猎人' d8 N6 l" q5 g
剁手赚钱 | 0Day攻击 | 暗黑女主播' g: F9 s8 h& A1 L& N
踩雷 |嗑药坐牢重归正途 | 内鬼/ p1 q( ~5 }0 Y0 n8 f" x
脑内植入: P+ I& W' v- N
/ d& g$ n8 q! P0 ?/ C1 D) \2 r0 W
9 l- [& }& _6 S+ d9 W9 z真相篇. n& P: L! V" B9 x& D' u/ L
▼4 M. V( c5 S. I, P6 s( Z8 L
拼多多将追回“薅羊毛”订单,包括已充话费和Q币订单. a0 d4 L' t, b% c% ?% A: ~
75条笑死人的知乎神回复,用60行代码就爬完了$ S8 [6 t! G( q) J( h
3 V) u7 H+ }6 q* V; z
不剁手也吃土?可能是挖矿木马掏空你的钱包
+ M% X, C1 v0 z- ]* ]" @) L! P# u+ U0 J: t3 @ y d
游戏黑产:我还在空中跳伞,就被人用拳头远程打死' D/ h/ U/ r$ h" \2 E' M9 v- |
, L' r0 c) Q& o/ n$ H都8012年了,英国卫生部门居然还在为“擦屁股”
* d8 @7 Q9 ]: x k% ^1 L* Z# m; k8 ]
( O9 P. x% z) D) G: Y与病毒名称相似,“捏脸”游戏ZEPETO涉嫌窃听?
4 T" @; V+ { H$ {$ K; c扎心!Tumblr推AI鉴黄计划夺老司机“珍爱”! y+ F) b$ p- _; o
我报了个税,隐私就被扒光了?$ N/ ?0 t! M& ?. G! b9 q
黑客骗局:Ins网红落难记) r# H) w* {4 \3 _
. y1 u1 L- \5 J. L6 n5 H5 ]
; L- S9 j+ c3 h% h6 h% v# B) X( Q! b8 z( u' x& n4 H
人物篇4 q' d( b C! [
▼
- k, i( I! m) a- T3 s, w- e' F/ q1 w3 O: G7 R
专访:“蹲坑神器”与它背后男人们不得不说的故事
6 _4 Y1 \8 R% i1 k5 Y磨刀人王伟:我前期砸了两个亿做这套方案2 `6 y8 N% ~# g: M+ e! V2 w
白帽汇的赵武摘掉了他的“帽子”|专访% B+ d5 ^4 a G: p
数字联盟刘晶晶:四年只做一个产品" w/ F6 q0 i1 r: o
长亭科技陈宇森:我打破的四个质疑3 x) b2 Z6 ~- d! r* e" d
薛锋:我眼中的威胁情报三年之变. ]6 a2 k$ P) Y
“无锁不开”女黑客——skye
1 ]7 u3 e4 y# b) M# s3 k0 E/ J8 A/ [" D1 T3 ]0 h- K( g
知道创宇赵伟:怼死“空气币”
/ u: w, R+ g+ x; s" K李均:我眼中的黑客精神
5 y/ o0 ^4 R" T! r4 Z) A- U) |# ], l1 e* t8 L* ^
风宁:自由追风者
2 f$ z* W1 ~5 _ @7 ~8 X3 u! R# c9 e" V" z9 F+ D
更多精彩正在整理中……; x$ ? i' E( e
| [tr][/tr][tr][/tr][tr][/tr][tr][/tr]
--- 3 O% \; W) r9 Z8 i5 h R3 f: ^6 i
“喜欢就赶紧关注我们”
. W% u E# o& A' W- Z宅客『Letshome』 6 A2 s: w* _( t, X7 F$ }% A
雷锋网旗下业界报道公众号。
. |5 _' u, r' @专注先锋科技领域,讲述黑客背后的故事。
* j# ?! i. c/ F( i9 c. C) ^6 d+ F( T长按下图二维码并识别关注 * S& R1 T2 V, w8 H5 C+ R* D. }' O
1 s, w' Y' l+ G
8 h& z$ Q- K9 {8 u # n' I9 n2 O% \4 P
+ [5 q! ^ S* ]) T# Q( }, H3 t1 A来源:http://mp.weixin.qq.com/s?src=11×tamp=1567841404&ver=1837&signature=YHsMdN0pW2nfZ0nqAnmbDcFnYUu6Jz6E5twnThB3ktB-lJtkhGic9nVpwzRtiBTOZHuctgFqaO-WNH*4PwnB3ouSCphmose24KdGSp0UoERxHZTsoW*bThO-y0duhW6J&new=1
! ~; ?5 _+ b8 F$ D! q9 r免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-9-7 15:35:01

