|
|
近日,深信服安全团队观察到Globelmposter勒索病毒又出现最新变种,加密后缀有Ares666、Zeus666、Aphrodite666、Apollon666等,目前国内已有多家大型医院率先发现感染案例!
6 c1 b5 D; }- i7 i! M& ^/ W) b d: H$ D6 P* S. a' t
0 W1 J% U" }2 p2 f# _! h) U: {: h- s1 |+ _. U# b7 M
Ares是希腊神话里的战神阿瑞斯,Zeus是主神宙斯,Aphrodite是爱与美之女神阿佛洛狄忒,Apollon是光明、音乐、预言与医药之神阿波罗,通过查阅资料意外发现,以上四位均是奥林匹斯十二主神,也就是古希腊宗教中最受崇拜的十二位神。从上图,可以看到,目前已经出现了四个以奥林匹斯十二主神名字+666的加密后缀版本,我们将此Globelmposter勒索病毒变种命名为Globelmposter“十二主神”版本,相信后续一定会不断出现以其他主神命名的新加密后缀。! R4 E+ U; n8 ?0 ~, q
* Z1 Y/ f8 f. U3 c
(注:以上截图,来自百度百科,红色圈圈的,均为已出现的相应勒索加密后缀版本。)
; |( h/ b$ U" @2 P' E: i我们以Ares666加密勒索后缀为例,在 VirusTotal 上发现,样本上传时间点是 2019 年 7 月 7 号,而在其它威胁情报中也检索到,都集中在 2019 年 7 月初,可见这是最新升级并释放出来的版本。
: k) y: _0 u( O6 e6 i) m
- [/ ?6 X, {' a其实,在早前,深信服已经跟踪到了 Globelmposter“十二生肖”版本,也就是Globelmposter3.0,其加密后缀以*4444为主要特征,典型后缀包括十二生肖后缀Dragon4444(龙)、Pig4444(猪)、Tiger4444(虎)、Snake4444(蛇)、Rooster4444(鸡)、Rat4444、Horse4444(马)、Dog4444(狗)、Monkey4444(猴)、Rabbit4444(兔)、Goat4444(羊)等。
& l( `' @% z% O' O8 W! l, h- ^我们经过对比分析,确认 “十二主神”版就是“十二生肖”的升级版本,也就是说,Globelmposter“十二主神”版,是Globelmposter3.0的更新版本,目前依然无法解密,已有多家医院的多台服务中招,业务出现瘫痪,危害巨大。
& H& v/ \$ n* j: W7 ]其实,国内一直饱受Globelmposter勒索病毒的侵害,涉及不同行业,覆盖行业有医疗、政府、能源、贸易等。其中,该勒索病毒对国内医疗行业危害最大。在受Globelmposter感染的各个行业中,医疗行业占到47.4%,接近一半,详情见下图:- `: s, b% ~# L* N$ w# _6 K9 h
* J" l+ A, f4 k2 j# p
医疗行业占比高的主要原因在于,该行业具有很大的业务紧迫性,一旦被勒索,将导致业务中断,造成的损失不可估量,受害者为了快速恢复业务,会选择给黑客支付赎金,这使得攻击者更容易达到他的目的。此外,境外黑客势力并不会管这个行业的特殊性和公益性,较之以往更加变本加厉,给医疗卫生行业带来了巨大的挑战。
% Z3 A" O. x% m0 U: R7 h1 O4 h+ y2018年春节年后,影响最恶劣的医疗安全事件,就是Globelmposter做的,从此,黑客也开始不断向医院下手,可谓毫无人性。
! C3 ]8 g9 I9 J: x& W' ]: f+ P# T' x: ?# U
( 注:以上截图,来自Freebuf。), }$ [' X, C* e
虽然勒索病毒的传播感染方式多种多样,使用的技术也不断升级,但勒索病毒主要采用的加密算法依旧是RSA+AES相结合的高强度加密算法,导致加密后的文件,多数情况下是无法被解密,所以危害巨大。- e9 [2 f) d5 a1 u' x
Globelmposter勒索病毒变种通过社会工程,RDP爆破,恶意程序捆绑等方式进行传播,加密受害主机文件,释放勒索信息进行勒索,深信服安全团队密切关注该勒索病毒家族的发展动态,对捕获的变种样本进行了详细分析。3 y& {/ q' F# Q# _1 u! _) i; q
3 h3 |2 R `" l一、详细分析
- K- M- w# ]- _3 m. i; j; Y3 ~, H/ \$ O0 L ]; z" R3 S
此勒索病毒为了保证正常运行,先关闭了 Windows defender :4 P& O' A* X: L q
+ ^9 O2 d& q. Z
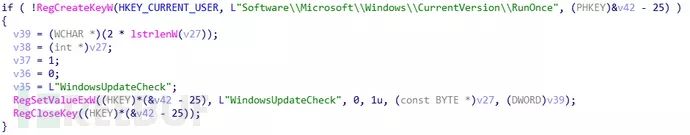
接着,创建自启动项,启动项命名为 ”WindowsUpdateCheck” :( \4 F7 i2 R `$ K
9 F9 T" u$ j& a7 ]3 u0 l通过执行cmd命令删除磁盘卷影、停止数据库服务:; W- ]2 [( x. k0 e$ k
, o9 O5 e4 L, w; g0 S. Q6 v
历卷并将其挂载:8 d: G5 C- n( k" b: h4 C7 b
# N. o9 p4 T v/ k- {
系统保留卷被挂载:
7 d3 M6 j7 V5 k# o
1 ~% b; @! s: x' ?) {; u. @5 y遍历磁盘文件:
?$ N; {2 \9 _/ b1 k5 c+ X& w8 S1 D3 ^' u" `8 T
排除以下文件及目录:
% S$ g5 U3 I$ ?6 M7 j3 w+ n- o) h x E; J
; z/ u2 u$ s% m& P& f+ M “ . ”、“ .. ”、 windows 、 bootmgr 、 pagefile.sys 、 boot 、 ids.txt 、 NTUSER.DAT 、 PerfLogs ;排除以下后缀名的文件:
. i. n3 S: U- L) h( n& C; i; b6 J: \0 x, w
- 8 t: c+ K# z: h% R& S5 Y
“ .dll ”、“ .lnk ”、“ .ini ”、“ .sys ”! r7 D0 q. W" N* d
对其余文件进行加密,加密后缀名为 ”Ares666” :1 ~% `% [9 e# a1 ^) G ?- M. b Y
- l a. f8 }" M, E
生成勒索信息文件 “ HOW TO BACK YOUR FILES.txt ”:- q s' F+ k& I/ t
5 E$ y: O+ I/ m
勒索信息如下:/ I6 _( ?4 g. e. A7 s9 ~% l v
* i" v5 n5 H' m& _0 L加密完成后,删除自启动项:
+ s8 s' b5 T1 l8 h' ~% L9 @& D) K6 t$ r, h- A* J
执行cmd命令删除磁盘卷影、删除远程桌面连接信息、清除系统日志:
5 L+ J& S/ \6 o$ a& b3 y; ~- J* w3 o
最后,病毒文件进行自删除处理:
. P! ?1 t5 ?* h2 {+ ]; j
E7 T2 u, g' b3 y. U二、解决方案
|, ]$ j2 ?2 |+ V
2 g- q0 K! k7 P' ~6 |5 [0 m针对已经出现勒索现象的用户,由于暂时没有解密工具,建议尽快对感染主机进行断网隔离。深信服提醒广大用户尽快做好病毒检测与防御措施,防范该病毒家族的勒索攻击。, V8 y/ G! M5 E7 K( D. z
病毒检测查杀0 N% ^# z6 u" R" }
1 F/ w& S' X' a
1、深信服为广大用户免费提供查杀工具,可下载如下工具,进行检测查杀。
# u3 t8 c* c5 t: C3 T[color=#777575 !important]64位系统下载链接:http://edr.sangfor.com.cn/tool/SfabAntiBot_X64.7z
- b ]: {/ o, u& o2 v" B[color=#777575 !important]32位系统下载链接:http://edr.sangfor.com.cn/tool/SfabAntiBot_X86.7z
4 {3 M2 c* M7 y3 p& ?( U
病毒防御, P& W; i4 y/ U( r8 G; _, _! k
, y. t( X/ N- V( ~深信服安全团队再次提醒广大用户,勒索病毒以防为主,目前大部分勒索病毒加密后的文件都无法解密,注意日常防范措施:
* g/ C7 y6 v4 B' d1 a[color=#777575 !important]1、及时给电脑打补丁,修复漏洞。
" Z' t/ y& V! `6 l& `$ M[color=#777575 !important]2、对重要的数据文件定期进行非本地备份。1 t1 \5 s4 Z$ x/ C6 b. H
[color=#777575 !important]3、不要点击来源不明的邮件附件,不从不明网站下载软件。, @+ w% r4 {( V1 o2 g) W
[color=#777575 !important]4、尽量关闭不必要的文件共享权限。* @, ~$ E( S: D/ p
[color=#777575 !important]5、更改账户密码,设置强密码,避免使用统一的密码,因为统一的密码会导致一台被攻破,多台遭殃。1 h# g- M/ u1 O
[color=#777575 !important]6、如果业务上无需使用RDP的,建议关闭RDP。( Z" R" g2 y9 a4 G% E- [
最后,建议企业对全网进行一次安全检查和杀毒扫描,加强防护工作。
, I( i8 L# w7 Q! ?, o*本文作者:深信服千里目安全实验室,转载请注明来自FreeBuf.COM @+ c1 _: V3 k2 ~; F
' C) \6 \ u0 }6 u! v8 J& w
: D6 P- H+ F. t) I. l精彩推荐
# c3 Z! E( J( R0 H! O& I# B
& K7 s" t) l; v% d, Y- U# a     4 X+ m9 G: j/ r
6 {8 C& {: C, X' r0 D! M1 J6 @. V6 _来源:http://mp.weixin.qq.com/s?src=11×tamp=1563112804&ver=1728&signature=yBdq8owR*vzAiu8ucT3PFs3IgIaZQApVC*q3C0wj5jdpDc5MuxuRXtgxUSq0lzeApamK82MtXg4S3CPrQchFev5IbYHh9A8-tJmoSyp9-4eotp6mi7eX8gUiIEDMxx0Y&new=18 m) ]* C# H# y% g, s8 q
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-7-14 22:21:39
