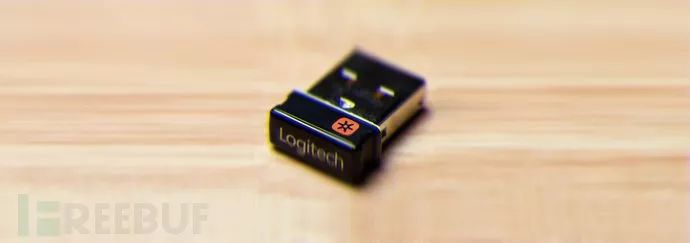
近日,有研究人员表示发现了罗技的Unifying USB接收器存在4个新的安全漏洞。这个接收器可将六个不同的设备连接到同一个计算机。9 P7 P! O+ n7 S
 ' T8 N- y3 p& j4 f4 L1 n
据悉,这些漏洞是由于罗技加密狗的过时固件造成的,攻击者可以依靠漏洞通过物理方式访问目标计算机,同时发动点击注入攻击,并记录鼠标点击记录最终实现控制操作系统。; F! d# K2 K4 B3 K3 h1 [
目前,这四个漏洞均已上报给罗技公司,但对方表示只会修复其中两个,另外两个将继续保持“开放”状态:2 u% n7 m/ J( e ]/ G
[color=#777575 !important]CVE-2019-13054和CVE-2019-13055漏洞将在2019年8月发布的更新中修复,CVE-2019013052和CVE-2019-13053已经放弃治疗。
4 R2 g! t! O5 h$ q- i3 s( ^ CVE-2019-13054和CVE-2019-13055这两个漏洞分别能够影响Logitech R500、Logitech SPOTLIGHT和所有具有键盘功能的加密Unifying设备。原本漏洞可使攻击者对计算机进行物理访问,经过修复后,将成为“通过转储来主动获取链路的加密密钥”。3 o" J3 S& O4 _7 t8 v, s& I5 ^
研究人员Mengs利用CVE-2019-13055漏洞对罗技K360的键盘进行了攻击演示,仅通过一个键盘,就能够实现从所有配对设备中转储AES密钥和地址,随后便能够窃听和解密射频(RF)传输,并且这些操作都是即时的。" Y# ^, V7 m/ J3 b
Mengs表示,在有密钥的情况下,攻击者可以注入任意内容、执行任意操作,以及远程窃听用户系统和实时解密键盘输入的内容,并且这对所有具有键盘功能的加密Unifying设备都适用。同时,执行注入的设备也很难被用户发现,因为地址是预先知道的,而实际设备并不在其应用范围内。
; a J' y/ G t& c视频演示
% k. R y6 U. h, h1 U
* B+ H. ]. O$ w0 N3 B( ]6 J2 l" h6 W; A5 ?* ?9 r/ B8 M
Mengs同时也上传了关于CVE-2019-13054漏洞的攻击演示视频,展示了攻击者视角下的Logitech R500如何获取AES密钥并发起注入攻击。他表示,虽然这类攻击会受到“受影响的文档的接收者主动过滤一部分密钥”的问题影响,但根据NVD的公告表明,在Windows系统上,任何文本都可以通过使用ALT+NUMPAD注入来绕过限制。! o7 h1 j. W2 \- K/ ?5 o6 X. u
8 V; O/ M$ }% ^6 h: b9 Y根据罗技的回复,CVE-2019-13052和CVE-2019-13053这两个漏洞暂时无法修复,其原理相似,同样需要攻击者拥有物理访问权限。
8 p. `" d; \4 }* A, m& h关于CVE-2019-13052漏洞,攻击者可以通过接收器和Logitech无线设备之间的配对功能来获取Logitech Unifying的链接加密密钥,有了这个密钥,就可以注入任意命令、执行远程操作,为所欲为了。
4 S& V) |6 q5 `对此,Mengs发布了一个针对K400键盘的视频用于演示:
( p# C7 A. Z; E4 v4 g1 d, ?4 Q
* g! K& l# d1 g2 H7 [而对于CVE-2019-13053漏洞,与其他的不同,这个漏洞只需要进行一次物理访问,一旦收集到数据,就可以在任意时间进行注入攻击。这个漏洞来源于当年对CVE-2016-10761修复的不完整,也就是2016年巴士底狱的MouseJack漏洞,一个能够影响“绝大多数无线、非蓝牙的键盘和鼠标,并能够将未加密的内容注入目标计算机。% e4 N7 d5 ?' B3 E
关于这些个漏洞的完整报告可以看这里: , { k0 N7 L- U. z
[color=#777575 !important]https://github.com/mame82/misc/blob/master/logitech vulnsummary.md
) j4 Y5 U* r8 e! @2 G0 ^ 里面有详细的描述以及分析说明。 , W- z1 `" d- U2 {: `. A5 D
*参考来源:bleepingcomputer,Karunesh91编译,转载请注明来自FreeBuf
) }; A& S: O1 [- ` " e- _$ h' W% b; c: @
精彩推荐( g2 K: z6 F* h" {
 $ p2 A8 P0 ]1 h& X2 F0 j
     7 p9 \% f7 q, [+ b
* ~ k! @% u- t- X2 c r来源:http://mp.weixin.qq.com/s?src=11×tamp=1562765404&ver=1720&signature=ggZgTO9k1DCne**kD7trlWBoX80VIGxp6gwZBJHEnUVRam5lx9fx1BSgMg47kPRHHhTlCPnKSOupIOtV86phOcttct9pTf*638WdHQ1S363UF6Pv4HmBX9B15POGW*DR&new=11 G, x3 u' n( j9 a
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |  |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-7-10 22:02:16

