|
|
需求( ^ \3 m0 W$ u4 X) N- _% [+ L
要想统一处理所有http请求和响应,就得用上 axios 的拦截器。通过配置 http response inteceptor ,当后端接口返回 401 Unauthorized(未授权) ,让用户重新登录。
2 \$ i4 e( n. M2 a5 G+ [$ p通过这个项目学习如何实现一个前端项目中所需要的 登录及拦截、登出、token失效的拦截及对应 axios 拦截器的使用。& B3 l" }! c: W9 m
代码如下:- const instance = axios.create({ baseURL: 'http://www.laravel5.5.com/api/', timeout: 10000,});//POST传参序列化(添加请求拦截器)// 在发送请求之前做某件事instance.interceptors.request.use(config => {// // 设置以 form 表单的形式提交参数,如果以 JSON 的形式提交表单,可忽略 if(config.method === 'post'){ // JSON 转换为 FormData const formData = new FormData(); Object.keys(config.data).forEach(key => formData.append(key, config.data[key])) config.data = formData } // 下面会说在什么时候存储 token if (localStorage.token) { config.headers['Authorization'] = localStorage.token; config.headers['Accept'] = 'application/json'; // config.headers['Content-Type'] = 'application/x-www-form-urlencoded;charset=UTF-8'; // store.dispatch('logined', localStorage.token) } return config},error =>{ alert("错误的传参", 'fail') return Promise.reject(error)})// 自定义的 axios 响应拦截器instance.interceptors.response.use((response) => { // 判断一下响应中是否有 token,如果有就直接使用此 token 替换掉本地的 token。你可以根据你的业务需求自己编写更新 token 的逻辑 var token = response.headers.authorization; if (token) { // 如果 header 中存在 token,那么触发 refreshToken 方法,替换本地的 token axios.defaults.headers.common['Authorization'] = token; } return response}, (error) => { if (error.response) { switch (error.response.status) { case 401: // 这里写清除token的代码 router.replace({ path: 'login', query: {redirect: router.currentRoute.fullPath}//登录成功后跳入浏览的当前页面 }) } } return Promise.reject(error)});Vue.http = Vue.prototype.$http = instance;
3 ]7 b/ |: ]; x6 L! b1.根据用户是否登陆,查看用户请求头是否携带token
( R% }7 v" X& D' e- a9 j2.根据判断后台响应值headers是否携带Authorization值,如果存在,刷新Token
7 V% e" N w3 a4 X c3.如果用户授权失败,直接跳至登陆页面! k6 v- h0 P4 I9 ]' G+ o) r$ C
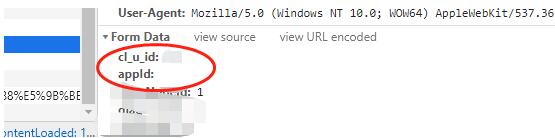
补充知识:vue封装axios(统一添加请求参数,如token useId等)
9 @( Y( r; j9 e% v. m: ?5 Vmain.js中:- import axios from 'axios'import VueAxios from 'vue-axios'import qs from 'qs';Vue.prototype.$qs = qs; //请求的拦截器/*axios.defaults.transformRequest=[function(data){ return qs.stringify(data);}];*/axios.interceptors.request.use(function(config){ const cl_u_id=localStorage.getItem('cl_u_id'); const appId=localStorage.getItem('appId'); if(config.headers['Content-Type'] == 'multipart/form-data'){ config.data.set('cl_u_id',cl_u_id); config.data.set('appId',appId); return config; } //判断请求的类型:如果是post请求就把默认参数拼到data里面;如果是get请求就拼到params里面 if(config.method==='post'){ config.data=qs.stringify({ cl_u_id:cl_u_id, appId:appId, ...config.data }) }else if(config.method==='get'){ config.params={ cl_u_id:cl_u_id, appId:appId, ...config.params } } return config;},function(error){ return Promise.reject(error);}) Vue.use(VueAxios, axios)
- {4 j7 j2 r C- `2 C以上这篇vue+axios 拦截器实现统一token的案例就是小编分享给大家的全部内容了,希望能给大家一个参考,也希望大家多多支持脚本之家。9 h* v. S* P5 T1 {1 @& {
/ t9 Q6 |; a5 L1 d# h来源:http://www.jb51.net/article/195461.htm* g8 C0 Y& ~6 v8 n# h# {8 x* G
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册
×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2020-9-18 19:30:59
