“右脑知攻、左脑知防”是 ATT&CK 随笔系列第一篇,如果上天能给我机会让读者记住一个关键词,我选择“假定失陷(assume breach)【1】”,如果非要为她做点什么,希望是检测“黑客行为(TTP)”。
: v v. c9 v" D8 C- [- |% x 4 @+ P- s0 V' v8 {8 f p* \: ?. a
这两个关键词是 ATT&CK 出现和被迅速认可的核心动因, ATT&CK 建立了“知攻”通向“知防”的桥梁,安全行业经由白帽子黑客为了“知防”而“知攻”,演进到基于“知攻”而帮助产品检测黑客行为,并最终达成共识 -- 基于 ATT&CK 知识库协同提升产品安全对抗能力。- B) N8 Q' A) Y5 @' v' ?0 U
7 \( h0 r% Y. B( F" f
这一篇我们将视角从安全产品进化切换到组织安全运营面临的挑战,通过认识ATT&CK 的体系、本质和内涵理解这个全新的模型和知识库也是破局的起点。" P4 G K8 I) [0 d5 B3 R* G
) n2 C. i: W% i8 L( j7 g* ?9 }——瀚思科技 余凯
% k* A ?) o8 f6 U. @' B. v3 m% i9 K+ R( C5 J8 L- A6 C* L/ m
; k, p& \) m# h; c8 I# e灵魂三问
0 v+ g s5 G0 n& v: P! Q2 N$ n `& ^/ Q5 y! @
福布斯专栏作者 Sam Curry 今年初在其文章《From Survive To Thrive In Cybersecurity》【2】(在网络安全行业,从幸存到兴盛)中提到,美国多数CISO/CSO任期仅为13个月左右,他说身边的朋友长也就18个月,短不到1年。而在去年 MITRE 公司为美国政府所做的《Cyber Risk Metrics Survey, Assessment, and Implementation Plan》【3】(网络安全风险度量调查、评估和实现规划)中也提到一些令人思考的细节:几乎所有组织的 CISO 都在挣扎如何向董事会沟通绩效,安全投入无法量化 ROI 数据,普遍的共识是安全产品不能不买但又无法证明物有所值,因此安全预算主要靠 CISO 的人品决定,而他们常常通过互相比较人均投入来衡量好坏。
7 }9 m* a! q) W( T1 g' ~
4 T, Q# @4 H1 |3 t( h4 ]+ t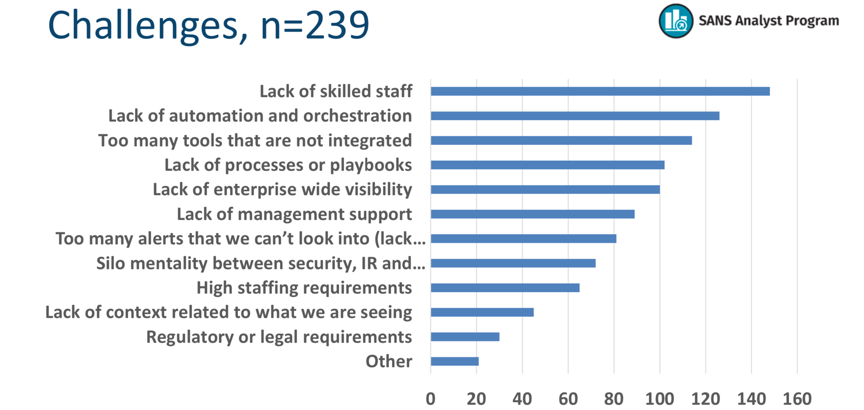 图一、SANS 2018 安全运营挑战调查 $ @6 t+ C) M$ l3 \8 @
! |3 x8 n! ~7 s' T
# A( @; ~6 j8 E" P, P0 _/ z在与国内客户的沟通中,每当我提到全球最大信息安全培训机构 SANS 列举的 SoC 安全运营【4】面临挑战时(上图一),都能收获增强的具有本国特色的共鸣:
+ p5 c* d+ Q4 G* [& r
2 \- G0 {) H! f% s4 G3 `
/ E2 F6 L- O4 W* c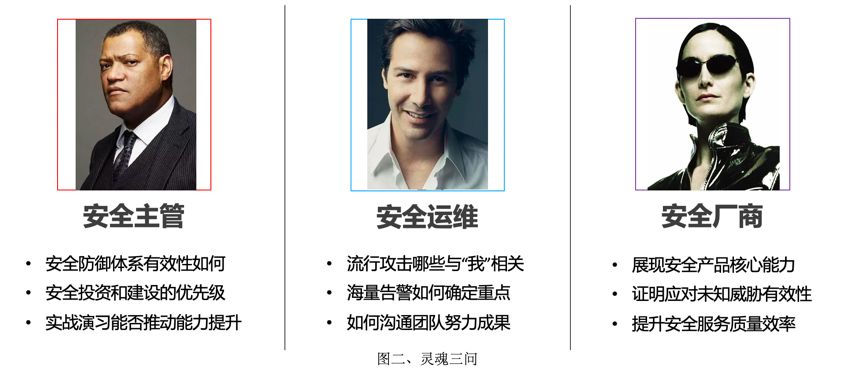
9 |: v: s# l* ]+ E 作为安全主管,他们常在星空下反复三问灵魂:; J' g7 I4 J8 D6 p- y
* t- n# }( A5 R' d
; E2 `8 R7 D6 k, j% h5 l* R' p
; }0 s# B: L) n5 |" }6 E" Y; U0 E- 当前的安全防御体系有效性如何,能否抵御未知的、甚至已知的黑客入侵攻击以避免数据泄露或业务受损。
$ U2 m" U0 M; {: C) L0 \* n - 每年几百万,甚至数千万的安全预算采购安全产品和服务,是否物有所值,带来了组织整体安全能力的持续提升,如何确定安全投资建设的优先级。
# C# C2 R1 ]4 u8 Y/ y/ A- D - 每年大型真人攻防对抗演练的确梳理了流程,明确了资产,修复了漏洞,锻炼了队伍,能否更进一步将这宝贵的实战经验用以持续提升安全防御体系,在“战时”运维人力和厂商安全服务回归“平时”后依然能有效应对“常态化”攻击。 G! a5 k0 F8 K" z
0 R8 {$ [. J1 Y8 P# ^" f
作为安全运维,也总在焦虑中思考灵魂三问:
) N9 s w5 [; ]+ G& k9 f9 Y3 f$ r* I8 P6 s; a* i5 d- [8 M& x
) d9 A8 K4 _; A, P/ m5 x6 ^5 U u/ z; {8 x5 Y; Z+ v# f3 a5 R; [
- 每天全球全国都在披露各种威胁和攻击,安全博客和白皮书中提到了大量的技术细节,哪些与本组织相关?常有老牌厂商或创业公司宣称开发了新一代革命性的产品,如何验证其核心能力对本组织有效。3 G% U7 w a0 V* ?% i( ^7 U6 p. `2 Q
- 每天组织内的安全产品都在产生海量告警,看还是不看?看的话,如何确定事件处置的优先级。6 X$ x) k4 g" i" v) f7 R( j
- 每天都很忙碌,汇报绩效时如何证明看似平安的现状,是因为团队的努力,或只是没被惦记,还是黑客已攻入数据已丢失而尚不自知?6 a" g4 e7 F5 _3 U5 K
8 S; Q7 n: v2 W! i. H
上图二提及安全厂商的和应对上一篇已经涉及,本文不做赘述。
" W5 T0 L) ]1 p% |0 U E1 R
7 n3 u! N3 b& B4 x8 l) B) t& {! _! R+ ?
无法衡量,就无法改进) n$ t% v4 P( W( T* ]( P5 W
0 ~4 r2 t7 L' ?0 B# m3 ?" m4 g
- s! C6 M u$ Q$ {2 Z
上面提到的挑战,本质是无法衡量。那么,究竟有没有办法衡量防御体系应对攻击的有效性?实践是检验真理的唯一标准,相信大家的第一个想法就是攻防演练。确实,不少企业也组织了红蓝对抗,但这样的对抗是否全面?是否覆盖了当前流行的攻击行为?对于未覆盖的点是否有记录并持续推动纵深防御体系改进?相信能做到的很少,其根源是缺乏框架和标准。MITRE ATT&CK 模型和知识库解决了这个问题。
! i0 ?+ v( i2 Q
' v3 ~4 m8 G. z9 ^. C( z( v7 W, s* s; C( c9 m. z: \
! ]- E) K. o8 O* c
ATT&CK 是一个全新的威胁模型(Threat Modeling)。首先我们讨论为什么已经有了那么多威胁模型,还要引入一个全新的?; {! O. {# B! l, U, Q/ a
* P9 v: P$ T" l4 h5 _3 L& r
$ M4 j. x0 [+ S* k+ K; r
MITRE 为美国政府所做的《Cyber Threat Modeling: Survey, Assessment, and Representative Framework》【5】(网络安全建模:调查、评估和典型框架)将威胁模型框架分为三类:! P* X4 P5 t/ ~% R. {
/ ~ m7 C6 p7 w+ ? f' |2 o! E6 v+ ^8 a8 O2 n
+ B: Q& x! s2 m0 V- 面向风险管理的模型,例如著名的美国国家标准及技术研究院提出的网络安全框架 NIST Cybersecurity Framework ;以及更加著名的洛克希德·马丁定义的杀伤链 Lockheed Martin Cyber Kill Chain ;5 ?$ _) w3 q0 ^# v
- 面向安全软件设计开发测试的模型,例如 Microsoft 提出的 STRIDE 模型,Intel 提出的 TARA 模型。& Y) ]7 z% B3 O
- 面向威胁信息分享的模型,例如 MITRE 定义的 STIX 模型,美国国家情报总监定义的网络威胁模型 ODNI CTF 。& r% f2 A/ v3 q4 T9 }' A% r
' _' u4 `5 m8 {& a
其中第一类中杀伤链模型在业界赫赫有名,应用广泛,其定义了网络攻击的七个阶段,增强了普通人对网络攻击的理解,呼应了纵深防御策略为企业安全规划提供了参照,人行吕毅博士在《基于攻击视角完善信息安全弹性防御体系的思考》【6】中有精彩的叙述。+ y0 H+ k' M9 ?
我认为引入ATT&CK旨在解决杀伤链模型的重大局限
d& [9 k3 }* i" P2 s
0 a5 T9 P' w- k2 t: d- 杀伤链模型起源于网络入侵防御早期,突出了病毒和漏洞相关的外线防守(Perimeter Defense),无法反映现代黑客入侵的变化,例如无文件攻击,利用合法攻击的离地攻击(living off the land),同时对入侵后长达数月经年的黑客行为只以七分之一笔墨笼统描述为远程控制及扩散(Actions on Objectives),给人一种至此对抗已经失败的错觉。而现代 Assume Breach 观念恰恰告诉我们,失陷是不可不面对的常态,从黑客成功入侵后到成功获取数据或造成重大影响前,长时间跨度的内线对抗(Interior Defense)大有可为。同时,内线对抗相关的其他场景例如蠕虫爆发,内鬼威胁也未涵盖。9 ~( F9 Q4 a' C0 F) b" \; q
- 杀伤链模型以及 ATT&CK 以外所有的网络威胁模型包括著名的钻石模型(Diamond Model)只引领大家在一万米高空看黑客入侵和攻防对抗,知其然而不知其所以然,攻击威胁可以被感知却因没有细节无法转化为对抗能力,因此组织安全建设可参照攻击阶段来确定该买什么产品,却无法评估其效果,安全建设陷入安全合规的浅层次应对,直接导致第一节组织内安全主管和安全运维各自无奈的灵魂三问,无法认知,无法衡量,无法改进。; t! A" A# u7 {' [0 \, C
8 f# S( A2 Z* m" q$ a/ c- {) W, C) i2 D2 H+ N; j! c7 p+ Y
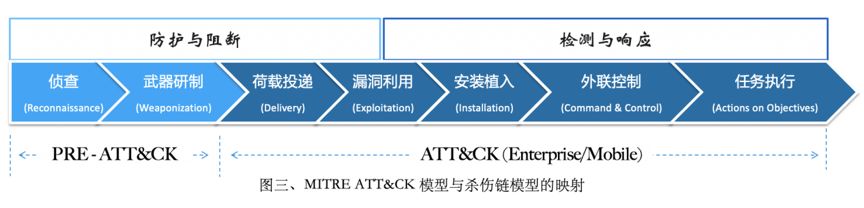
ATT&CK 创造性的统一了黑客行为描述,对杀伤链模型提到的黑客入侵生命周期做了完整的映射,并超越模型本身,进一步持续构建和积累黑客行为知识库,从而填平了长期以来防守远落后于攻击的沟壑。ATT&CK 知识库最大的亮点和独特价值是,技术细节都来源于 MITRE 和社区对于实战的分析并持续更新扩充,为防守方基于已知而对抗未知提供了明确而强大的行动指导,成为了应对未知攻击“检测”和“响应”能力建设的基础。同时也提供了认知和衡量的素材,为解决用户的灵魂三问拨云见日。让我们进一步看 ATT&CK 怎么做的。. i* g) k4 i: Y
, N8 z, q. h) _2 ]
如上图三,PRE-ATT&CK 包含攻击前准备相关的各种黑客技战术,例如选择目标、信息收集、发现脆弱点、攻击性利用开发平台等等。而经典的ATT&CK 覆盖攻击实施的黑客技术,是本篇论述的焦点,目前支持 12 种战术;311 种技术,包括Windows(212 种技术)、Mac(148)、Linux(127)和 Mobile(67),云场景也在内部设计讨论中。ATT&CK 还囊括了 91 个黑客组织和其发起攻击时常用的 397 个工具以及 50 种信息收集数据源的梳理,同时 ATT&CK 还梳理了这些不同的黑客组织攻击的行业和组织类型,为组织安全运营确定优先级提供了参考,在适用于“我”的方向上做提升改进。
3 z0 z# Y. X: i0 Q4 u: x
" E v# y! @: s- x3 \% M* G- {4 R7 v6 F
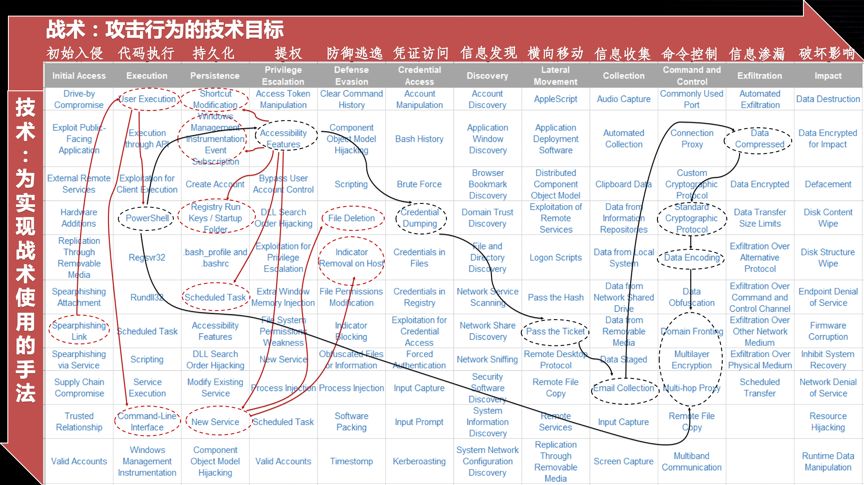 图四、MITRE ATT&CK矩阵 1 g; v: `/ V, P, N( q
) C7 d J& A' U$ a& I7 j& x: J2 O7 A
0 r4 d# m/ z3 N1 ~) ] 让我们把焦距推近看 ATT&CK 矩阵如上图
5 k7 Z6 Y4 X( y4 M" Z
' P6 w& H6 Q; {- 横轴是战术(Tactic),攻击行为的目标(WHY),例如持久化、提权。战术之间并没有严格的顺序关系,正如现实战斗中既有正面推进也有战术迂回。另外,并非所有的战术都会出现在实际攻击中。2 _; b _- N& q% q' u, x! F7 a3 s
- 纵轴是技术(Technique),为完成战术目标使用的手法(WHAT),其中检测逃逸(TA0005,Defense Evasion)、持久化(TA0003,Persistence)和荷载执行(TA0002,Execution)三个战术目前囊括了最多技术手法。例如为了完成攻击持久化的目标,在 Windows 平台可以使用系统提供的定期任务(T1053,Scheduled Task),或者利用注册表启动项/系统启动目标(T1060,Registry Run Keys / Startup Folder)。检测持久化是个很有趣的视角,传统安全厂商为了检测未知病毒常常关注各种荷载(Payload)自启动的行为,与白名单配合作为疑似恶意代码报警的重要依据,一直相当好用,而这仅是ATT&CK建议监测黑客入侵的一个战术点。
; R2 a) Y/ v' J, B; C: `# T
( d7 ]3 I B a, c% e- |8 k9 t1 j" {# e0 P% n% W% ~
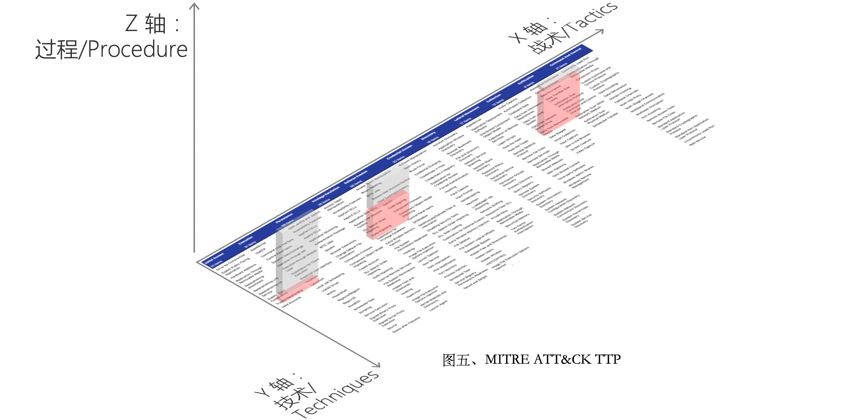
如图五Z轴,ATT&CK 矩阵图背后还有TTP 的最后一环:过程(Procedure),完成技术手法的具体实现(HOW)。过程是安全产品实际需检测的黑客攻击行为相关技术细节,万千变化皆在于此。做个近似的比喻,四川名菜宫保鸡丁,清朝四川总督丁宝桢家宴时发明由大葱加辣椒爆炒鸡丁,此后国宴大师伍钰盛改用剞花刀蓑字条和散油吐籽,到最近家庭主妇们爱用德国“小美”料理机(Thermomix)烹饪出来,烹饪手法甚至配料已大相迳庭,但并不影响食客们认定自己吃的是宫保鸡丁。ATT&CK 知识库默认提供了大量实现过程的描述,同时建议用户利用开源社区和安全厂商提供的 Red Team 服务或新兴的产品品类“入侵攻击模拟系统(BAS,Breach Attack Simulation)”来获取专业的支持。
' V4 T& V) D. F9 E* {& u
4 h' _$ d8 H6 U2 H3 u
2 [/ C* a* k( s; h3 f) |. p上文提到 ATT&CK 知识库迄今对多达 91 个知名的黑客组织持续追踪其技术,如果我们抽取某组织的某次特定的攻击战役(campaign)用到的所有战术和技术并圈选出来,就能可视化攻击全貌,作为 Red Team 的攻击模拟作战图。回看图四,最近我们要参加 2019 MITRE ATT&CK 产品评测,团队基于 FireEye 在 2016 年披露的分析报告【7】,绘制了史上最强黑客军团APT29 【8】的一次著名的高级持续攻击作战图(见图四红、黑标记),像不像现代菜谱,将中国传统妙不可言而不可言传的南北美食烹饪技艺记录了下来。 8 z5 X1 n7 a$ m0 Q& L
6 |; f1 a( @* i ATT&CK 适用的场景很多,MITRE官方推荐如下:6 \, [: e6 a3 y: a0 O, {- @/ I" l0 G
' C+ A; Q( I1 v- 模拟历史黑客攻击,提升防御和威胁狩猎能力! \" i7 f/ U4 [/ }
- 高级威胁攻击情报系统的通用交换语言+ q4 [, t) B# Q6 A
- 红队、靶场建设知识库
2 l) r9 R) G, B/ w - 验证基于行为的高级威胁检测产品能力
; W' a5 K2 j+ X. _8 ^- M - 安全体系建设有效性评估手段以及安全规划建设依据
: U+ O9 s& h' Q% b - 安全运营和安全指挥中心成熟度测试: [1 c9 `% a! v0 X
' k" n6 \3 u3 t! ?1 c
有关场景介绍大家可以参考 MITRE 官方发布的 ATT&CK 设计思想白皮书【9】,未来随笔系列中我将结合自己的经历,具体讲解开篇提到的组织安全领导和安全运维各种灵魂问题的解决思路和最佳实践。
4 Q/ x! ?; v4 ~
2 X. M# _' z! p为了对 ATT&CK 有全貌了解,本节最后谈 ATT&CK 的局限和问题,毕竟这世界没有银弹:
" }0 b" O( i2 ?/ q3 q3 U& S2 Z0 I9 L$ j: |: x
' l3 X' s7 Z8 Y7 q) E8 T+ ^2 L: Y" {, Z/ P+ b# E
5 H( K9 t2 S2 T' V" z2 s4 n% V( F- ATT&CK 仍然在快速进化中,针对移动、物联网工控领域和云安全相关战术和技术的整理还不完备。0 ^" f! P/ g; ^* m% J. D
- ATT&CK 当下的关注和发展重点仍然是将未知攻击入侵成功后主机终端可见的行为收集和大数据安全平台的威胁狩猎配合,针对网络南北向、东西向攻击行为,邮件攻击手法等定义和储备不足。好消息是不仅社区和行业头部企业在热情的向 MITRE 分享案例和经验,全球一线安全厂商也在积极贡献各自看到的攻击场景和技术细节,以期未来在评测中展现自己产品的核心能力。
/ M8 E! @- o4 @& o0 M- J - ATT&CK技术的粒度不均匀,具体如鱼叉式钓鱼攻击附件 (T1193,Spearphishing Attachment),宽泛如脚本编程(T1064,Scripting)。层次性不足导致技术扩展的灵活性不够,安全系统集成后随知识库更新的改动较大。好消息是,新的知识库组织设计正在征询社区反馈【10】。: J. S- I) M8 b
; P- f) [3 z+ S6 q6 r知己知彼,百战不殆; c; j" M# r* v
. n6 }- _: ~5 h
20年前曾经热映一部影片《偷天陷阱》,深深印刻在我脑海里的是美女大盗小心翼翼穿越红外线防盗系统的画面,我当然不会承认是因为Catherine身型迷人,正义的我显然一直在思考的是如何应对未知威胁攻击。
' t) E5 X( W1 S( M: s% Q
& X R7 M& m4 q H* ~( B* J
+ n( ~# }' |$ w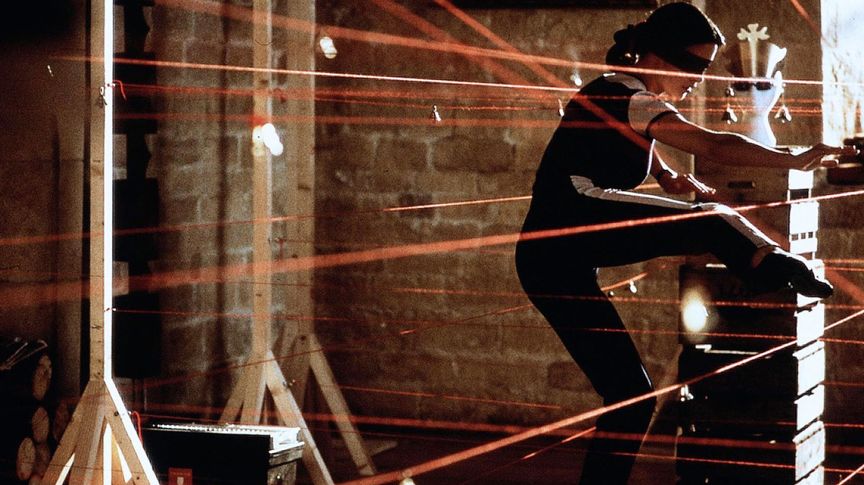 图六、偷天陷阱剧照
8 Z6 @5 M' |1 \; T5 ~7 I/ i0 k3 j, ]
) v3 q$ ~5 ?, F
* q5 q* |7 O7 Y# D4 F3 `ATT&CK将黑客攻击行为系统化整理形成知识库,如同影片中美女大盗长期训练的抬脚落地节奏,身体移动方向和可能的伪装逃逸手法被记录下来,以便防守方可以利用这些知识对应设计部署红外线感知系统进行多维探测。1 V1 T/ P2 x8 k( K# k6 H9 _. o
4 H+ O s0 y7 a2 J0 b2 C
4 E: |' b( ^) o- 我们常常说攻防对抗严重不对等,防守方需要做好每个系统的每个细节,而黑客只要找到一条路径就能长驱直入。这种困境的实质是防守方长久以来仅面向自身做免疫改进,而不是基于实战攻击行为提升纵深防御,陷入知己而不知彼的被动局面。
6 L& `1 U9 z5 Y8 i1 P+ V - 倘若防守方基于ATT&CK知识库在攻击者已知攻击路径节点都投射红外探针形成天罗地网,就极大提升了入侵的门槛,因为黑客可以在局部做创新,但很难在攻击的每一步都做创新,这时防守方只需监测到已知黑客行为就能报警并基于预案开展入侵追踪、溯源联动和遏制入侵。' M U+ T2 g' q
7 K" @4 n: N; _6 B! B$ k. t
逻辑完美,知易行难。例如业内普遍认为排名第一需要关注的黑客“代码执行”技术 T1086 Powershell ,管理员正常运维也会用到;再如更加正常不过的文件删除却也是常用的检测逃逸手法 T1107 File Deletion ,如何平衡中性行为的识别记录带来的资源浪费和检测响应溯源时因为没有记录造成的攻击链断裂对安全厂商提出了更高的能力要求。MITRE 的建议是上下文语境(context)关联,以不同的层次来丰富化(enrichment)“检测”内涵同时基于用户业务环境的特点和需求作出响应。3 S4 V4 b$ T t! u: X
: c6 N. [4 K4 l6 L" g2 p; c
( d# r0 S, n$ |* Y: A. j) f& w回到上图五展现的 APT29 作战图黑色线条部分,安全运营团队若能监控到用户执行的 Powershell 安装了一个服务进程并发起外部回连已经相当可疑,若能看到另一路径 Powershell 利用粘滞键功能(T1015,Accessibility Features)做了权限提升,甚至进一步观察到后续的凭证导出(T003,Credential Dumping),凭证哈希传递(T1075,Pass the Hash),邮件信息收集(T1114,Email Collection)等动作,就可果断定性为安全事件,启动网络安全应急预案了。
: v* `1 D5 Q2 h# g5 D- S, t0 T5 D8 a
* ?0 K; k, z% [9 H# Y' I
上述需求重点考验 EDR/XDR 等行为识别类产品的检测能力,和大数据安全系统针对多源异构数据输入的关联分析能力,以及整个纵深防御体系的联动响应能力。而基于 ATT&CK 框架和知识库设计符合自身需求的防御场景,也逐渐成为安全运营中心改进安全体系,选择检测和响应类产品的重要参考。这就是为何 Gartner 在今年六月的安全和风险管理峰会【11】上正式推荐基于 ATT&CK 实施 CARTA(Continuous Adaptive Risk and Trust Assessment)策略,建议组织领导者采购网络安全产品前询问其 ATT&CK 覆盖率和支持路线图。
1 Z0 \% ?$ K! N. p! u9 f9 p% L% A' T4 @$ l, M4 L$ g
9 s4 [7 n( I2 G& w n% l一言以蔽之,基于 ATT&CK 黑客行为知识库,安全运营不仅知己而且知彼,从而有机会衡量安全体系应对攻击的纵深防御、检测响应能力,并在实战对抗中稳步改进提升,因此根本上解决长期困扰组织安全领导和安全运营的难题。限于篇幅,本篇不作展开,未来会聚焦 ATT&CK 落地经验分享,针对本文灵魂三问如何破局逐一讨论,下一篇随笔介绍 MITRE 如何通过 ATT&CK 评测展现最佳实践,指导安全运营中心评价、选择适用于己的安全产品。欢迎关注,敬请期待!
# O# [! W# {, w/ z7 L
5 u; i, x( } u( F. C5 O& G0 U( w4 |1 L9 x. K
感谢深圳证券交易所信息安全主管郭威为本文创作提出宝贵建议!/ V6 }$ E: F- g
+ {& G7 ~0 c! l' m) U1 f1 ^* G
% n! B' r6 S2 s. P! \2 I" M6 n. f3 j4 v1 q$ u+ p2 J
相关文章
2 G) q$ v( X0 Q. M' `9 QATT&CK随笔系列之一:右脑知攻、左脑知防# `( n2 m1 d) u: B* t
$ L9 F7 s9 B/ M& q; k
5 H$ \' o" H3 K) w" O( G( {' q参考文献7 [1 b$ s6 ~% h& H( {
1、assume breach
* n ]/ S! m8 ]3 {" x1 g/ W6 x1 Mhttps://www.nsslabs.com/press/2012/11/8/nss-labs-announces-analyst-coverage-and-new-group-test-for-breach-detection-systems/2 g( W( r0 F3 j. p; u G1 y; D
5 {1 a) Y2 |2 B2 、From Survive To Thrive In Cybersecurity
) W) G$ ^$ E; ihttps://www.forbes.com/sites/samcurry/2019/02/13/from-survive-to-thrive-in-cybersecurity/4 w/ w# w' t9 G3 X7 ~3 R; F
) ]0 {$ Z: W! p" |4 F3、Cyber Risk Metrics Survey, Assessment, and Implementation Plan5 {2 F' l& T; C# d( C8 y( t7 P8 D
https://www.mitre.org/sites/default/files/publications/pr_18-1246-ngci-cyber-risk-metrics-survey-assessment-and-implementation-plan.pdf% M$ \7 P* ~; c }
* D! A1 u/ Y# A" j0 l1 A
4 、SOC Survey Summary
Z3 @# L7 @. A: { Q q Ahttps://www.sans.org/cyber-security-summit/archives/file/summit-archive-1532969860.pdf
6 o0 g% [! Q$ |" Z ! Q9 @7 c: I; p' V! z9 ?6 U' \) m
5、《Cyber Threat Modeling: Survey, Assessment, and Representative Framework》
H0 o% }& {5 ~* T5 X/ n( W4 Jhttps://www.mitre.org/sites/default/files/publications/pr_18-1174-ngci-cyber-threat-modeling.pdf
/ g4 Q }' O% g! ]1 h! Z+ E5 |. K0 E3 w
/ J( f, p i; [; i4 z( t% D8 K- f d6 、吕毅:基于攻击视角完善信息安全弹性防御体系的思考
% g, H: D" t" Z3 }# b x) Fhttps://www.secrss.com/articles/3846
! A" |+ i& I, j0 k3 i# d
2 l n. r# f; I' K8 K1 P2 J, n/ r+ O5 d
7 、No Easy Breach DerbyCon 2016/ d+ S/ J( L7 T6 L( ~, q7 X! z' }
https://www.slideshare.net/MatthewDunwoody1/no-easy-breach-derby-con-2016
1 t. b O# {. p2 C H/ r5 j& r( B( ^9 `! ~' E
$ S& i, T+ [) R
8 、APT290 i5 J `) x) \+ q. c5 H; ?7 l/ {5 X
https://attack.mitre.org/groups/G0016/
( \2 i* o- l! K
! X4 |6 O1 ~) |: N G9 P6 X9、 MITRE ATT&CK™ : Design and Philosophy
1 K8 x3 T: j; e7 @7 W: M1 Uhttps://www.mitre.org/publications/technical-papers/mitre-attack-design-and-philosophy6 |. G$ z0 K0 _$ c4 D! n* a! X1 L6 Y
: }1 q4 b) F4 x# [& _10、ATT&CK Sub-Techniques Preview
9 ~) Y f& y1 u# d1 t& khttps://medium.com/mitre-attack/attack-sub-techniques-preview-b79ff0ba669a
. P/ a5 L4 }/ B# r: e
9 h" n0 E' |0 w. j11、 WHAT TO EXPECT FROM THE GARTNER SEWHAT TO EXPECT FROM THE GARTNER SECURITY & RISK SUMMIT 2019/ U( K: `6 l! J; A* C
https://xmcyber.com/what-to-expect-from-the-gartner-security-risk-summit-2019/
3 j2 v; r. C8 O6 t; X7 T, `, B& s" N. d* b! p, h
U5 K& U) R, G/ E- [7 r
, [ _) j$ w+ k( I. f2 c& q, h
8 x' L9 K) P9 L9 g) [8 N
 余凯
; M0 G" E! |, l% {" c4 f, D瀚思科技副总裁
6 j3 b: b$ o% [& R% s' `" G, P余凯在安全技术、产品、市场具备近 20 年丰富经验,拥有 3 项美国专利。致力于引入世界一流的攻防实践和技术创新将瀚思的核心技术进行国际化升级。他曾在全球最大的独立安全软件厂商趋势科技领导高级威胁攻防核心技术团队,负责零日漏洞研究、攻击检测沙箱、漏洞检测和过滤引擎等多个核心技术产品研发成绩斐然,曾获得公司最具价值员工(2012年度)和领袖(2015年度)奖杯,2015 年荣获 CEO 和 CIO 共同署名颁发的年度优秀团队奖杯。& r& J: y' O9 f1 B% O! ]
8 g/ Y8 z1 }$ f
 ) X7 o7 I1 h) e) K, c$ T9 f% }
3 ~' [/ P! n6 ?9 R
( H4 h9 W* \2 p* j( t* M+ m6 C6 E' M. X9 v7 d& c
来源:http://mp.weixin.qq.com/s?src=11×tamp=1571637605&ver=1925&signature=ASJzGM70Ugd*GnJoqpVFJHWmkMiO5cLsh38zipfd4qBQCj0lBuRgfZjGQSsg3-XBw4WJq713oBPnM4ccBz00lvYQtL5O*kI3TYSPEO8PDv9VfndeMdRyBHcWTFgBGnYZ&new=1. ^3 E3 K$ y2 i: P& s' b/ Y$ X! R
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-21 14:29:20

