|
|
[color=#333333 !important]谷歌发现一个未修复的安卓0day已遭利用。该0day存在于安卓操作系统的内核代码中,可被攻击者用于获取设备的根权限。颇具讽刺意味的是,这个0day曾在2017年12月于安卓内核版本3.18、4.14、4.4和4.9中被修复,但新版本被指易受攻击。
6 e! K: z: G9 S# ?8 j[color=#333333 !important]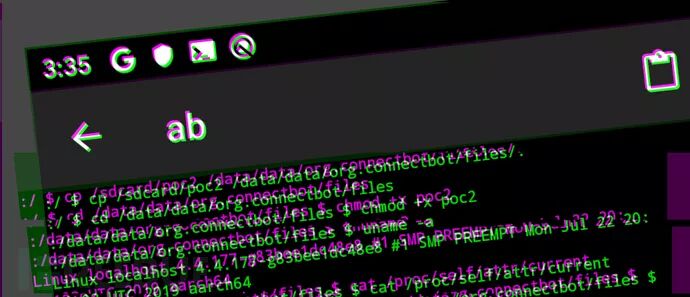
3 A& H a5 G" a3 I4 D6 W* |/ P受影响设备
, v/ ]7 x1 Z5 v
4 ~. O( A6 T/ A2 F( e[color=#333333 !important]谷歌研究人员认为该漏洞影响如下运行安卓8.x及后续版本的安卓手机型号。
9 a9 ?6 X* M) Z% G[color=#333333 !important]安卓9和安卓10预览版 Pixel 26 O9 M$ O4 w1 O7 k" ~; A! g% { ]
[color=#333333 !important]华为P20. Y/ g: d6 I1 l9 X- a N3 G
[color=#333333 !important]小米红米5A
" G3 K i+ ?! h6 W9 k' R9 ^[color=#333333 !important]小米红米Note 5
_8 ]; R' y" H! {3 C/ T[color=#333333 !important]小米A1
3 A0 L: b( L& j/ }! c, Y) v1 q[color=#333333 !important]Oppo A3
( _1 z7 J( I. S+ U! N1 F% f1 Z3 M) r[color=#333333 !important]摩托罗拉Z31 @; Y) s& m- c
[color=#333333 !important]Oreo LG系列手机
. z5 h+ k! Y+ Q! v[color=#333333 !important]三星S7、S8、S9
! v; H& d9 o, v [color=#333333 !important]研究人员表示,“利用需要很少或不需要每台设备自定义”,意味着它可适用于大量手机型号,尽管他们仅在上述受影响手机型号上通过手动审计验证了这一点。
( W R5 ~0 u7 h/ I$ J) t9 V$ K$ R3 c详情及PoC
5 G* l$ y# R3 B ^2 W, @5 t1 x6 w9 k8 w+ y" T) A5 Q
[color=#333333 !important]该漏洞的编号是CVE-2019-2215。它存在于android-msm-wahoo-4.4-pie分支中(也有可能存在于其它地方)。它是/drivers/android/binder.c的binder驱动中的binder_线程结构的wait member函数释放后使用漏洞。
5 T y& }) k5 y8 M9 s8 q[color=#333333 !important]binder_poll()传递可休眠的线程->wait等待队列。当使用epoll的现成使用BINDER_THREAD_EXIT明确退出时,该等待队列被释放,但并未从相应的epoll数据结构中删除。当该进程随后退出时,epoll清理代码尝试访问等待列表,从容导致释放后使用后果。8 |1 ]& p& [6 s; q1 C0 J
[color=#333333 !important]如下PoC展示的是KASAN内核构建中的UAF崩溃。
, m0 ?9 W3 Z, f: h# O; k. H
; k7 O: b5 S- U* X+ d9 y- w
3 M$ d9 e+ f$ \- 1 }9 L; g6 b6 E- t- k3 u
9 k( @0 s* R4 e# w% G, U; ]
# W' c; \9 r6 F, w3 A9 ^# \- / E0 \( h* J# X0 R6 [0 d
- 9 c) F; Y" _! h7 s( \3 B
- 1 S0 X d. m5 o. I& O' j7 V
$ k7 j( D5 l+ s8 f# b% U; o- 8 Y3 s$ K- m' ~, x; g0 ?. l% y8 J
- : S7 z) k% Q2 V& \2 `( `& ]1 V& ~
j+ X, e s* t- , `3 Q9 J: y. }, _( z
- $ K3 u! Q; R! o7 U
- 9 i* Q2 j" Y( b1 [
#include #include #include #include #define BINDER_THREAD_EXIT 0x40046208ul int main() { int fd, epfd; struct epoll_event event = { .events = EPOLLIN }; fd = open("/dev/binder0", O_RDONLY); epfd = epoll_create(1000); epoll_ctl(epfd, EPOLL_CTL_ADD, fd, &event); ioctl(fd, BINDER_THREAD_EXIT, NULL); }被指和NSO组织有关
/ _* e ~: C0 I0 m ^: L. b3 H+ `* t. J% Y" B" k3 ]% h
[color=#333333 !important]该漏洞是由谷歌Project Zero团队发现的,随后由谷歌威胁分析团队(TAG)证实。这两个团队曾在上个月发现了影响iOS用户的14个0day漏洞。不过这个安卓0day和这14个iOS 0day之间似乎并不相关。前者的详情目前是有限的。 m8 Y" b5 {2 o5 n4 P- [. f7 b4 i
[color=#333333 !important]谷歌TAG团队认为这个安卓0day是以色列利用和监控工具的卖家NSO集团的手笔。该公司长久以来被指责向专制政权出售黑客工具,不过最近由于遭受的批评增多,该公司承诺会和滥用黑客工具监控无辜人员或反对党派人士的客户作斗争。
( s; W C% Y+ h$ n8 D. m, Z# Z% f[color=#333333 !important]该公司否认了这个安卓0day出自他们之手。该公司的一名发言人表示,“NSO过去未出售今后也不会出售利用或漏洞。这个利用和NSO没有关系,我们主要开发旨在帮助受许可限制的情报和执法部门开发用于挽救生命的产品。”) B' k0 T0 N3 F: S0 K B& ?3 P
危险系数没那么高
1 A' e9 ^8 r: @' [* Q; c1 L( o' K0 M
[color=#333333 !important]好在这个0day并不像之前的0day那样危险。它并非远程代码执行漏洞,也就并非无需用户交互就能遭利用的0day。攻击者利用这个漏洞前必须具备某些条件。研究员表示,“这个漏洞是一个本地提权漏洞,允许完全攻陷一台易受攻击的设备。如果该利用是通过Web传递的,需要和渲染器漏洞配对,因为该漏洞可通过沙箱访问。”
; r9 u* t6 B2 X; g9 T[color=#333333 !important]安卓开源项目的一名发言人表示,“这个问题被评为高危漏洞,但要利用需要安装一个恶意应用程序。任何其它向量如通过web浏览器要求和其它利用组成利用链。”9 C: u1 ^6 C# ~! O. T
[color=#333333 !important]安卓团队表示,“我们已将问题告知安卓合作伙伴,补丁已存在于安卓通用内核(Common Kernel)中。Pixel 3和3a设备并不受影响,Pixel 1和2设备将在十月更新中收到更新。”7 L% U, Q; r, e: ~; \. t
[color=#333333 !important]谷歌Project Zero团队通常会给软件开发人员90天的期限来修复该漏洞,之后再发布详情和PoC利用代码,但鉴于该漏洞已遭在野利用,因此在收到漏洞报告7天后就将其公开。: H/ K- ?; i/ m0 _( P+ W: z
[color=#333333 !important]*参考来源:ZDNet,奇安信代码卫士编译,转载请注明来自FreeBuf.COM' k6 [3 I+ f2 v+ \* Y6 M6 K
/ F$ U! k% `) c2 |7 Z& g) r' T
" h \; n) B: \0 g! l& `5 X$ b* ]精彩推荐
7 ]+ H$ W$ z, W7 ?! p 3 V. X5 q1 i& _( n
 0 r" i/ c: x- X& _ z* B; Z0 p
 5 C# ]* { q- x% N [: d
 ( t% z" `5 R% Z* {& h: \
3 J6 z: _4 X: t2 v0 B. [; E
2 F4 D$ [, b* P1 s来源:http://mp.weixin.qq.com/s?src=11×tamp=1570278605&ver=1894&signature=IBSZp6obySTUIPdWxOF-ZpSXDcPCjFGc4TRL7ruw0k*zMeOICqxbhikVO53IwVdjaamG0UPWQK4NiZO7g1HGVv7QDC7dOajC8xAZ9sJ*UETrMWC13*hHzhrMYPRFY7PQ&new=1
3 T3 w6 \: @, s7 l% {$ K免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-5 20:47:01
