|
|
[color=#333333 !important]2012年初,开发人员开始销售Adwind家族的第一个基于Java的远程访问工具(RAT),称为“Frutas”。在随后的几年里它被改写了至少七次。它的其他名字包括adwind、unrecom、alien spy、jsocket、jbifrost、unknownrat和jconnectpro。4 V# G! G5 C# O! c ]
[color=#333333 !important]Adwind在野外仍然很普遍。Adwind迭代中收集了超过45000个样本。自2017年以来,已经观察到这些样本超过200万次攻击。) n2 C: W; ^- a
Adwind RAT诞生7 f' o6 J A% \% j4 t( f
5 q. C* _1 h \, u/ C0 k* n" e
[color=#333333 !important]2012年1月11日,西班牙语indetectables网络论坛用户“adwind”发布了关于“frutas rat”项目的帖子,如图1和图2所示。
0 T+ c) N. C; X, J9 O7 t) v; R[color=#333333 !important]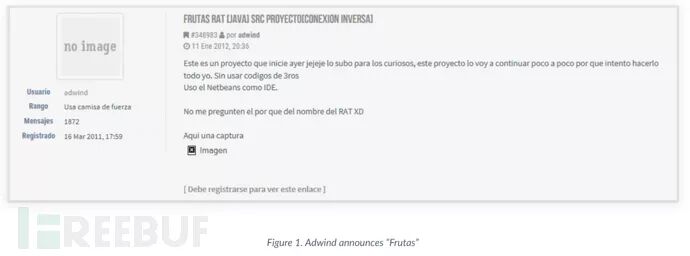
1 H; Y% H4 j) X0 X[color=#333333 !important]到2012年发布了几个frutas的更新。到2012年12月,Adwind将免费Frutas更名为付费“Adwind RAT”。
$ U! m: d$ Y$ r f; @Adwind重塑- [5 i" J' f. ?" ~1 M
5 w* e$ T! i g4 j z[color=#333333 !important]从2013年初起,改名的Adwind Rat在Adwind[.]com[.]MX出售,如下图3和4所示。1 G# H P5 n% e
[color=#333333 !important]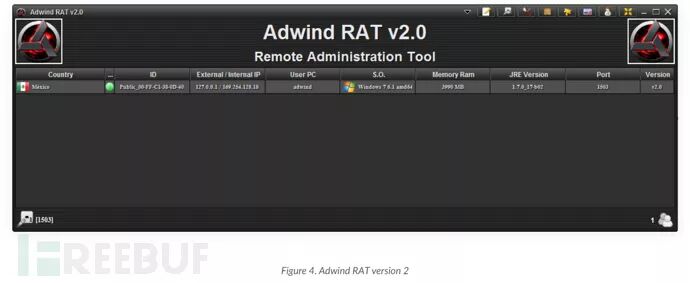 ! B. T. h9 a! Q! n
[color=#333333 !important]2013年10月5日,Adwind发布了“v3.0”,并声称他将把它交给“其他人”进行维护,如图5所示。
; y; }1 m0 m3 H% `7 q5 Y: y+ J( e[color=#333333 !important]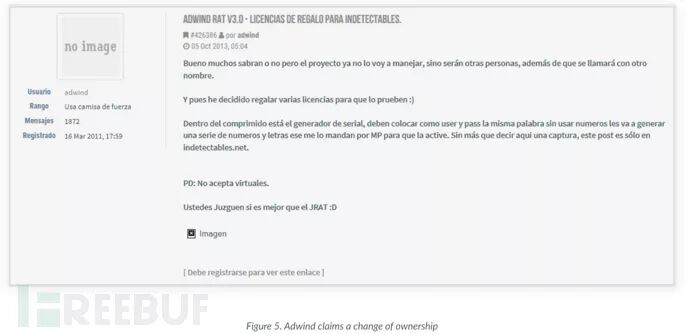
Q/ B% \( K5 G) H( E" f5 K[color=#333333 !important]一些研究者声称JRAT和Adwind鼠家族有亲缘关系。虽然JRAT是Java RAT,我们已经确定它是完全不同的,并且是由不同的作者编写的。
- y5 ^: r' a2 L9 w1 n0 j9 f1 S }" R[color=#333333 !important]那么,为什么要重塑?尽管我们怀疑在这个rat家族的后期迭代中更名的其他原因,但至少在本例中,adwind的作者试图将他的身份与恶意软件的开发和销售隔离开来。
8 O# @7 J, V7 X- U! TUnReCoM Rat
: S' q" U/ W" U0 F# s$ S( t
* j) L4 \, N- g5 d: v[color=#333333 !important]在Adwind于2013年10月12日发布“所有权变更”公告一周后,注册了Unrecom[.]Net域名。该网站出售下一代Adwind家族品牌“Unremcom RAT。图6显示了美国、西班牙和墨西哥受害者的联系。
: O3 j" h: i! J, f8 O[color=#333333 !important]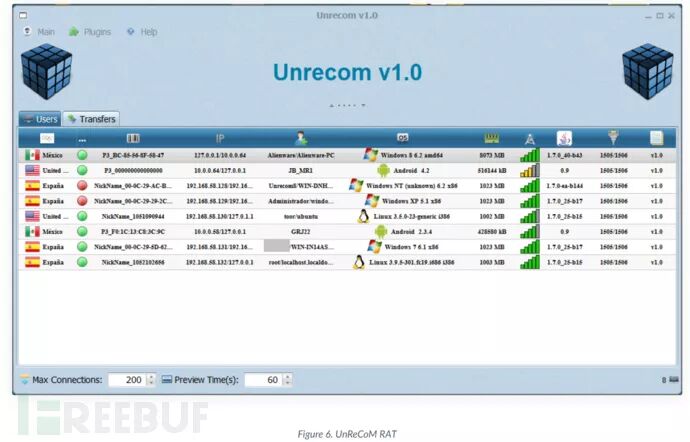 该站提供每月订阅,并且能够直接购买软件,如图7所示。一些研究人员认为这是一种“恶意软件即服务”(maas)模式。
' x' _. Q/ C! ?. z {[color=#333333 !important]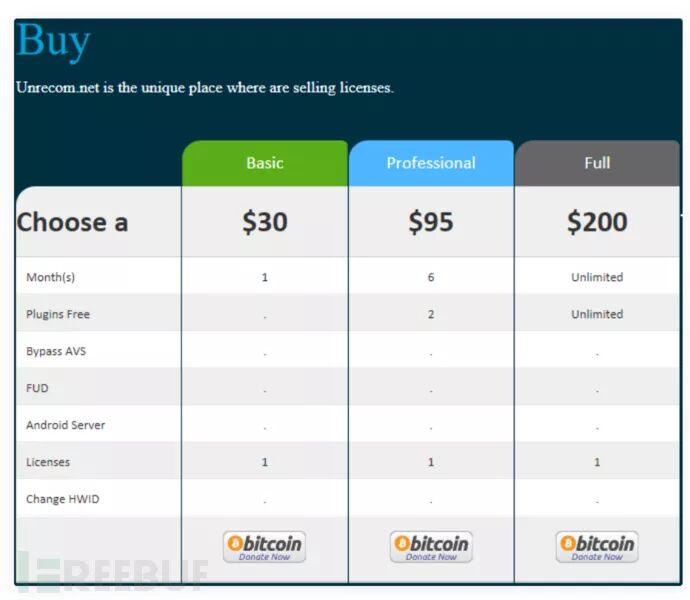
2 z8 r' g( \$ vAlien Spy
# F6 Q1 p/ T! r8 i! D# x
) m& j9 [/ a6 S a2 |/ \: E5 p[color=#333333 !important]Alienspy[.]Net于2014年6月7日注册。这次改名的原因不得而知。这可能是作者故意想躲避未完成的购买/订阅,创建了一个“新”的软件来代替购买。也可能是为了避免声誉问题——关于Adwind家族的投诉在论坛上很常见:8 H& |8 V$ d" M1 w8 f% }
[color=#333333 !important]该网站展示了一份客户推荐信,它掩盖了将该软件用作合法管理工具的说法,如下图8所示。
) g- y) N! v& t; c5 W[color=#333333 !important]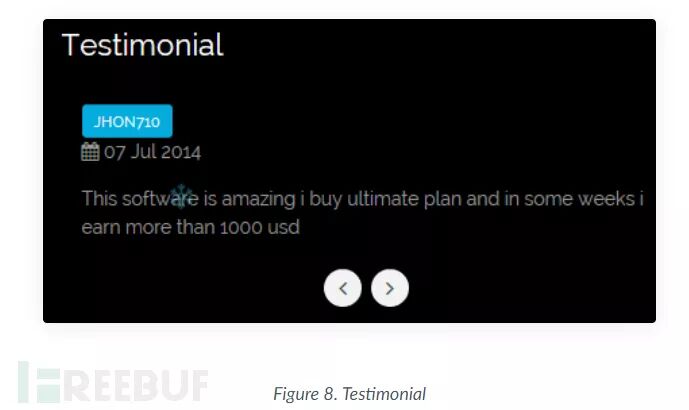 7 ^* g( j) a7 }& ^2 U! A
[color=#333333 !important]2015年4月Fidelis发布Alien Spy研究报告。月底,下一个Adwind家族更名的域名已经注册,注册商已经暂停Alienspy[.]net。
4 |) d7 a' R# d3 q5 v[color=#333333 !important]这些品牌之间的连续性在Alien Spy的Skype配置文件中很明显,如图9所示。
( r! I) L% L# `. B. p[color=#333333 !important] 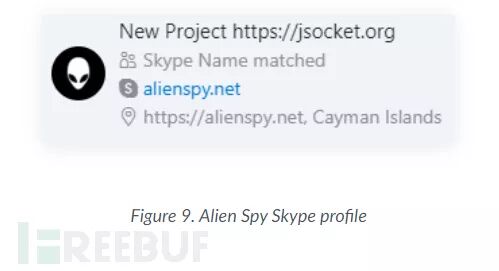
7 Y2 C8 h& M$ T7 O5 b5 \4 E# ]JSOCK. e9 ^* p, n. x) K4 E& k6 }) I
8 q2 h' Y4 O% r1 O. @$ s" O. ^[color=#333333 !important]域名jsocket[.]org于2015年4月20日注册,注册时间为fidelis报告发布后12天。截至2019年8月,该域名仍在注册中,不过自2016年初以来,该域名尚未有活动。- i) p% d( u# x: `; d
[color=#333333 !important]图10显示了这个站点与其前一个站点之间的一些明显的相似之处。
! A7 q( i6 y F' j5 D. N$ O. v4 ]7 O[color=#333333 !important]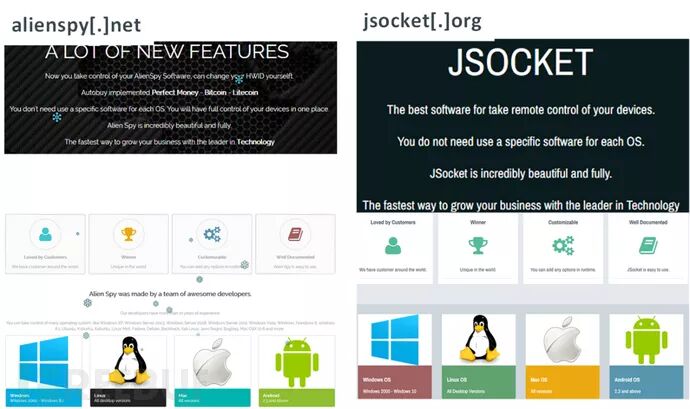 . j( S {: C! Z$ c
[color=#333333 !important]2016年2月,Adwind作者被捕的谣言在论坛上流传。2016年2月8日,卡巴斯基发表了一份关于jsocket的报告。1 A4 V* |( n4 @, p) [3 k
JBifrost
1 y' ]+ j! ?% q" `) ]% s# w* p! J# S. ]5 ], s k" Y
[color=#333333 !important]Adwind再次对2016年2月8日发表的卡巴斯基研究报告作出迅速回应。一个新的域名jbifrost[.]com在两天后即2月10日注册。* Q( T/ d( f6 \4 S- k, e% q
[color=#333333 !important]这个网站放弃了公共广告,转而支持一个只有会员的私人网站,包括论坛、销售和聊天。
. M, C3 O6 `% {/ M9 `[color=#333333 !important]据报道,该网站于2016年6月底被暂停,Fortinet于2016年8月16日发布了对jbifrost的研究。* q! ^) l" q" d) o0 f$ v
Unknow(n) RAT
9 c% L; ? q! G. O! F
7 O* M4 s& f e1 S6 ][color=#333333 !important]在jbifrost[.]网站暂停运营后,Adwind花了更长的时间重新建立自己的网站。Unknowsoft[.]com于2016年8月2日注册,同样,这个网站支持私人会员。8 Q: p4 f; [+ w! W; [% W* @1 ]
[color=#333333 !important]
3 I! L% i8 ^! R8 f; Y[color=#333333 !important]图12所示的用于重新命名的徽标与图11所示的jbifrost的徽标基本上没有变化。+ D e( X& \4 C% ]' w6 ?
JCONTLPRO
; Q2 h, ]' p0 p9 j0 k3 B ^- }6 j" J. _
[color=#333333 !important]adwind家族最后一个已知的网站jconnectpro[.]info于2016年12月10日注册。8 e2 M; @6 x; Y- s4 i2 N
[color=#333333 !important]该站点有助于记录恶意软件家族的联系和演变,如图13所示。
( v ^) C* u: v, i- I* W9 F& _[color=#333333 !important]“alinespy>>jsocket>>jbifrost>>unkonwn>>jconnectpro”
7 E" f1 z( V8 H5 [& U4 [* M* f0 P1 r [color=#333333 !important]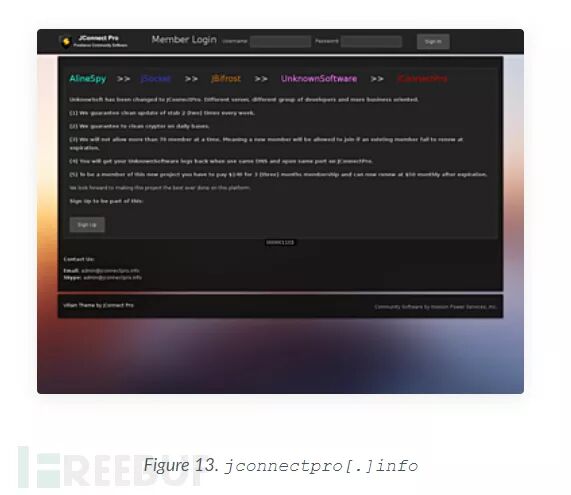
5 z; x( o) X% g* r[color=#333333 !important]图13所示的jconnect pro位点与图14所示的先前Unknowsoft具有明显的相似性。该网站于2017年4月初被ISP暂停。1 J& Y# o9 j- {3 B1 z7 c+ u7 J
[color=#333333 !important]有可能jconnectpro[.]信息不是由adwind维护,只是一个冒名顶替者在出售破解版的Unknowsoft。在ISP暂停之前,Unknowsoft[.]com发布了一条公告,称他们没有接纳任何新客户。. S4 t& i1 Z, y' Y
[color=#333333 !important]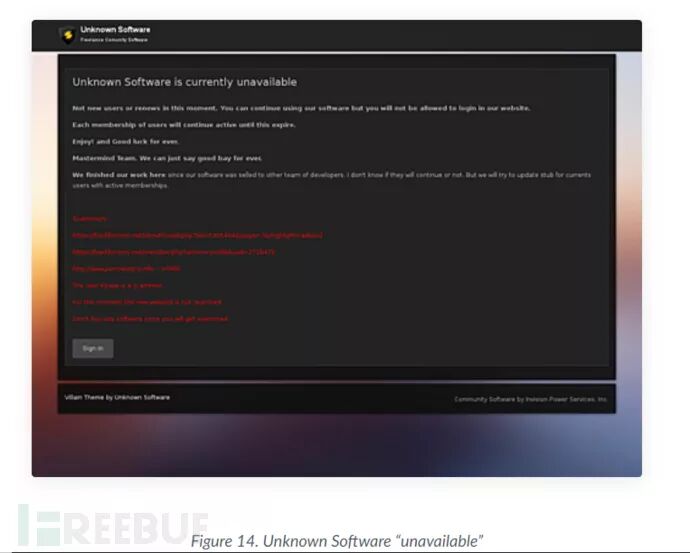
3 D4 h' u8 {4 L: j {0 ?* I; ^& Y加密服务
|& Y, o9 ?" y9 @2 V) P
* k7 d$ `' y0 D: L: d[color=#333333 !important]在Unknownsoft[.]com和JConnectPro[.]info被删除后,Adwind的踪迹无从得知。虽然无法找到Adwind RAT的一个新的变种,但找到了一个Java RAT特有的加密服务。
, Q, \ Y# X* }) U[color=#333333 !important]恶意软件运营商使用一种称为“crypting”的技术来避免基于签名的防病毒检测。该技术将修改恶意软件二进制文件,使其具有新的、唯一的哈希值,而不改变其功能。
7 ^+ ^; }! b- P[color=#333333 !important]这种加密服务采用了UnknownRat的名字——UnknownCrypter(UnknownCrypter[.]co)(图15)。
; q( r6 n+ t8 D E0 K) t[color=#333333 !important]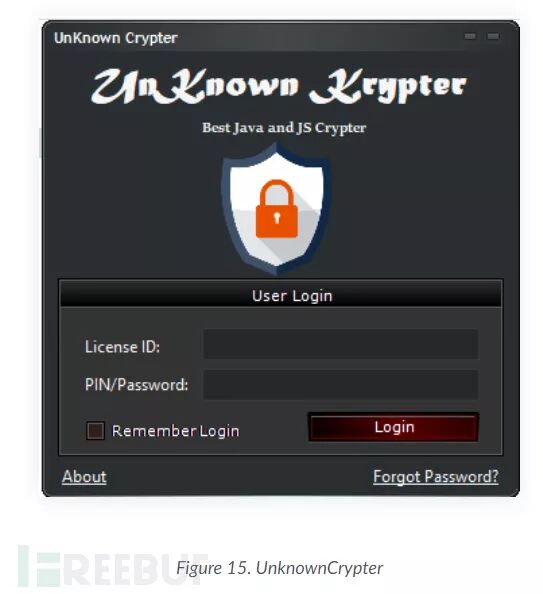
! ~0 h3 f* A+ N) R$ n& [# E[color=#333333 !important]经过论证,这不是由adwind研发的新的变种,该加密服务研发者最近推出了基于javascript的rat,称为“wsh rat”,它的代码库非常不同,并不是adwind的rat的新变种。2 O# V( y& Y/ D; H- O
破解版# @8 K) w7 F5 O3 x' C7 o1 u0 b$ G: o
" T) Y T$ H1 y7 L: ^% s4 @[color=#333333 !important]尽管Adwind显然不再在网上或论坛上出售adwind rat,Adwind家族恶意软件的破解版本已经流传了好几年,一直到图16所示的Unknow rant的破解版本。: U3 m1 R. }/ `# `# p$ ?; m* X
[color=#333333 !important]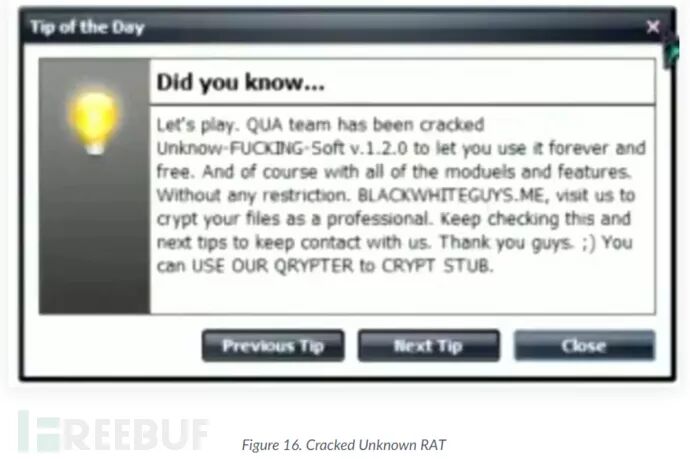 ' y& W( q. I5 N% ]$ y0 E
[color=#333333 !important]首次观察到Adwind家族的样本在2016年12月5日将Bullguard二进制文件“littlehook.exe”的注册表项添加到反恶意软件中。这与JConnectPro更名密切相关,该域名仅在5天后注册。
$ M! x) ^; K0 l) v! J! b: C: h[color=#333333 !important]自2016年12月以来,我们收集了14000个样本。早期Adwind家族rat破解版本似乎是其他rat的两倍。在同一时期,我们发现了近30000个Adwind样本。
5 A; U0 i6 l' |: g: u* ~深入分析
& r1 U, c3 d; X9 z3 t/ [+ K0 C, t; T1 |" ?3 I- X
[color=#333333 !important]我们分析了Adwind不同RAT中的基础架构,发现他的操作安全性(OpSec)非常好。域名注册商和托管服务明显发生了改变,基础架构未被重用。没有发现与其他可能暗示Adwind身份活动的联系。7 A9 Z( f& b, F* a' ?, |
[color=#333333 !important]在分析了成千上万的基础架构之后,这种持续良好的opsec是罕见的。Adwind不仅试图隐藏自己的身份,为了与名声不佳的问题保持距离,他还试图更换所有权。尽管改名了,本身并没有明显的变化,只是增加了一些新功能。下图为该家族演化时间线。3 d+ ~3 F) j) ]# N2 K% X" F+ F
[color=#333333 !important]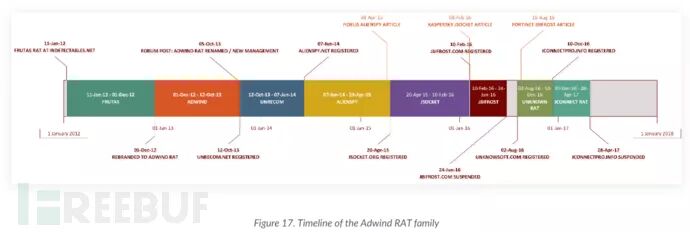
; h1 j6 {; ` [% G$ `背后黑手
1 X( N/ o* }; e
$ x$ B. K( ?. Y+ {% |[color=#333333 !important]如前所述,Adwind拥有非常好的Opsec,最初,通过他的基础架构确定他身份是不可能的。0 g$ l" E4 ~* ~( P
[color=#333333 !important]最初销售Adwind的网站是Adwind[.]com[.]MX,YouTube上的一些视频和截图显示,墨西哥主机占据了主导地位(图18)。( l, C% r: |" ?5 v! I
[color=#333333 !important]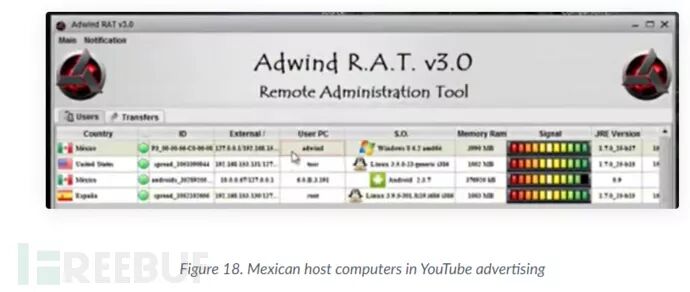 电子邮件地址adwind[at]live.com位于frutas字符串中(图19),并在一个推广adwind 1.0的YouTube视频中被引用。0 [9 I' }. {$ e8 A
[color=#333333 !important]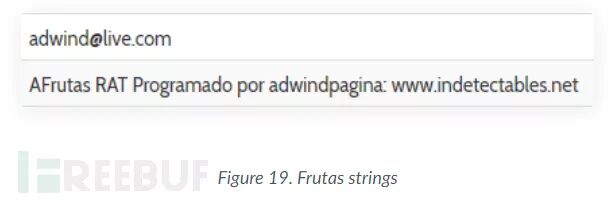 此电子邮件地址与Skype配置文件“AdwindAndres”(图20)关联,其中包括Adwind徽标。) f, i) y' n a
[color=#333333 !important] 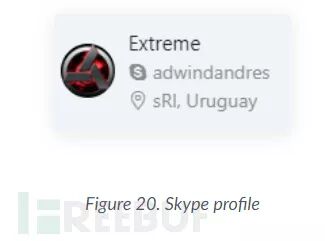
R9 y' j2 B5 p; K# ?" O7 O[color=#333333 !important]skype的个人资料也被hackforums[.]net用来销售早期版本的adwind rat。这也是原始Adwind网站上列出的Skype(图3和图21)。
1 w$ x( N- }, [[color=#333333 !important]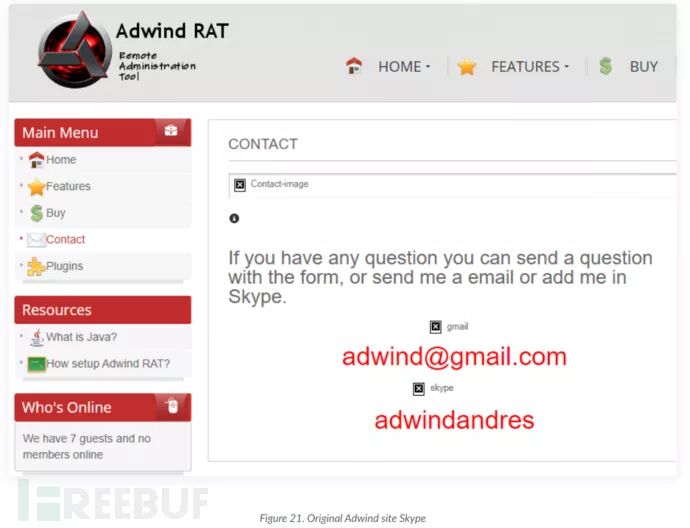
$ B5 X# X- [+ U* f- v[color=#333333 !important]同样的电子邮件地址也可以在学术论文中找到,与skype中提到的“andres”同名:
1 `: j1 `0 L$ `. k" z+ g" P: @# s[color=#333333 !important]“C. M. Andrés is a student from J█████ Autonomous University of T██████ in Mexico in the last semester of the degree in computer systems; (email: adwind [at]live.com).”
# ]2 Q- b& H( _ [color=#333333 !important]adwind[.]com[.]mx的第一个历史whois条目包含全名和位置,与学术论文中的名称和位置匹配。此后不久,whois记录被改为假信息。
" W/ {, f6 l2 D) c* z, U; k[color=#333333 !important]Name: Andres A█████ C████████ M█████% w" f; g2 V3 s% }
[color=#333333 !important]City: C███████
) U5 o! z! A' ~4 X* n3 d3 ][color=#333333 !important]State: T██████
6 Z7 p1 G9 E" H* v5 U3 o[color=#333333 !important]Country: Mexico
: S; }9 R+ w q+ |2 }& Q0 F4 Y- Z0 M1 s$ r0 m4 u3 w! L0 T
攻击仍在持续
/ d9 F3 N0 x! v) h# W* J
" q5 x6 e4 t6 s% U [color=#333333 !important]自2012年起,Adwind Rat家族的销售已经导致了数以万计的恶意软件样本在野外和数以百万计的恶意软件攻击。 x$ }) Z( R+ z' ~; ^2 [& S9 ^
[color=#333333 !important]在过去的八年里,Adwind Andres一直试图隐藏自己作为这个恶意软件的作者的身份,但没有成功。时至今日,他仍在继续开发这一软件,并从出售软件中获利。; ~0 J$ q D" e1 |% Z* p1 p5 a
[color=#333333 !important]*参考来源:unit42,由Kriston编译,转载请注明来自FreeBuf.COM
) ]( I. B, \5 x1 j$ g
+ g9 C, V B# g( m s/ {4 f# Y精彩推荐5 R7 L* l9 n4 _
- t. x& k, B5 t+ D 5 p0 t0 S; q" F) t3 n0 [, }
 ! g3 I# o$ p& k. q5 ^2 h, B
( m8 r _2 i: J3 z% y  
2 @# {9 J$ I6 p# N+ ^4 b3 Z7 s5 Z6 O6 q, ?( t0 H( l$ x
来源:http://mp.weixin.qq.com/s?src=11×tamp=1570105804&ver=1890&signature=BkYhkiyuJjLPnfEnEKWO4QCoqEkPn6WD-Hnty3WAJd4QxSbvuUp2vYBY4vcqBPoL1BmGQ9aI48IuZCz6GEX20G9LgxZaFjONpdNdTVwOb7Nt1GI0raMypSr0OiuGYOvf&new=13 s# S# w; l# ^( E, c
免责声明:如果侵犯了您的权益,请联系站长,我们会及时删除侵权内容,谢谢合作! |
本帖子中包含更多资源
您需要 登录 才可以下载或查看,没有账号?立即注册

×
|
 |手机版|小黑屋|梦想之都-俊月星空
( 粤ICP备18056059号 )|网站地图


 发表于 2019-10-3 21:23:46
